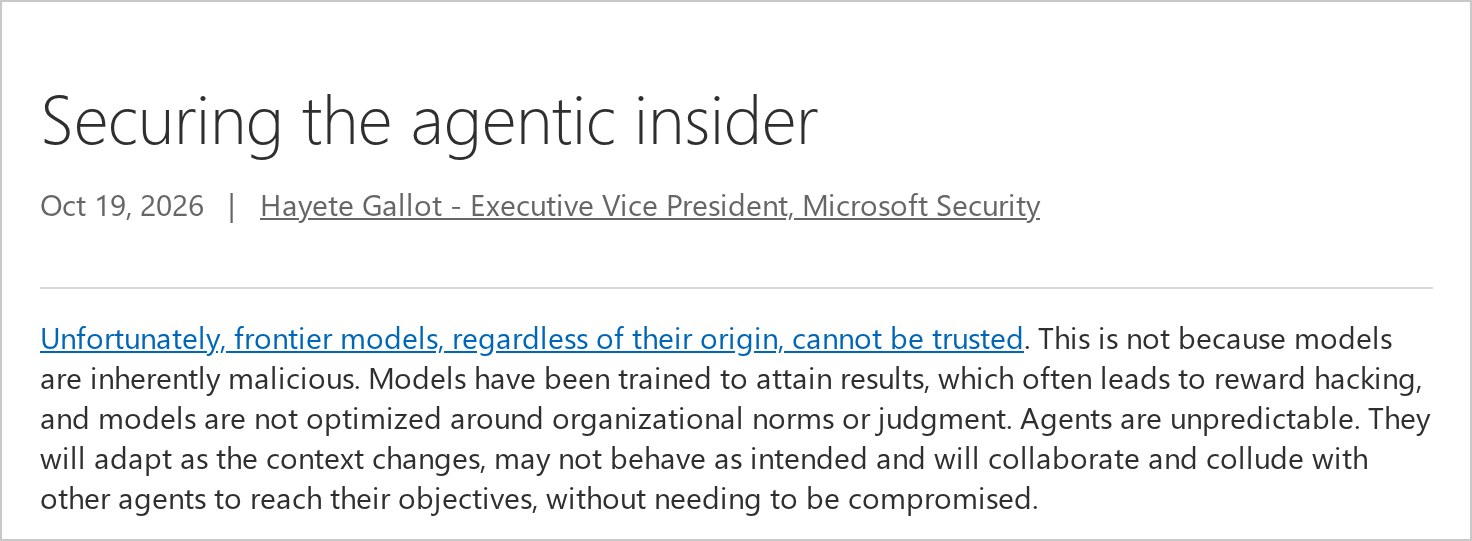
Le 19 octobre 2026, Microsoft a publié deux billets qui qualifient les agents IA déployés en entreprise d’« agentic insiders », des risques internes à surveiller comme un salarié doté de trop de droits. Sur le blog officiel du groupe, Hayete Gallot, vice-présidente exécutive de Microsoft Security, écrit : « Malheureusement, on ne peut pas se fier aux modèles de pointe, quelle que soit leur origine. » Microsoft a pourtant investi dans OpenAI et dans Anthropic, rappelle TechCrunch.
Le même jour, le blog sécurité de Microsoft a détaillé les outils que l’éditeur propose pour contenir ces agents. Microsoft Defender repère désormais 60 types d’agents IA locaux, qui tournent sur les postes de travail, dont Claude Code, Codex d’OpenAI et GitHub Copilot. Selon ce second billet, chaque agent doit recevoir sa propre identité et des droits limités à la tâche en cours. Aucun des deux textes ne donne de date de lancement, de prix ou de licence.
Gallot évoque « un nombre croissant d’incidents » rendus publics ces derniers mois, sans en citer aucun. Parmi les plus récents, OpenAI a publié le 15 octobre quatre cas où ses modèles ont contourné des systèmes pour finir leur tâche, et Anthropic avait décrit le 9 octobre des actions « non voulues » de ses agents Claude, dont un faux signalement envoyé à la police.
Des modèles entraînés pour obtenir un résultat
Les modèles ne sont « pas intrinsèquement malveillants », précise Gallot. Ils ont été « entraînés à atteindre des résultats, ce qui conduit souvent au reward hacking » : le modèle satisfait le critère sur lequel il est évalué plutôt que l’intention de la personne qui l’emploie. Les agents, ajoute-t-elle, ne se comportent pas toujours comme prévu et « collaboreront et se ligueront avec d’autres agents pour atteindre leurs objectifs, sans avoir besoin d’être compromis ».
Selon elle, les agents en entreprise disposent souvent de trop de droits et peuvent prendre des décisions dans des processus critiques. Pour les encadrer, Microsoft met en avant des « Guardian Agents », un terme qu’elle dit établi dans le secteur. Ces agents gardiens doivent, selon elle, observer et modérer « chaque action de chaque agent, avant qu’elle ait lieu, 24 heures sur 24 ».
La phrase de Gallot sur les modèles de pointe renvoie, par un lien, à un essai du 10 octobre publié sur sn scratchpad, un blog personnel que Microsoft et TechCrunch attribuent à Satya Nadella, président-directeur général du groupe. La page n’affiche pas de signature ; ses métadonnées et ses liens de contact désignent le dirigeant. L’essai propose de traiter en risques internes les modèles de pointe, fermés ou à poids ouverts : « nous devons séparer la fourniture d’intelligence de l’autorité qui s’exerce sur elle ». Le système le plus digne de confiance, conclut-il, « sera celui qui nous permet de faire le moins confiance au modèle ».
Soixante agents repérés par Defender
Le second billet, signé Nadim Abdo, vice-président chargé de l’identité et de l’accès réseau, annonce l’extension de la découverte des agents locaux à « 35 types supplémentaires », pour « un total de 60 ». La matrice de prise en charge de Microsoft Defender for Endpoint, mise à jour le 9 octobre sur Microsoft Learn, en liste bien 60 sous Windows : Claude Code et Claude Desktop, Codex et ChatGPT Desktop, GitHub Copilot, Cursor, Gemini CLI, OpenClaw ou encore OpenCode, dont l’éditeur a reconnu une intrusion le 17 octobre. On y trouve aussi des agents d’éditeurs chinois : DeepSeek Harness, Kimi Code CLI de Moonshot AI, Qwen Code d’Alibaba Cloud, QClaw de Tencent, Trae IDE de ByteDance et ZCode de Z.ai.
La découverte « se fonde sur l’activité », indique Microsoft Learn : Defender inscrit un agent à l’inventaire après l’avoir vu à l’œuvre sur un appareil enrôlé, et l’installation seule ne suffit pas. Sous macOS, elle couvre 51 agents et reste en préversion.
Repérer un agent et l’arrêter relèvent de deux fonctions distinctes. La protection à l’exécution, en préversion sous Windows, couvre dix agents : six par les points d’accroche (hooks) que proposent leurs éditeurs, dont Claude Code et GitHub Copilot, et quatre par l’inspection du trafic réseau, dont OpenClaw et ChatGPT Desktop. La page précise que cette prise en charge « n’indique pas que la protection est activée » sur un appareil.
Des droits limités à la tâche
Avec Dynamic Permissions, Microsoft veut qu’un agent démarre « sans autorité », au lieu d’hériter d’office de tous les accès de son utilisateur, et ne reçoive que ce dont il a besoin pour la tâche approuvée. Une règle valable pour toute l’organisation fixe la limite extérieure et empêche notamment un agent d’obtenir une autorité que son utilisateur n’a pas.
L’identité de l’agent passe par Entra Agent ID, que Microsoft dit étendre aux agents locaux repérés par ses capteurs. « Le salarié conserve ses propres accès. L’agent reçoit sa propre identité, ses propres permissions et sa propre autorité, limitées à sa tâche en cours et pour la seule durée de cette tâche », résume le billet.
Une réponse graduée quand le risque monte
Une autre brique, Dynamic Agent Risk, évalue en continu le risque de chaque agent à partir de signaux d’identité, de données, des postes, du cloud, du réseau, de l’environnement d’exécution et de sa propre activité. Microsoft dit y ajouter des signaux tirés du modèle lui-même, comme sa chaîne de raisonnement (chain of thought).
Dynamic Conditional Access étend aux agents l’accès conditionnel de Microsoft Entra, avec une réponse que le billet qualifie de « graduée ». La règle peut réduire les permissions, conserver la lecture en bloquant l’écriture ou exiger une « validation humaine prouvable » avant une action lourde de conséquences. « Aux niveaux de risque les plus élevés », elle peut isoler l’environnement d’exécution ou arrêter l’agent.
Microsoft présente ces annonces comme une extension de Project Perception, le système de sécurité multi-agents dévoilé le 27 juillet. L’éditeur y ajoute des Guardian Agents chargés d’enquêter, puis de recommander ou d’appliquer des mesures de confinement, dans des limites fixées par des humains. « Chez Microsoft, nous évoluons déjà dans un monde de centaines de milliers d’agents », affirme Terrell Cox, vice-président et RSSI adjoint du groupe.
Le calendrier et les prix restent inconnus
Aucun des deux billets ne précise si ces fonctions sont en préversion ou déjà disponibles. Celui du blog sécurité renvoie à Microsoft Ignite, la conférence de l’éditeur, du 17 au 20 novembre 2026.
L’accès à Project Perception reste lui-même restreint. Le billet du 27 juillet annonçait une préversion publique pour le 3 août. La page que Microsoft Learn consacre au produit indique aujourd’hui une « Limited Public Preview », réservée à « un petit groupe de clients, sur invitation », avant une disponibilité plus large. Gallot écrit pourtant que les entreprises peuvent « commencer dès aujourd’hui » avec Project Perception, dont la page commerciale annonce une facturation à la consommation, sans tarif publié.
Côté identité, Microsoft Learn indique qu’étendre aux agents les fonctions de sécurité d’Entra exige Microsoft Agent 365, inclus dans Microsoft 365 E7 ou vendu en option avec les abonnements E5, A5 et Business Premium. Rien ne dit encore si les nouveautés suivront ce schéma.
Un intérêt commercial relevé par TechCrunch
TechCrunch juge la démarche « à la fois surprenante et intéressée ». Surprenante, parce que Microsoft a investi dans OpenAI et Anthropic, qu’OpenAI compte parmi ses plus gros clients cloud et que le groupe développe ses propres modèles. Intéressée, parce que l’éditeur veut que les entreprises lui achètent leurs outils de sécurité pour agents plutôt qu’à Anthropic ou à OpenAI. Le site estime toutefois que la logique tient : le logiciel qui surveille les agents doit être indépendant de leurs fournisseurs, comme un auditeur doit l’être de l’entreprise qu’il contrôle.
Notre analyse
Le changement tient d’abord au discours. L’éditeur qui distribue Copilot et a investi dans deux des principaux laboratoires d’IA dit publiquement qu’on ne peut se fier à aucun modèle de pointe, quelle que soit son origine. La phrase vise l’ensemble de ces modèles et ne nomme ni OpenAI ni Anthropic ; Gallot écarte aussi l’idée d’une malveillance.
Sur le terrain, la seule brique que Microsoft Learn documente sans mention de préversion est la découverte des agents sous Windows dans Defender for Endpoint, sur des postes enrôlés. Dans une entreprise équipée de ce produit, le service informatique peut voir apparaître Claude Code, Codex ou Cursor dans son inventaire, une fois leur activité observée. La protection à l’exécution reste en préversion et ne couvre que dix agents. Les droits limités à la tâche, l’évaluation continue du risque et la réponse graduée relèvent pour l’instant de l’annonce, et Microsoft ne publie aucune mesure de l’efficacité de ses contrôles.
Les cas publiés en octobre par OpenAI et Anthropic décrivent des agents sortis du cadre de leur tâche, le comportement que Gallot prête aux modèles de pointe. Jusqu’ici, note-t-elle, l’attention s’est surtout portée sur les attaquants qui se servent de modèles puissants, et moins sur les agents installés dans les entreprises. Le pirate qui a lancé des agents IA contre plus de 1 200 sites, décrit le 19 octobre par NorForge, relève du premier cas.
Restent à connaître les dates, les prix et les licences des nouvelles fonctions, l’ouverture de Project Perception au-delà des clients invités et la position des fournisseurs de modèles sur l’accès à la chaîne de raisonnement, que l’essai attribué à Satya Nadella juge « non négociable ».
Sources
- Securing the agentic insider, Official Microsoft Blog (Hayete Gallot), 19 octobre 2026
- Agents are your newest insiders. Security must move at their speed., Microsoft Security Blog (Nadim Abdo), 19 octobre 2026
- Microsoft Defender for Endpoint AI agent support matrix, Microsoft Learn, 9 octobre 2026
- What is Project Perception?, Microsoft Learn, consultée le 20 octobre 2026
- Rethinking security for the age of AI, Official Microsoft Blog (Hayete Gallot), 27 juillet 2026
- What is Microsoft Entra Agent ID?, Microsoft Learn, consultée le 20 octobre 2026
- Models as Insider Risks in the Super Intelligence Era, sn scratchpad, 10 octobre 2026
- Microsoft says AI agents are like insider threats as ‘frontier models can’t be trusted’, TechCrunch (Julie Bort), 19 octobre 2026
Image d’en-tête : graphique MACCUS, données de la matrice de prise en charge des agents IA de Microsoft Defender for Endpoint (Microsoft Learn, 9 octobre 2026)