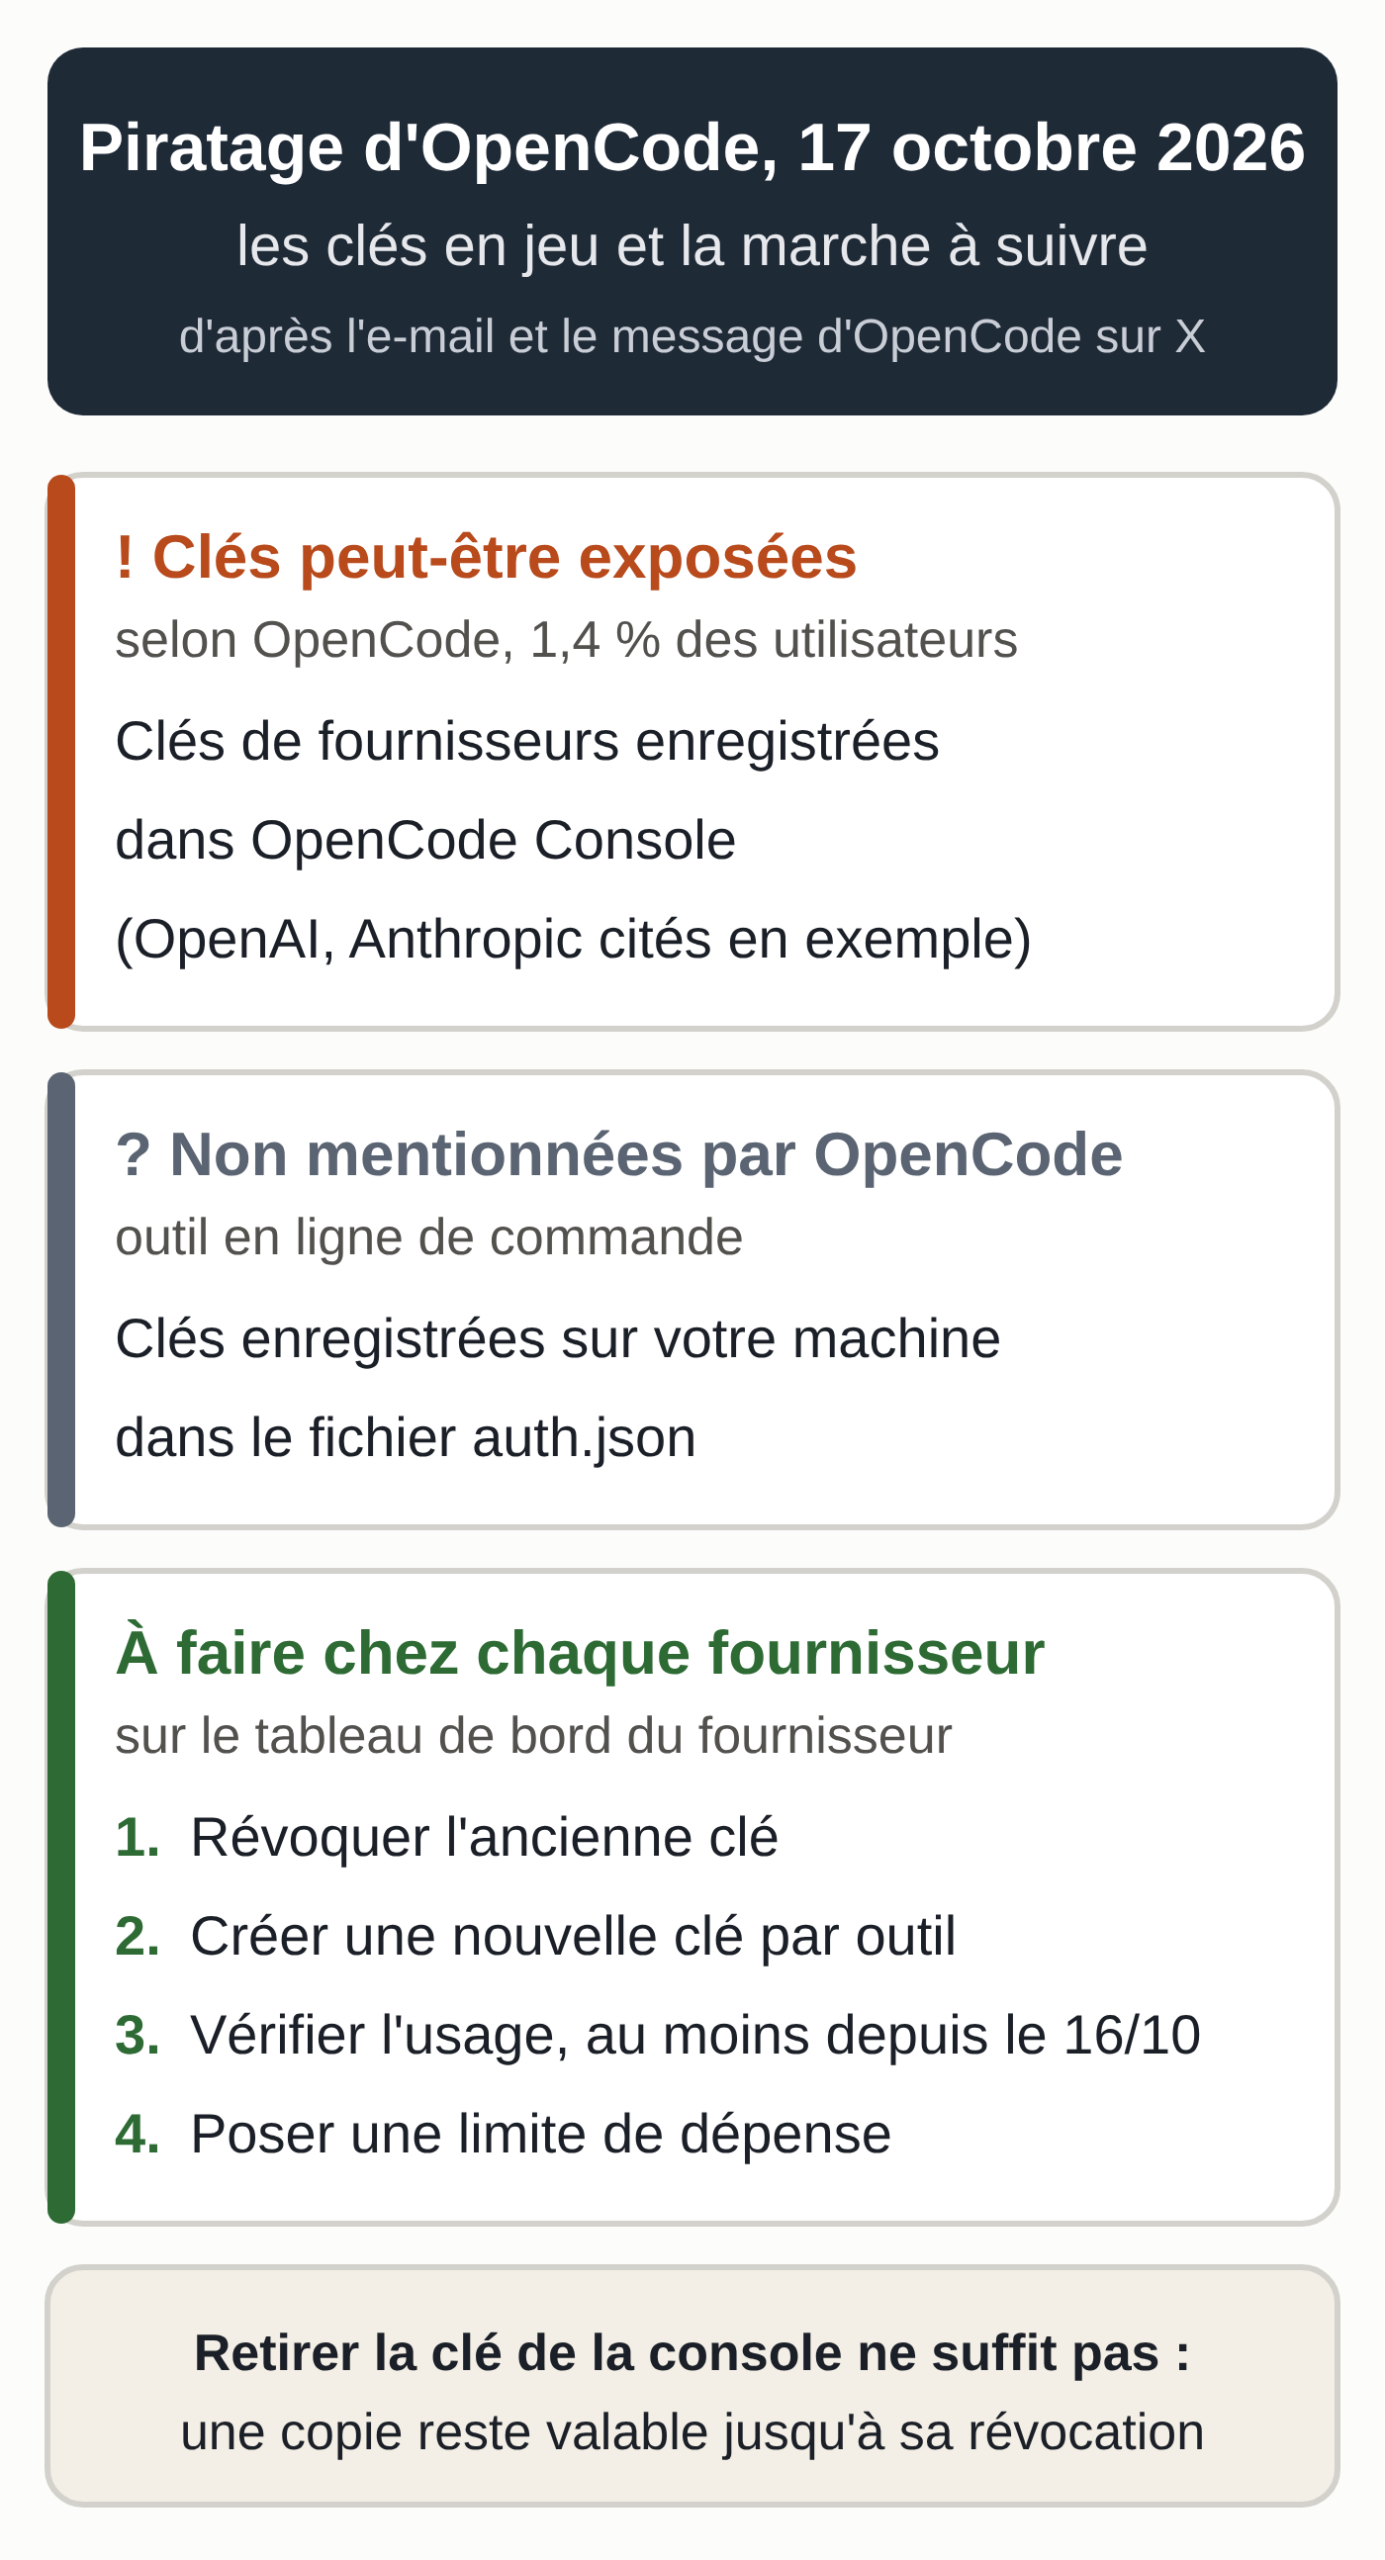
OpenCode, l’agent de programmation open source édité par la société Anomaly, a reconnu samedi 17 octobre 2026 une intrusion dans ses systèmes. Selon l’éditeur, 1,4 % des utilisateurs de sa console en ligne, OpenCode Console, sont touchés, tous parmi ceux qui y avaient relié un compte chez un fournisseur de modèles. Les clés API de fournisseurs tiers enregistrées dans leurs espaces de travail, par exemple chez OpenAI ou Anthropic, ont pu être exposées. OpenCode dit travailler avec Anthropic, OpenAI et Google pour y remédier.
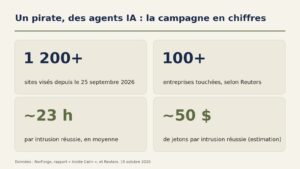
Une clé API fonctionne comme une carte de paiement : chaque requête envoyée avec elle est facturée à son propriétaire. Une clé copiée peut donc accumuler des frais jusqu’à sa révocation chez le fournisseur. Des clés de ce type figurent aussi parmi les centaines de secrets que des pirates ont laissés en accès libre sur les panneaux de leurs agents IA, selon un rapport de NorForge du 19 octobre 2026.
Un e-mail aux clients, puis une confirmation sur X
Les clients concernés ont reçu samedi un e-mail intitulé « Action Required: Potential provider key breach ». OpenCode y écrit avoir identifié un accès non autorisé à un ancien système qu’il était en train de mettre hors service. Les clés de fournisseurs tiers enregistrées dans l’espace de travail, OpenAI et Anthropic cités en exemple, « ont pu être exposées ». L’éditeur demande de les révoquer et de les remplacer depuis le tableau de bord de chaque fournisseur, de mettre à jour les applications qui s’en servent et de vérifier l’usage récent.
À 17 h 30 (heure de Paris), le spécialiste en cybersécurité Matt Johansen a publié une capture de ce message sur X. Douze minutes plus tôt, il écrivait avoir reçu des messages de personnes dont les clés API accumulaient des frais.
OpenCode a confirmé l’incident sur X à 19 h 56, puis complété son message à 20 h 08. Selon l’éditeur, l’intrusion remonte à la nuit précédente et se rattache à « une attaque par distillation à grande échelle ». OpenCode affirme avoir prévenu par e-mail tous les utilisateurs touchés : selon lui, ceux qui n’en ont pas reçu ne sont pas concernés. L’incident était alors « en cours », et l’entreprise disait ne pas pouvoir en dire plus.
À 20 h 41, Dax Raad, qui développe OpenCode chez Anomaly, ajoutait que ses comptes personnels étaient à leur tour attaqués.
Qui est concerné
OpenCode s’utilise dans un terminal, un éditeur de code ou une application de bureau. Son site revendique plus de 16 millions de développeurs par mois, et son dépôt GitHub dépasse 215 000 étoiles. L’incident touche la console, le service en ligne où une équipe centralise ses accès aux modèles.
Dans cette console, un propriétaire ou un administrateur connecte les comptes que l’entreprise paie déjà chez Anthropic, OpenAI, Google ou d’autres. La documentation actuelle d’OpenCode précise que la console conserve la clé et donne accès aux modèles par sa propre passerelle : les membres de l’équipe utilisent les modèles sans jamais voir la clé. Ce sont ces clés stockées sur les serveurs d’OpenCode qui sont en jeu.
Un développeur qui utilise seulement l’outil en ligne de commande enregistre ses clés sur sa propre machine, dans le fichier ~/.local/share/opencode/auth.json. Le message d’OpenCode ne mentionne pas ces clés locales.
Révocation et limites de dépense chez les fournisseurs
Retirer une clé de la console OpenCode n’arrête pas quelqu’un qui en possède déjà une copie : la révocation se fait chez le fournisseur lui-même. Google conseille de créer la nouvelle clé avant de désactiver l’ancienne, pour éviter une coupure, sauf si des frais inconnus apparaissent déjà.
Les limites de dépense diffèrent d’un fournisseur à l’autre. Chez Anthropic, sans limite fixée par le client, c’est le plafond mensuel du palier qui s’applique : 500 dollars (environ 444 €), 1 000 dollars (environ 890 €) et 200 000 dollars (environ 178 000 €) aux paliers Start, Build et Scale respectivement, au cours BCE du 16 octobre 2026. Chez OpenAI, une alerte de dépense n’arrête aucune requête : seule l’option « Enforce a hard limit » bloque les appels. Chez Google, AI Studio propose un plafond par projet, encore expérimental, avec environ dix minutes de latence pendant lesquelles un dépassement reste possible. Les annonces de fuite peuvent aussi servir d’appât à des messages d’hameçonnage.
Le lien avec la distillation reste flou
OpenCode n’a pas expliqué le lien entre l’intrusion et la « distillation ». Le terme désigne l’entraînement d’un modèle sur les réponses d’un modèle plus puissant. Le 23 février 2026, Anthropic a décrit des campagnes de ce type menées par trois laboratoires, DeepSeek, Moonshot et MiniMax : plus de 16 millions d’échanges avec Claude, passés par environ 24 000 comptes frauduleux et par des services intermédiaires qui revendent l’accès aux modèles.
Pour le site Crypto Briefing, une clé dérobée donne ce même accès, facturé à quelqu’un d’autre. Le site rapporte des factures de plusieurs centaines de dollars chez des utilisateurs touchés. OpenCode n’a confirmé ni ce mobile ni l’usage des clés.
Le même risque pour d’autres outils
L’incident ne concerne qu’une console, mais le risque est le même pour tout service qui conserve une clé à la place de son propriétaire : extension d’IA pour un site, outil d’automatisation, éditeur de code, extension de navigateur. L’usage de l’API se facture séparément des abonnements Claude ou ChatGPT. Une clé paie aussi les outils de l’agent : à partir du 31 octobre 2026, les recherches web de Claude Code branché sur DeepSeek sont facturées au compte DeepSeek (voir notre article sur l’API de recherche web de DeepSeek). Les fournisseurs prévoient quelques garde-fous : OpenAI recommande de fixer une date d’expiration à la création de chaque clé de projet, et Anthropic permet des limites de dépense par espace de travail, OpenAI par projet. Le 16 octobre, Rank Math a demandé aux sites qui avaient activé une copie piégée de son extension WordPress Rank Math PRO de remplacer toutes leurs clés d’API, comme l’explique notre article sur le piratage de Rank Math PRO.
Les questions sans réponse
OpenCode promet dans son e-mail de donner des nouvelles à ses clients. Trois points restent à éclaircir : comment l’attaquant a atteint l’ancien système, combien de temps l’accès a duré et combien de clés ont réellement été copiées.
Le chiffre de 1,4 % reste difficile à lire : OpenCode ne publie pas le nombre total d’utilisateurs de sa console. L’e-mail parle de clés qui « ont pu être exposées », et les frais signalés viennent de témoignages d’utilisateurs, et l’éditeur n’en a confirmé aucun. Les comptes reliés à OpenCode par une connexion ChatGPT Plus ou Pro, une option mise en avant sur son site, ne sont pas évoqués non plus.
Dimanche 18 octobre vers 1 h 30 (heure de Paris), nous n’avions trouvé aucune déclaration publique d’Anthropic, d’OpenAI ou de Google sur cet incident, ni sur le sort des frais non autorisés signalés par des utilisateurs.