Des conversations d’utilisateurs de Notion avec son assistant intégré, Notion AI, figuraient dans des données consultées par des pirates chez l’un de ses fournisseurs. Notion, le logiciel de notes et de documents partagés, l’a confirmé le 9 novembre 2026. L’entreprise estime que moins de 1 % de ses espaces de travail sont concernés. Elle recommande aux clients touchés de considérer ces conversations comme exposées et de changer les mots de passe et les clés d’accès qui y auraient été collés.
Notion affirme que ses propres systèmes n’ont pas été piratés. Le fournisseur en cause, Fireworks AI, est une start-up qui fait tourner des modèles d’IA pour d’autres éditeurs de logiciels.
Le 9 novembre également, Fireworks a élargi le bilan d’une intrusion révélée début octobre. Les pirates ont eu accès à des données de facturation. Pour un nombre limité de comptes, ils ont aussi eu accès à des jeux de données, à des identifiants secrets et à des modèles d’IA inachevés.
Des conversations destinées à la fonction Insights
Les conversations en cause servaient à Insights, un onglet qui montre aux responsables d’un espace Notion comment leur équipe utilise l’IA. D’après l’aide en ligne de Notion, cet onglet est réservé aux propriétaires et aux administrateurs des formules Business et Enterprise. Notion utilisait Fireworks pour classer ces conversations. Le résultat alimentait les statistiques d’Insights sur les cas d’usage et le nombre de conversations.
Pour la grande majorité des espaces touchés, Notion qualifie ces conversations de « non attribuables ». Elles ne portaient ni le nom de leur auteur ni celui de l’espace de travail. Elles ne contenaient pas non plus les résultats des outils que l’assistant avait utilisés pendant l’échange.
Selon Notion, rien d’autre que le texte de la conversation ne relie ces échanges à un espace, à un utilisateur ou à une entreprise. Ce texte peut pourtant contenir des éléments qui identifient quelqu’un, relève le site spécialisé The Register, qui reprend des remarques d’utilisateurs du forum Reddit.
Notion a suspendu Insights pendant l’enquête. La page d’aide de Notion en français, où l’onglet s’appelle « Informations clefs », indique désormais : « Insights est temporairement interrompu ». L’entreprise a aussi cessé de passer par Fireworks pour faire tourner dans son produit des modèles à poids ouverts, dont les paramètres sont publiés librement.
Le calendrier donné par Notion
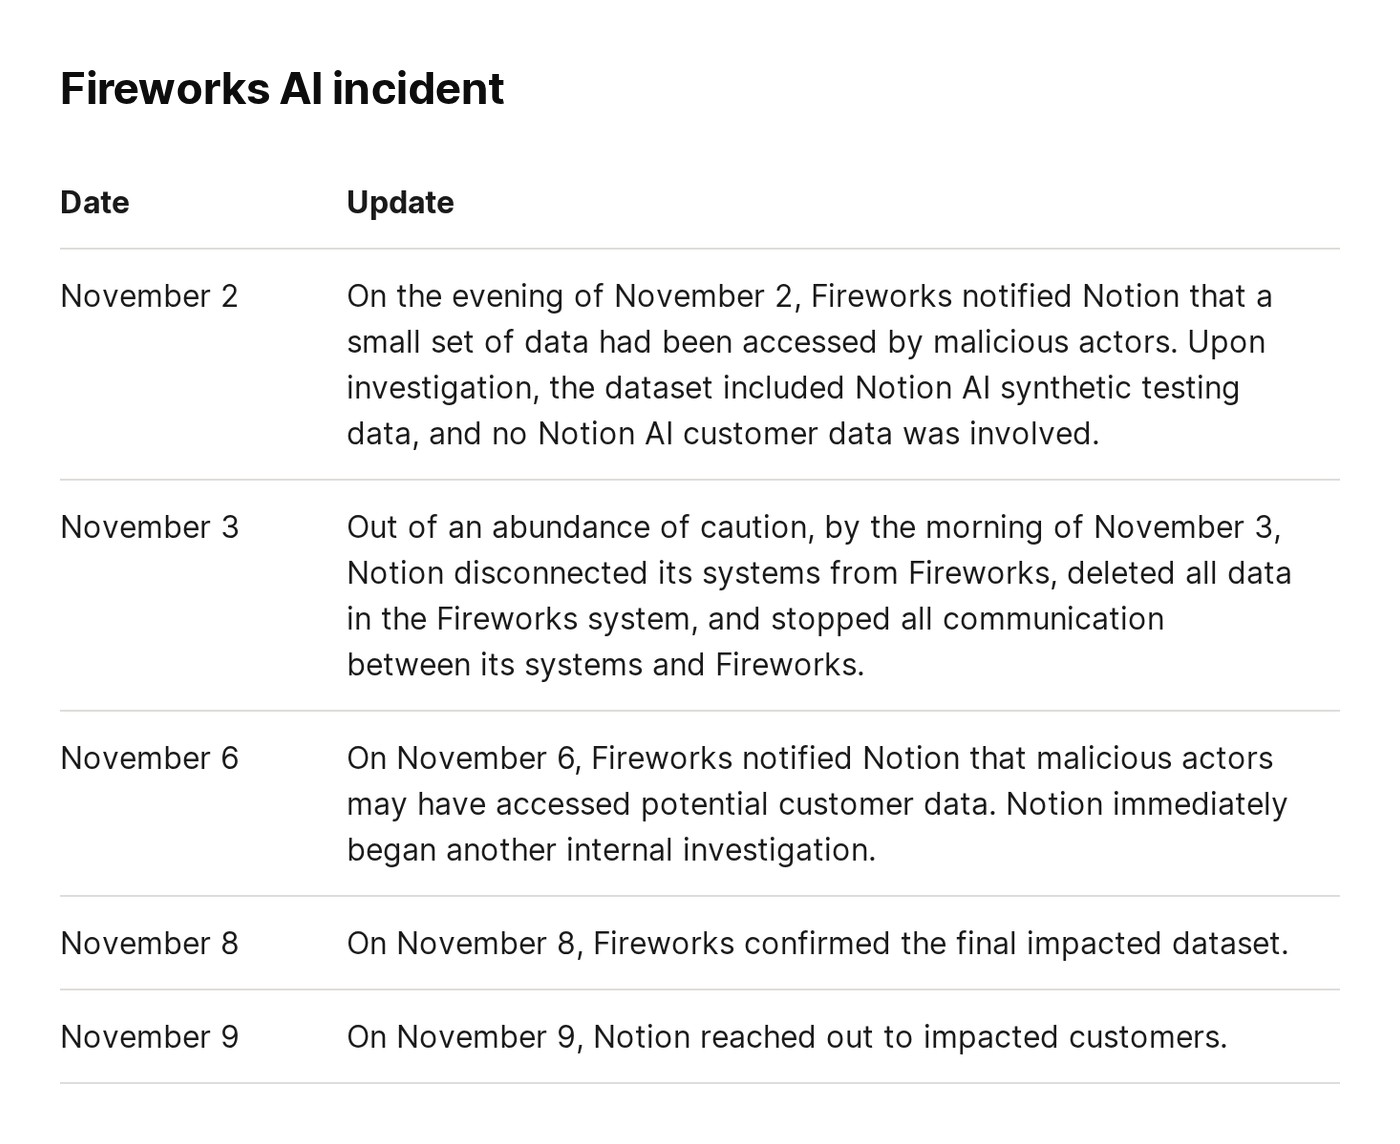
Selon l’avis de sécurité de Notion, Fireworks l’a prévenue le soir du 2 novembre qu’un petit ensemble de données avait été consulté par des pirates. Il s’agissait alors de données de test fabriquées pour Notion AI, sans données de clients. Par précaution, Notion s’est déconnectée de Fireworks au plus tard le 3 novembre au matin. Elle a supprimé toutes ses données dans le système de Fireworks et coupé tout échange avec ce fournisseur.
Le 6 novembre, Fireworks a signalé que des données de clients avaient peut-être aussi été consultées. Le 8 novembre, Fireworks a confirmé le dernier jeu de données touché. Notion a prévenu les clients concernés le 9 novembre. Le 10 novembre, elle a publié une version révisée de son avis, sans changer les faits, selon l’entreprise.
Les clients concernés ont reçu par courriel des instructions pour consulter les données en cause depuis leur espace. Selon Notion, un espace qui n’a rien reçu n’est pas identifié comme touché à ce stade, et l’enquête se poursuit.
Render, une plateforme pour développeurs, fait partie des clients prévenus. Son fondateur et dirigeant, Anurag Goel, a rendu public le courriel reçu, cité par The Register. L’espace de Render y figure « parmi les moins de 1 % des espaces de travail Notion qui pourraient avoir été touchés ».
Fireworks, sous-traitant de Notion et d’autres éditeurs
Fireworks AI fait tourner pour des développeurs des modèles d’IA en accès libre, comme Llama de Meta, Mistral ou Gemma de Google, selon le site spécialisé BleepingComputer. Notion la décrit comme l’une des plateformes de calcul pour l’IA les plus utilisées au monde, avec des dizaines de milliers de clients.
Un sous-traitant est une entreprise qui traite des données pour le compte d’une autre. La liste publique des sous-traitants de Notion présente Fireworks comme un fournisseur de capacité de calcul « pour servir de grands modèles de langage ». Ce sont les IA qui produisent du texte.
Fireworks travaille aussi avec d’autres clients pour évaluer l’impact de l’incident, selon Bloomberg, cité par The Register. Parmi eux figurent Cursor, un logiciel de programmation assisté par IA, et Harvey, un logiciel d’IA pour les cabinets d’avocats.
Deux intrusions chez Fireworks en octobre
Fireworks a détecté la première intrusion le 6 octobre : l’usage frauduleux d’identifiants internes. Dans son premier bulletin de sécurité, publié le 9 octobre, Fireworks indiquait que des pirates avaient lu des « variables d’environnement » dans certains comptes clients. Ces réglages techniques contenaient des codes de connexion : clés d’API et jetons d’accès. Fireworks n’avait alors détecté aucune trace d’accès aux modèles, aux jeux de données ou aux requêtes envoyées par les clients.
La mise à jour du 9 novembre décrit une seconde intrusion. Le 23 octobre, un hébergeur tiers qui accueillait des machines de recherche de Fireworks a subi un incident de sécurité. Le 24 octobre, des pirates s’en sont servis pour atteindre les machines de développement de Fireworks et y lancer un programme non autorisé, qui a touché d’autres données de clients. Fireworks dit avoir détecté l’activité le jour même et n’avoir observé aucun nouvel accès réussi à sa plateforme depuis le 25 octobre.
Trois catégories de données sont en cause, à commencer par des métadonnées : références, noms et descriptions des ressources des clients. Viennent ensuite les informations de facturation : adresses, historique des factures et des paiements, solde du compte. Pour certains clients enfin, une partie des jeux de données et des poids de modèles inachevés a été consultée. Les poids sont les paramètres qu’un modèle apprend pendant son entraînement.
Fireworks ne stocke pas les numéros de carte bancaire. L’entreprise dit n’avoir vu aucun impact sur son service d’exécution des modèles, qui ne conserve pas les données par défaut. Elle a prévenu les forces de l’ordre et travaille avec Unit 42, l’équipe d’enquête de l’entreprise de cybersécurité Palo Alto Networks. Pendant l’enquête, les clients ne peuvent plus envoyer ni récupérer eux-mêmes leurs jeux de données.
La piste d’un groupe criminel
Selon Fireworks, les indices pointent vers un groupe criminel motivé par l’argent. Ce groupe cherche à revendre des accès obtenus frauduleusement à des modèles de langage, une pratique appelée « LLMjacking ». Le 2 novembre, deux équipes de sécurité de Google, Google Threat Intelligence Group et Mandiant, ont publié une analyse de ce phénomène.
Lors de certains incidents, elles ont observé des frais frauduleux de plus de 100 000 dollars en une seule journée, soit environ 89 000 euros. Chez certaines organisations, le total a atteint 1 million de dollars, environ 890 000 euros, avant la coupure des accès. Les conversions suivent le taux de la Banque centrale européenne du 10 novembre 2026.
« D’après ce que nous voyons, les pirates ne cherchent pas les poids », a déclaré Lin Qiao, cofondatrice et directrice générale de Fireworks, citée par The Register. « La plupart des téléchargements étaient partiels et ont été interrompus », a-t-elle ajouté.
Les zones d’ombre
Notion n’a donné ni le nombre de conversations en cause ni la période couverte. Son avis parle seulement de « la période de l’incident ». Le qualificatif « non attribuables » vaut pour « la grande majorité » des espaces touchés. Notion ne dit pas ce qui distingue les autres.
Fireworks n’a pas indiqué combien de clients sont touchés, note The Register. Aucune des deux entreprises ne dit non plus si les conversations de Notion ont été consultées lors de la première ou de la seconde intrusion. La mise à jour de Fireworks revient aussi sur son premier bulletin, qui n’avait relevé aucun accès aux jeux de données des clients.
Notre analyse
L’incident montre une chaîne de sous-traitance que peu d’utilisateurs connaissent. Une fonction d’IA intégrée à un logiciel de travail peut reposer sur plusieurs prestataires, qui dépendent eux-mêmes d’hébergeurs. Ici, la fuite vient d’un prestataire de Notion piraté deux fois en octobre, dont une fois via un hébergeur tiers. Mi-octobre, le piratage d’OpenCode, un assistant de programmation, avait déjà montré qu’un outil d’IA pouvait exposer les clés d’API de ses utilisateurs.
Les conversations touchées étaient stockées chez le prestataire pour être analysées. La conservation des données chez un fournisseur d’IA est une question distincte de l’entraînement des modèles sur les données des clients, que Notion dit ne pas pratiquer par défaut. Sa page consacrée à la sécurité de Notion AI indique aussi que les fournisseurs d’IA gardent les données 30 jours au plus sur les formules Gratuit, Plus et Business.
Comme Insights est réservé aux formules Business et Enterprise, les espaces touchés sont probablement surtout des espaces d’entreprise. Notion ne l’a pas précisé. Le risque tient au contenu des échanges : une conversation sans nom d’auteur peut citer un client, un contrat ou un mot de passe. Fin octobre, le cas de Panasonic avait montré ce que des employés peuvent verser dans un outil d’IA.
En Europe, une fuite de données personnelles qui présente un risque pour les personnes doit être notifiée par le responsable du traitement. C’est l’organisation qui décide de l’usage de ces données. L’autorité de protection des données, la CNIL en France, doit être prévenue dans les 72 heures après la constatation de la fuite, si possible. Notion n’a pas dit si une autorité européenne avait été informée.
Fireworks et Notion annoncent toutes deux de nouvelles mises à jour. Reste à savoir si Cursor et Harvey publieront leur propre avis. Notion dit vouloir « relever le niveau » de protection des données, sans dire encore comment. Elle ne donne pas de date de retour pour Insights.
Sources
- Fireworks AI incident, Notion, 10 novembre 2026
- Update on October 2026 security incident, Fireworks AI, 9 novembre 2026
- Fireworks October 2026 security incident, Fireworks AI, 9 octobre 2026
- Subprocessors, Notion Trust Center, consulté le 11 novembre 2026
- Fireworks AI gets burned twice as customer data exposure widens, The Register, 10 novembre 2026
- Fireworks AI discloses new breach after cloud provider hack, BleepingComputer, 10 novembre 2026
- The Rise of LLMJacking: How Threat Actors Monetize Compromised Cloud and Model Resources, Google Threat Intelligence Group et Mandiant, 2 novembre 2026
- Notifier une violation de données personnelles, CNIL, consulté le 11 novembre 2026
Image d’en-tête : graphique MACCUS, données de Fireworks AI (bulletins des 9 octobre et 9 novembre 2026) et de Notion (avis des 9 et 10 novembre 2026)