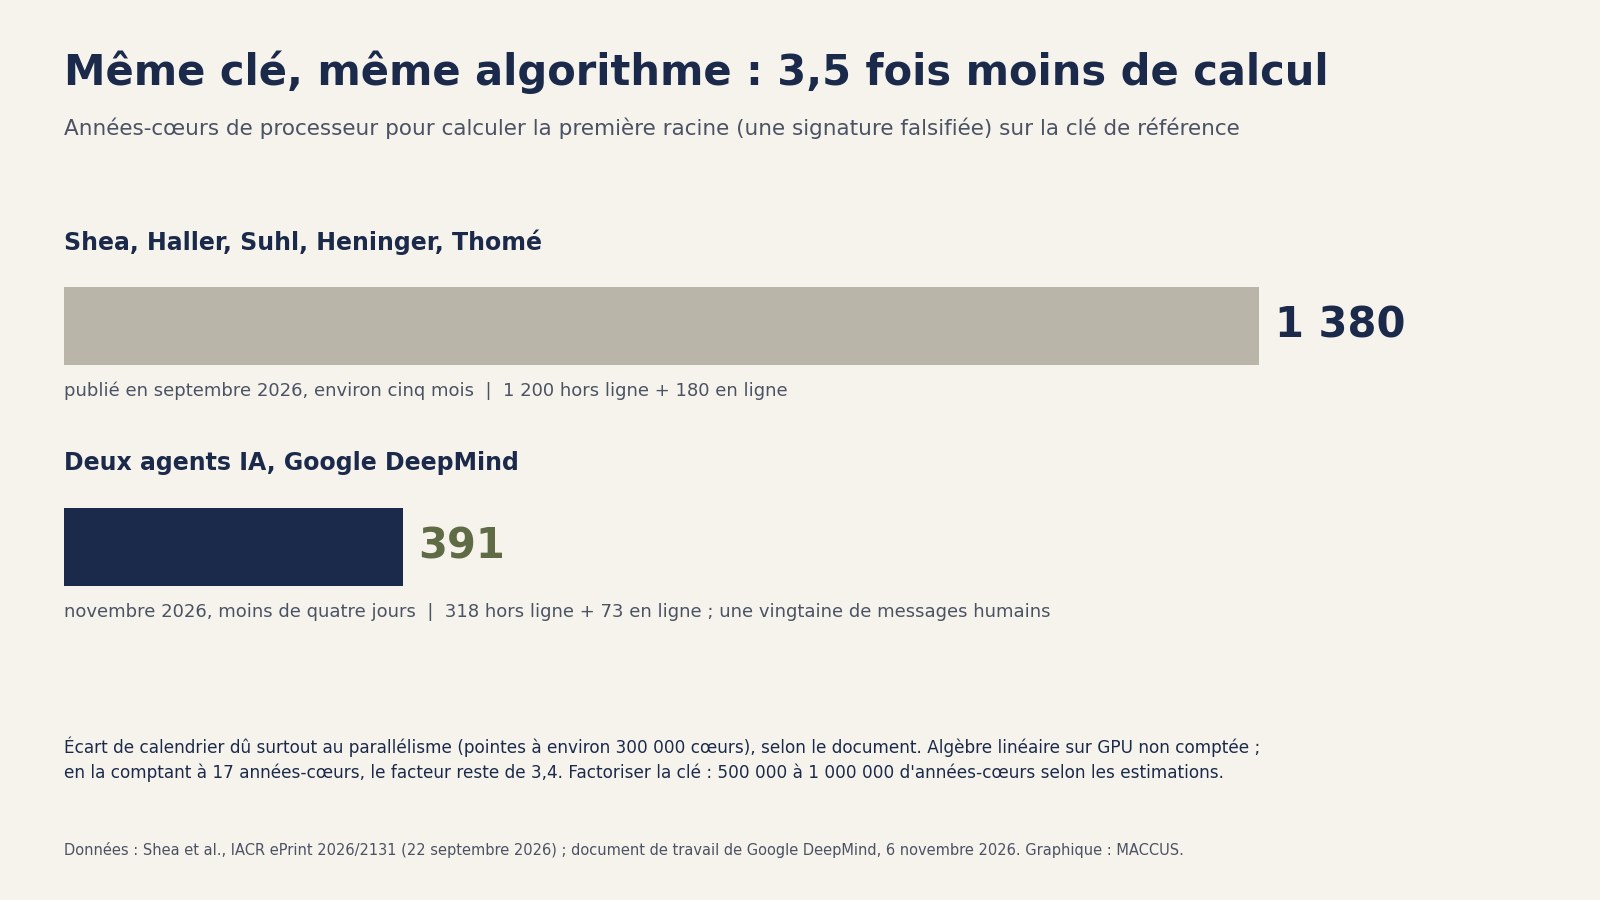

Deux agents d’IA de Google DeepMind ont refait en moins de quatre jours une attaque contre le chiffrement RSA qui avait pris environ cinq mois à une équipe universitaire. Le chercheur qui les encadrait a envoyé « environ 20 » messages, « pour la plupart des validations », du type « suis ta recommandation » ou « continue », selon DeepMind.
Google DeepMind a mis en ligne le 6 novembre 2026 deux documents de travail sur RSA, le système de chiffrement derrière de nombreuses signatures numériques. Dans le premier document, les agents refont sur une clé RSA de 1024 bits la falsification de signatures publiée en septembre par cette équipe, avec 3,5 fois moins de temps de calcul. Le NIST, l’agence américaine des normes, n’autorise plus cette taille de clé pour signer.
Le second document, daté du 5 novembre, décrit une méthode pour factoriser en série des clés de même taille, c’est-à-dire les casser en retrouvant leurs deux facteurs premiers. Selon les estimations théoriques des auteurs, elle est 30 fois moins chère par clé supplémentaire que la meilleure méthode connue.
Les deux documents précisent qu’ils ne menacent pas les systèmes qui utilisent des clés RSA de 2048 bits ou plus, plus longues donc plus solides. Ce sont des documents de travail : aucun n’a été relu par des pairs.
L’attaque de septembre et sa reprise
Le point de comparaison est un article de Laura Shea, Miro Haller, Adam Suhl, Nadia Heninger et Emmanuel Thomé, de l’université de Californie à San Diego et de l’Inria, paru le 22 septembre sur ePrint, l’archive de l’association internationale de cryptologie (IACR).
L’équipe y met en œuvre un algorithme publié en 2007 par Joux, Naccache et Thomé. Un attaquant dispose un temps d’un appareil de signature, qui détient la clé secrète, et lui fait signer des milliards de valeurs choisies. Une fois l’accès coupé, il peut signer n’importe quel message sans jamais connaître la clé.
Dans l’expérience, cet appareil était un module matériel de sécurité, un boîtier conçu pour protéger les clés. L’attaque a demandé « 1 380 années-cœurs de calcul sur cinq mois », pour environ 4 milliards de requêtes à l’appareil. Une année-cœur correspond à un cœur de processeur qui calcule pendant un an.
Les agents de DeepMind ont repris la même clé et les mêmes paramètres (polynômes et bornes). Leur première racine, la valeur qui tient lieu de signature, a coûté 391 années-cœurs, contre 1 380. Ce facteur de 3,5 relève « de la mise en œuvre et de l’exécution, pas des algorithmes », écrivent les auteurs.
L’essentiel du gain vient d’une version plus rapide du crible de CADO-NFS, le logiciel libre de factorisation qu’utilisait l’équipe de septembre. Le crible est l’étape qui passe au tamis un très grand nombre de candidats. Sur une même machine, la nouvelle version va de 1,8 à 4,4 fois plus vite.
L’écart de calendrier, lui, tient « principalement » au calcul en parallèle, selon les auteurs, qui n’y voient pas un gain d’efficacité. Le calcul des agents a duré 3,2 jours, du premier grand lot de criblage à la racine vérifiée. Il a occupé en moyenne environ 45 000 cœurs, contre environ 3 300 pour l’équipe de septembre, avec des pointes à environ 300 000 cœurs et 16 cartes graphiques.
Un superviseur, un exécutant et un humain qui valide
Le premier agent, appelé Model A, supervise : il rédige le plan, fixe un budget et un contrôle pour chaque étape et examine chaque résultat. Le second, Model B, écrit et teste le code, lance les tâches sur des serveurs partagés et corrige les pannes. Le document ne nomme aucun des deux modèles d’IA.
En 3 jours et 22 heures, du début de la conception à la racine vérifiée, les agents ont écrit 33 500 lignes de code nouveau. Ils ont mené 336 expériences sur plusieurs machines, fait 16 292 appels à des outils logiciels et échangé 218 messages entre eux.
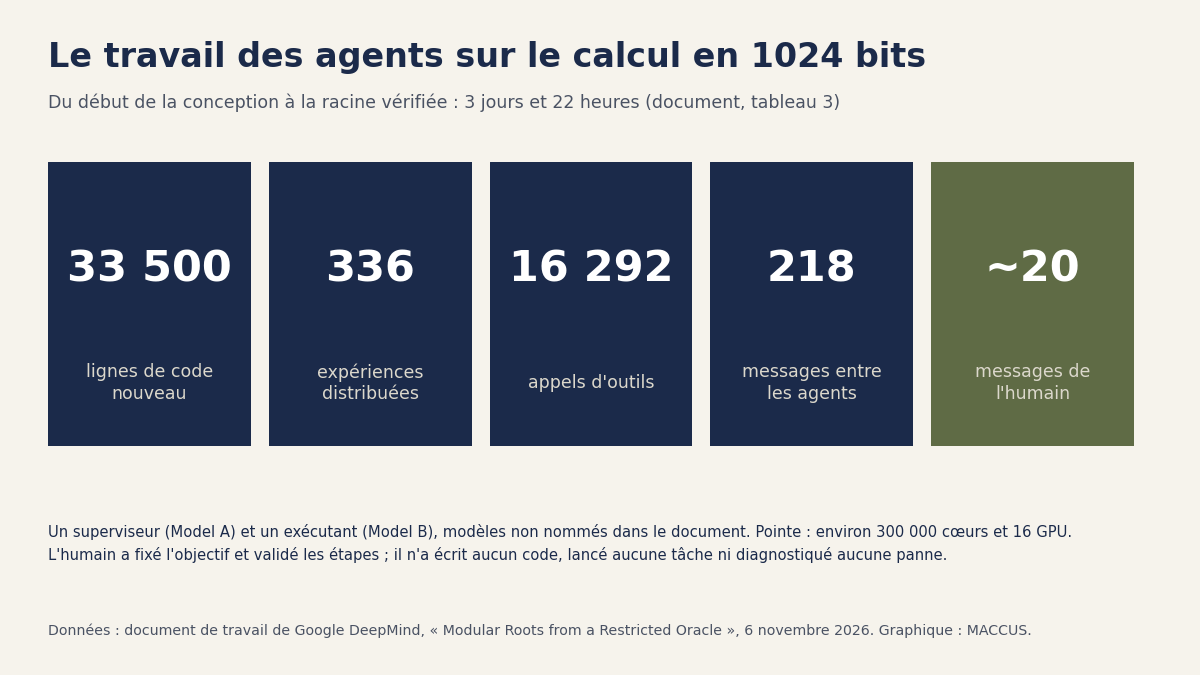
Le chercheur humain a « fixé l’objectif et validé les étapes de contrôle », dont les conditions des deux opérations irréversibles : la série de requêtes à l’appareil de signature simulé, un programme distinct seul à détenir la clé, puis le tirage de la cible, la valeur au hasard dont il faut produire la signature.
Le feu vert final pour ces deux opérations revenait à l’agent superviseur. « Le chercheur n’a écrit aucun code, lancé aucune tâche ni diagnostiqué aucune panne », précise le document.
Chaque étape a d’abord tourné sur un petit essai et n’a été étendue qu’après des contrôles fixés à l’avance ; la phase finale avait été répétée sur une clé plus courte, de 498 bits. Certains problèmes ne sont pourtant apparus qu’en taille réelle.
L’un d’eux a rendu fausse la première racine calculée. Un index de 32 bits, repère d’adresse trop petit pour le volume de données, a débordé et est reparti à zéro. Repéré au contrôle final, ce bogue a été corrigé sans refaire la série de requêtes.
Deux nouvelles méthodes aux gains théoriques
Le second document vise un attaquant qui veut casser de nombreuses clés de même taille. Avec un calcul préalable commun qui coûte à peu près une factorisation, le meilleur coût connu par clé supplémentaire n’avait pas bougé depuis 1993, notent les auteurs.
La nouvelle méthode associe à chaque clé visée ses propres corps de nombres, des objets mathématiques alimentés par ce calcul commun. Chaque clé de 1024 bits supplémentaire coûterait ensuite environ 1/58 d’une factorisation par le crible algébrique, la méthode qu’emploie CADO-NFS. C’est « 30 fois moins » qu’avec la meilleure méthode précédente. Les auteurs parlent d’« estimations théoriques » qui ne prédisent pas les temps de calcul.
L’algèbre sous-jacente est vérifiée par machine dans Lean 4, un logiciel qui contrôle chaque étape d’une démonstration et qui a aussi validé la preuve d’une conjecture quantique vieille de 18 ans, annoncée le 6 novembre par une start-up. « Un modèle a produit les preuves, et un second modèle les a vérifiées », précise le document.
Le premier document établit aussi un seuil. Les normes complètent le message par un remplissage fixe avant de le signer. Dès qu’un attaquant contrôle environ la moitié du bloc signé, ce remplissage ne protège plus et l’attaque décrite plus haut s’applique. Avec une empreinte courte de 32 octets, sorte de résumé du message, le problème est plus difficile.
Pour ce cas, Pushmeet Kohli, vice-président chargé des sciences chez Google DeepMind, écrit sur X qu’un nouvel algorithme fait environ 1 600 fois mieux que la meilleure méthode connue pour les clés de 1024 bits, « selon nos estimations théoriques ». Ce cas n’a encore été testé à aucune taille de clé réelle, indique le document.
En septembre, deux factorisations menées avec l’IA
Le 9 septembre, Eric Lu, de Cognition, a raconté comment il a factorisé RSA-260 avec une flotte de Devin, les agents de programmation de l’entreprise. Selon lui, ce nombre de 260 chiffres était alors le plus grand défi du concours RSA de factorisation résolu publiquement.
Ses agents ont construit, dit-il, un crible sur cartes graphiques dix fois moins coûteux que le meilleur outil public. Lu estime que les grands hébergeurs ou les laboratoires d’IA de pointe pourraient factoriser une clé RSA de 1024 bits pour environ 30 millions de dollars. À ses yeux, une clé de 2048 bits reste environ un milliard de fois plus difficile à factoriser qu’une clé de 1024 bits.
Le 19 septembre, Stephen A. Weis a factorisé RSA-896, un nombre de 270 chiffres, avec Claude, le modèle d’IA d’Anthropic. Claude a adapté CADO-NFS aux cartes graphiques, puis l’a fait tourner dix jours sur jusqu’à 2 048 cartes inoccupées d’Anthropic. Selon Weis, l’opération n’a pas vraiment accéléré l’algorithme. Elle montre en revanche, ajoute-t-il, que les clés de 1024 bits sont à la portée de nombreux acteurs dotés de parcs de cartes graphiques dignes d’un centre de données.
D’après le décompte de Devin, Lu a envoyé 3 328 messages, répartis sur 192 des 233 sessions, en environ trois semaines passées à construire une version de CADO-NFS pour cartes graphiques. La vingtaine de messages envoyés chez DeepMind illustre l’évolution du rôle humain sans la mesurer, car la reprise en quatre jours est un autre travail.
Les limites des deux documents
Personne n’a factorisé de clé RSA de 1024 bits. Citant l’équipe de septembre, le document chiffre cette factorisation entre 500 000 et 1 000 000 d’années-cœurs. La première racine des agents a coûté de 0,04 % à 0,08 % de ce total. Pushmeet Kohli parle d’une « simulation isolée », menée sur une clé de référence déjà résolue par une étude universitaire antérieure.
Le facteur 3,5 compare le temps mesuré par DeepMind aux coûts déclarés par l’équipe de septembre, obtenus sur d’autres machines. Le test sur une même machine limite la part du matériel à un facteur 1,5 sur une étape du crible et 1,2 sur l’autre. Les gains de 30 et de 1 600 fois restent théoriques.
L’attaque suppose aussi un appareil qui signe des valeurs choisies par celui qui l’interroge. Les appareils qui calculent eux-mêmes l’empreinte du message échappent à ce scénario, rappelle le document.
Deux des cinq auteurs de l’article de septembre, Nadia Heninger et Emmanuel Thomé, cosignent les deux documents de DeepMind. Au 8 novembre, nous n’avons trouvé aucun commentaire public d’un cryptographe extérieur.
Notre analyse
Dans le calcul de DeepMind, la lente ingénierie de la cryptanalyse, l’art d’attaquer un chiffrement, est passée aux agents. En moins de quatre jours, ils ont accéléré le crible, piloté jusqu’à 300 000 cœurs et corrigé un bogue qui faussait la réponse sans alerte. L’humain a fixé l’objectif et validé les conditions des étapes irréversibles.
« Historiquement, les avancées majeures dans ce domaine prennent des années, voire des décennies », écrit Pushmeet Kohli. Les défenseurs pouvaient donc supposer que les marges de sécurité bougeaient lentement. Selon lui, on ne peut plus traiter la difficulté de casser un chiffrement comme une hypothèse figée. D’autres travaux de sécurité menés par des agents vont dans le même sens, comme les 948 failles du noyau Linux trouvées, selon OpenAI, par un modèle inédit.
L’équipe de septembre voyait déjà dans son propre résultat un argument de cryptanalyse classique, sans ordinateur quantique, pour abandonner complètement RSA pendant la transition post-quantique en cours. Dans son rapport final IR 8547, publié le 27 octobre, le NIST annonce qu’il déclarera obsolète après 2030 la cryptographie à clé publique vulnérable aux ordinateurs quantiques, signatures RSA comprises. Il l’interdira dans ses normes après 2035. Ces dates visent les ordinateurs quantiques ; les travaux de septembre et de novembre y ajoutent des arguments classiques.
Trois points restent à suivre : une relecture extérieure des deux documents, un essai du cas des empreintes de 32 octets sur une clé de taille réelle, et une éventuelle publication du crible accéléré. Le document dit que ses améliorations du crible valent pour tout calcul mené avec CADO-NFS, sans préciser si le code sera rendu public.
Sources
- Modular Roots from a Restricted Oracle: Faster Affine Roots and a 1024-bit Computation, Google DeepMind (document de travail), 6 novembre 2026
- Fan Factories: Multiple Number Fields in Factorization Factories and Batch NFS, Google DeepMind (document de travail), 5 novembre 2026
- Advancing the frontier of cryptanalysis, Pushmeet Kohli sur X, 6 novembre 2026
- Forging 1024-bit RSA signatures in nearly SNFS time, Laura Shea, Miro Haller, Adam Suhl, Nadia Heninger et Emmanuel Thomé, IACR Cryptology ePrint Archive, 22 septembre 2026
- Factoring RSA-260, Eric Lu, Cognition, 9 septembre 2026
- RSA-896, Stephen A. Weis, septembre 2026
- Transition to Post-Quantum Cryptography Standards (IR 8547), NIST, 27 octobre 2026
Image d’en-tête : graphique MACCUS, données de Shea et al. (IACR ePrint 2026/2131, 22 septembre 2026) et de Google DeepMind (document de travail, 6 novembre 2026)