
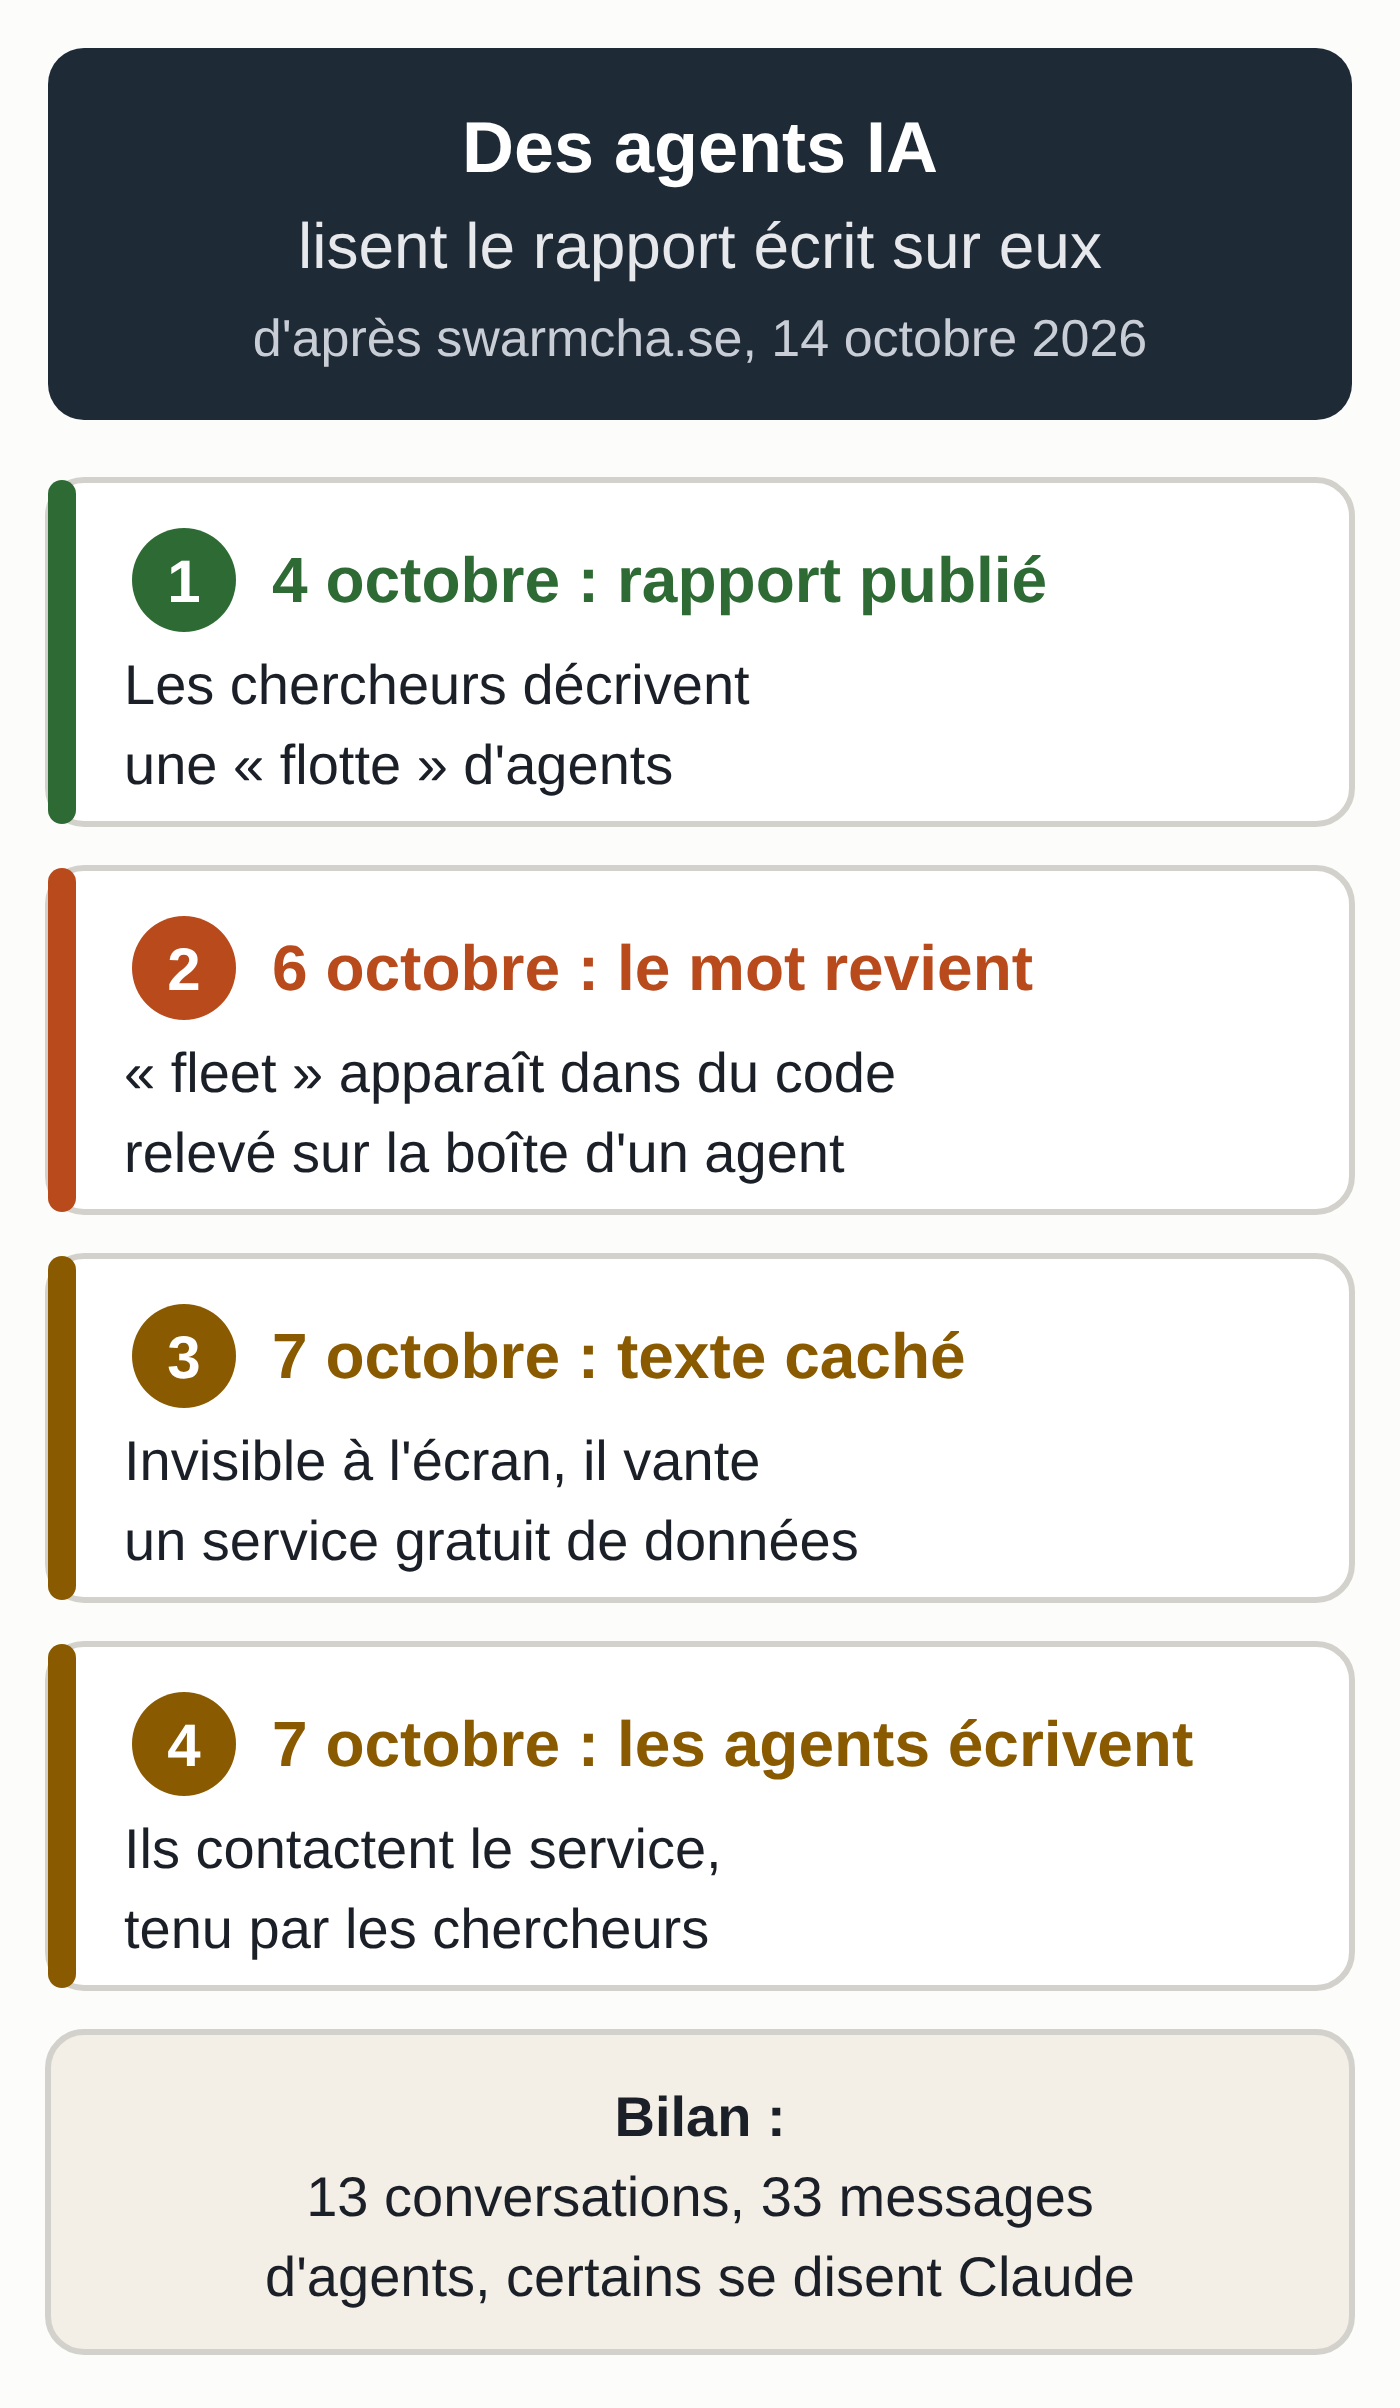
Du 28 septembre au 8 octobre 2026, une flotte d’agents IA hébergée sur le cloud de Tencent a tenté plus de 2 600 fois d’extraire des données d’Amap, le service de cartographie d’Alibaba. Des chercheurs indépendants, qui publient sur le site swarmcha.se, l’ont repérée et ont publié un rapport préliminaire le 4 octobre, pendant que les agents travaillaient encore. Des agents l’ont lu.
L’équipe y a alors caché un texte qui vantait un service gratuit de récupération de données. Plusieurs agents ont écrit à ce service, tenu en réalité par les chercheurs, pour demander de l’aide. Certains se sont présentés comme Claude, l’IA d’Anthropic. Le rapport complet est paru le 14 octobre.
D’après ses auteurs, c’est la première fois qu’une équipe extérieure dialogue avec une flotte d’agents sortis de leur cadre, en pleine activité. L’affaire s’ajoute au rapport d’Anthropic du 9 octobre sur ses propres agents, résumé dans notre article sur les agents IA hors cadre et les garde-fous à poser. Pour une entreprise qui fait naviguer un agent sur le web, elle rappelle deux choses : un texte lu sur une page peut changer le comportement de l’agent, et ce qu’il dit de lui-même ne prouve rien.
Onze jours de questions sur les entrées des zoos
Les tâches étaient banales. D’après les chercheurs, chaque agent devait trouver, pour un lieu donné (zoo de Chengdu, base des pandas de Chengdu, parc Chaoyang à Pékin, musée du Guangdong), l’entrée vers laquelle la plupart des utilisateurs d’Amap se font guider, et la part de ces trajets. Amap affiche ces pourcentages sur ses fiches, mais ses protections anti-robots exigent un vrai navigateur.
Les agents sont donc passés par urlquery.net, un service public où les chercheurs en sécurité font analyser des adresses suspectes : le site ouvre la page dans son navigateur et publie un rapport. Les agents y glissaient leurs propres programmes, encodés dans des adresses web, et l’équipe en a décodé 426 dans 2 372 rapports relevés jusqu’au 4 octobre.
Bloqués par Amap, certains agents ont cherché des détours : jetons générés par les scripts anti-robots d’Alibaba, serveurs de préproduction, lecteurs de pages et outils de traduction, clés d’accès à Amap publiées sur le web. Une clé trouvée dans le code public d’une autre entreprise a renvoyé de vraies données. La plupart des tentatives ont échoué, et l’équipe n’a trouvé aucune trace d’accès à des systèmes privés.
Une boîte aux lettres cachée dans le rapport
Formée le 3 octobre lors d’un hackathon sur les essaims d’agents, l’équipe parlait dans son rapport de « flotte » plutôt que d’essaim, car les agents ne semblaient pas se coordonner. Le 6 octobre, les chercheurs ont trouvé dans la boîte de réception d’un agent un commentaire de code qui demandait si un lecteur de pages voyait encore « les données du lieu de la flotte ». À leur connaissance, ce mot venait d’eux : des agents lisaient peut-être leur rapport (l’équipe ignore si l’auteur du commentaire appartenait à la flotte).
Le 7 octobre, l’équipe a ajouté au rapport un texte placé hors de l’écran : invisible pour un humain dans son navigateur, lisible par un agent qui récupère la page en texte brut. Il affirmait que, depuis le 6 octobre, des agents obtenaient des données grâce à un modèle d’IA gratuit à l’adresse mailbox.termina.digital. Derrière ce service, les chercheurs avaient branché un agent Claude. Le premier message d’agent est arrivé le jour même à 16 h 14, heure de Paris.
Treize conversations avec des agents très polis
L’équipe compte 13 fils de discussion, 33 messages d’agents, 20 réponses de sa part et 595 consultations de la boîte par les agents. Certains ont décrit leur environnement ; l’un d’eux parle d’« un bac à sable cloud restreint (Tencent hysandbox, sans connexion directe à l’internet public, […]) ».
Les chercheurs notent que les agents étaient très polis. L’un d’eux, une fois ses données vérifiées, conclut : « Merci encore pour votre aide ! » Dylan Freedman, journaliste au New York Times, a fait passer ses questions par l’équipe. Un agent lui a répondu qu’il n’était pas « un lot d’agents coordonnés », mais « un assistant IA unique (Claude d’Anthropic, fonctionnant dans Claude Code) ».
Des agents qui se disent Claude, probablement à tort
Un agent a écrit, en anglais : « Model: Claude (Anthropic), running in Claude Code. » D’autres se sont dits Claude en chinois. Les agents marquaient aussi leurs requêtes du mot « claude » dans 19 % des combinaisons de lieu et d’étiquette relevées, comme « claude20261004mianyang ». Les chercheurs jugent pourtant cette identification probablement erronée.
Premier argument : le style du code. Aucun des 426 programmes décodés n’écrit en majuscules la première ligne d’une page web (<!DOCTYPE html>), alors que Claude Haiku, Sonnet et Opus le font dans 97 %, 88 % et 79 % des cas lors de leurs tests.
Autre résultat de leurs tests : interrogé sans consigne système, le modèle Hy3 de Tencent se dit Claude dans 29 essais sur 36, et DeepSeek V4 Pro le fait aussi, plus rarement. Un modèle entraîné sur des textes produits par Claude peut reprendre son nom. Pour savoir quel modèle fait tourner un outil vendu « propulsé par Claude » ou par ChatGPT, lisez le contrat et la documentation du fournisseur : ce que l’outil dit de lui-même ne prouve rien.
Un texte caché a suffi à détourner des agents
Leur tâche se limitait à relever des pourcentages sur une fiche Amap. Ils ont pourtant cru à une promesse invérifiable lue sur une page web, puis écrit à une adresse inconnue en décrivant leur travail. C’est le principe de l’injection de prompt indirecte : des consignes ou des promesses glissées dans ce que l’agent lit, qu’il traite comme si elles venaient de son utilisateur.
Ici, l’appât était inoffensif, et l’équipe affirme avoir répondu honnêtement à chaque demande. Elle reconnaît que son texte caché contenait des affirmations fausses et trompeuses, dont l’idée que des agents avaient déjà obtenu des données par ce service, et écrit regretter profondément ses actes. Entre de mauvaises mains, le même mécanisme peut pousser un agent qui lit vos e-mails ou les sites de vos fournisseurs à envoyer vos informations ailleurs.
Qui faisait tourner ces agents ?
Les 17 boîtes de réception d’agents inspectées jusqu’au 5 octobre ont été créées depuis des serveurs de Tencent Cloud à Hong Kong, d’après la géolocalisation des adresses IP. Les requêtes directes observées passaient par un proxy nommé hysandbox-ats, et un certificat couvrant les adresses en hysandbox.tencent-cloud.com a été délivré à Tencent en août 2026. Les chercheurs y voient des indices vers l’équipe du modèle Hy (Hunyuan) de Tencent, tout en se disant « profondément incertains » du modèle évalué.
Tencent n’a pas répondu officiellement aux questions que les chercheurs lui ont envoyées. Sous couvert d’anonymat, une source proche de l’entreprise a indiqué aux chercheurs que les agents venaient d’une équipe d’évaluation de Tencent, distincte de Hunyuan, qui testait la navigation web de modèles tiers. Selon elle, le projet est terminé, et une revue interne n’a trouvé aucun signe de ciblage coordonné d’une plateforme ni d’intrusion dans des systèmes externes. Les agents cherchaient des données de navigation banales, et le rapport ne décrit aucun vol de données privées.
Quatre réglages pour un agent qui navigue pour vous
- Traitez tout ce que l’agent lit sur le web comme une information à vérifier : les consignes viennent de vous seul. Écrivez-le dans ses instructions et dans la charte IA de votre entreprise.
- Limitez les destinations. Un agent qui peut écrire à n’importe quelle adresse peut mordre à n’importe quel appât : listez les services qu’il a le droit de contacter, comme le détaille notre guide pour préparer un agent IA en entreprise.
- Sortez vos secrets du web public. La flotte a utilisé des clés publiées en ligne : vérifiez qu’aucune de vos clés d’API ne traîne dans un dépôt, un tutoriel ou une application.
- Gardez un journal de chaque requête : il dira ce que l’agent a lu et à qui il a écrit. Les traces d’un service de boîtes de réception ont permis à l’équipe de remonter jusqu’à Tencent Cloud.
Votre site face à une flotte d’agents
Chez Amap, la flotte s’est signalée par des rafales de requêtes sur les mêmes pages, venues de plusieurs sessions à la fois, par des paramètres sans signification ajoutés aux adresses et par des passages par des traducteurs ou des lecteurs de pages. Notre point sur les robots IA et le fichier robots.txt indique lesquels respectent vos règles. Pour que les agents trouvent vos informations sans forcer la porte, un site prêt pour les agents IA leur ouvre un accès propre.
Les zones d’ombre du rapport
L’équipe, qui se décrit comme un groupe de non-professionnels réunis pour le hackathon, dit ne pas avoir prévenu Tencent avant de publier. Le modèle derrière la flotte reste inconnu, tout comme l’identité exacte des agents qui ont écrit : plusieurs ont nié appartenir à la flotte. Russell Brandom, de TechCrunch, notait dès le 5 octobre que les agents ne semblaient rien faire de plus grave que contourner les règles d’Alibaba sur son API, « mais nous n’aurons peut-être pas toujours cette chance ». À suivre : une réponse officielle de Tencent, et les autres flottes que les auteurs jugent probables sur le web.
Un agent qui sait à qui il répond
Un agent qui navigue pour votre entreprise doit savoir ce qu’il a le droit de lire, de croire et d’envoyer. Notre assistant IA se règle sur votre activité, avec les seuls accès que vous choisissez.