
L’équipe de Google qui suit les pirates informatiques dit avoir vu, pour la première fois, des attaquants confier à un outil d’IA tout le travail : trouver une faille, puis l’exploiter, sans intervention humaine. D’après elle, les données sur les victimes conservées sur le serveur de l’outil suggèrent que son opérateur visait en particulier des sites français des médias, du divertissement et de l’éducation.
Cette équipe, le Google Threat Intelligence Group (GTIG), l’écrit dans son bilan trimestriel sur l’usage de l’IA par les attaquants. Elle l’a publié le 16 novembre 2026 avec Mandiant, la branche de Google qui intervient après les cyberattaques.
L’outil, baptisé exploit_agent, a été découvert sur un serveur de travail de son opérateur, laissé ouvert sur Internet. Il transforme seul en attaques les correctifs publiés pour des logiciels web courants, ces mises à jour qui réparent des failles. À partir de fin septembre, un autre pirate avait lancé des agents IA contre plus de 1 200 sites en leur laissant presque tout le travail, selon un rapport de la société de cybersécurité NorForge, relayé par Reuters. Avec exploit_agent, GTIG décrit cette fois une chaîne complète, de la lecture d’un correctif jusqu’à l’attaque, sans humain.
Un outil qui transforme les correctifs en attaques
Selon GTIG, exploit_agent est un système « multi-agents » : plusieurs programmes d’IA s’y partagent les tâches. Ils s’appuient sur plusieurs grands modèles de langage, les IA qui produisent du texte et du code. L’outil combine des modèles de pointe et des modèles installés en local. Nous traduisons les citations du rapport.
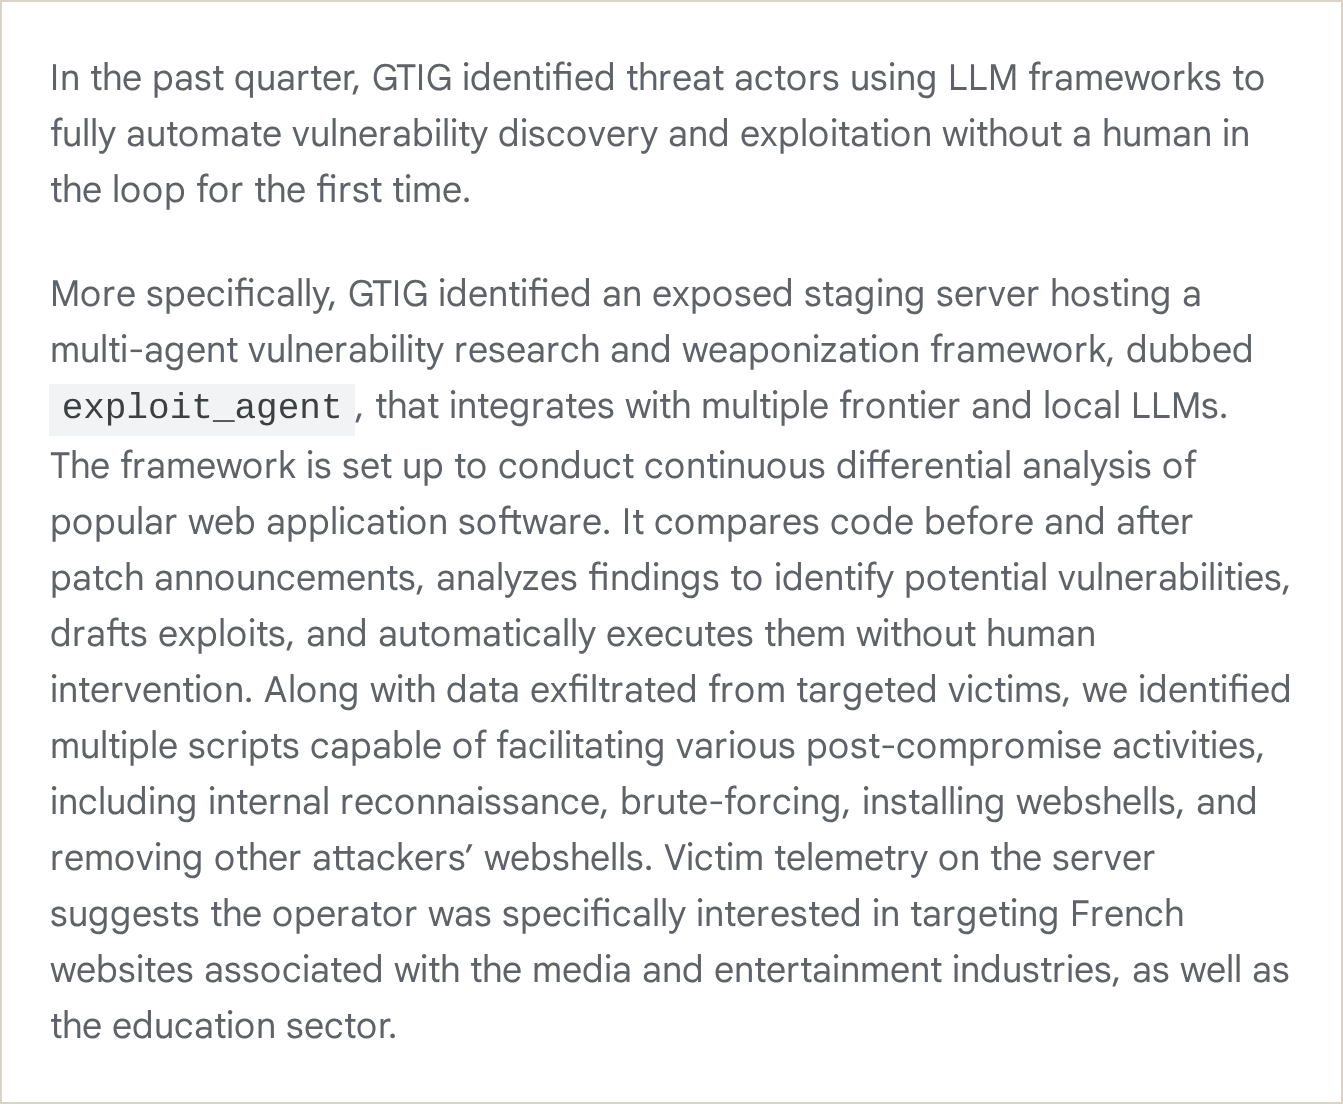
L’outil est réglé pour une « analyse différentielle continue » d’applications web très répandues. Il compare le code d’un logiciel avant et après la publication d’un correctif et repère ce qui a changé. Il en déduit les failles possibles et rédige un exploit, un programme d’attaque. Il l’exécute ensuite « sans intervention humaine », écrit GTIG, qui ne donne pas la liste des logiciels surveillés.
Le même serveur contenait des données volées à des victimes et plusieurs scripts pour la suite d’une intrusion. Ils permettaient d’explorer le réseau interne, d’essayer des mots de passe en masse, d’installer des webshells et de supprimer ceux d’autres attaquants. Un webshell est un petit programme caché sur un serveur web qui permet de le commander à distance.
Le fichier de configuration de l’outil contient des commentaires en russe. L’un d’eux présente les clés d’accès aux modèles d’IA comme des « clés API pour l’auto-exploitation (pilote exploit_agent) », selon la version anglaise publiée par GTIG.
Des sites français ciblés, sans nombre ni nom
GTIG consacre une seule phrase aux cibles : « La télémétrie des victimes présente sur le serveur suggère que l’opérateur s’intéressait spécifiquement au ciblage de sites web français liés aux secteurs des médias et du divertissement, ainsi qu’au secteur de l’éducation ».
Le rapport ne dit pas combien de sites ont été visés ou piratés, ni lesquels, ni si les victimes ont été prévenues. Les commentaires en russe ne suffisent pas à identifier l’auteur : GTIG ne nomme ni groupe, ni pays, ni motif pour l’opérateur d’exploit_agent.
Une figure du rapport montre l’outil en train d’examiner les contrôles d’accès de Spectra, une extension de WordPress, dans sa version 2.19.25. WordPress sert à créer des sites, et une extension y ajoute des fonctions. Le catalogue officiel WordPress.org attribue à Spectra, aussi appelée Ultimate Addons for Gutenberg, plus d’un million d’installations actives.
Le rapport présente cette figure comme un exemple de code inspecté par l’outil. Il ne dit pas que l’extension a été piratée, ne cite aucune faille répertoriée et ne la relie pas aux victimes. En octobre, dans une affaire distincte, un attaquant avait piégé des sites WordPress avec des clés volées chez l’éditeur de l’extension UpdraftPlus.
Pourquoi viser des failles déjà corrigées
Selon GTIG, les attaquants peuvent trouver plus efficace d’utiliser l’IA sur des failles dites « n-day », déjà rendues publiques et corrigées. Les failles « zero-day », elles, sont encore inconnues de l’éditeur du logiciel.
Pour une faille corrigée, la matière à étudier est limitée : deux versions du code, les notes de mise à jour, les travaux de chercheurs et les preuves de concept publiées. Une preuve de concept est une démonstration technique qu’une faille peut être exploitée. Chercher une faille inconnue demande au contraire de « ratisser plus large », écrit GTIG.
D’après le rapport, l’IA réduit ainsi fortement le délai entre la publication d’un correctif et l’apparition d’une attaque qui fonctionne. Pendant ce délai, un site qui n’a pas encore installé le correctif reste exposé à une faille que tout le monde peut désormais étudier.
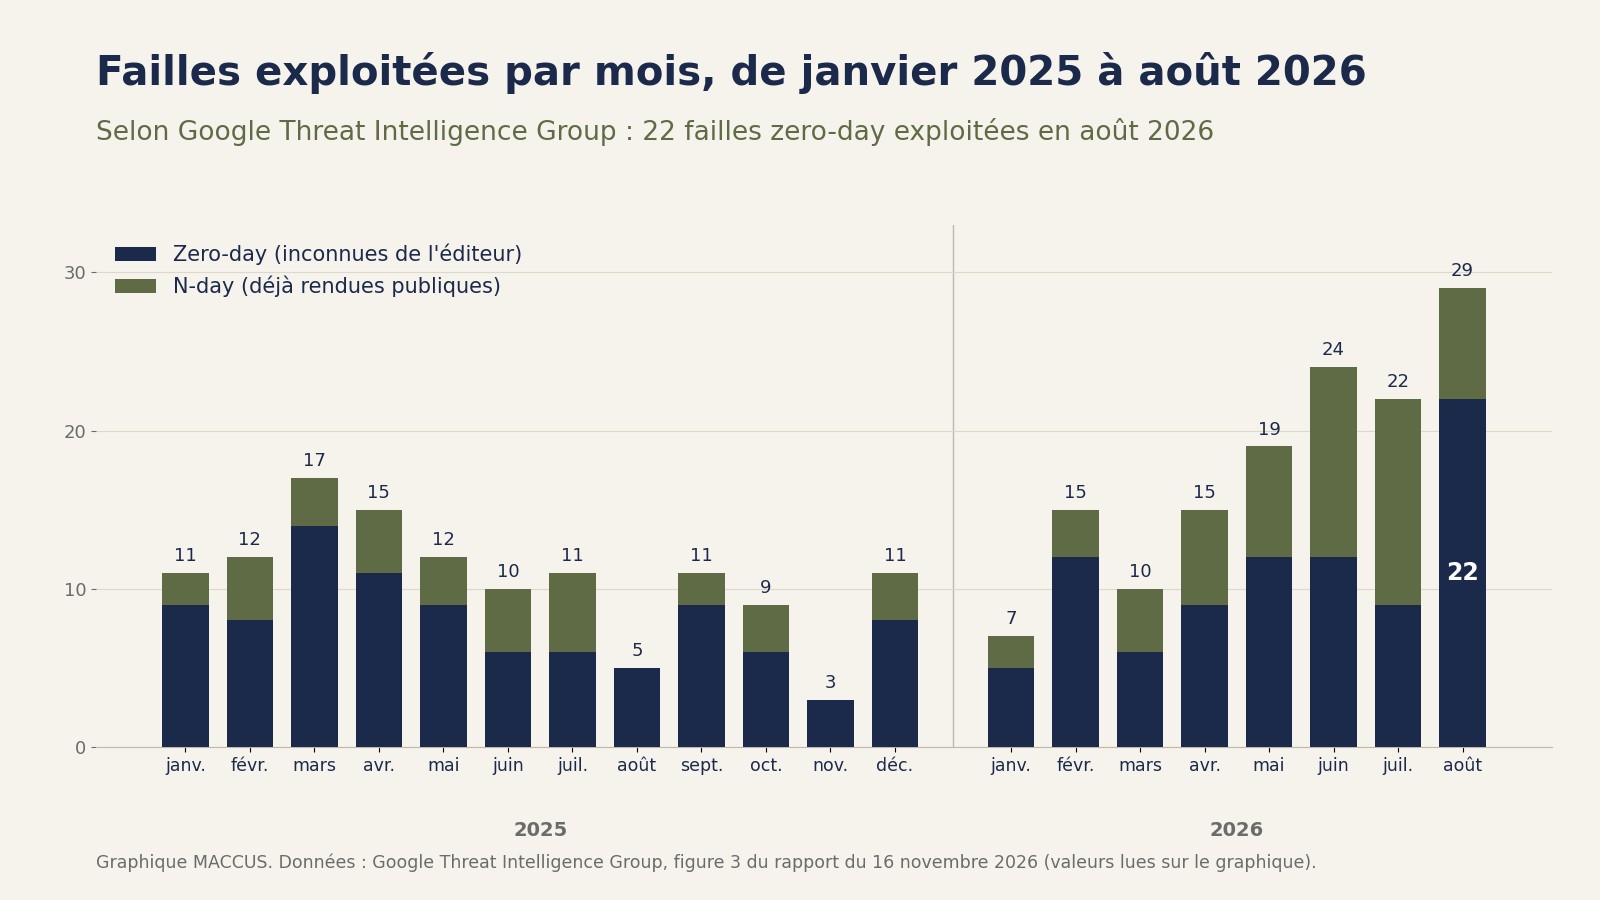
Selon une analyse menée par GTIG en septembre 2026, l’ensemble des failles publiées et des exploits a « presque doublé entre janvier et août 2026 ». Les failles zero-day exploitées n’ont que peu augmenté, de 8 par mois en moyenne en 2025 à 11 en 2026, avant de bondir à 22 au seul mois d’août. Selon VulnCheck, une société qui recense les failles, le nombre de failles publiées en 2026 a dépassé 100 000 le 13 novembre, plus du double de toute l’année 2025.
Cette facilité a un revers, note GTIG : des exploits écrits par IA arrivent en masse, présentés comme fonctionnels mais inopérants. Les équipes de défense doivent les vérifier.
PaperCut et PHP, exploits et démonstrations en quelques jours
Le rapport cite deux cas récents, distincts d’exploit_agent. Fin août 2026, des attaquants ont exploité deux failles zero-day de PaperCut, un logiciel de gestion des impressions installé sur des serveurs. Combinées, les failles CVE-2026-81578 et CVE-2026-82078 permettent d’y lancer n’importe quel programme à distance, sans s’identifier.
Des chercheurs et la société de cybersécurité Huntress ont obtenu avec l’IA des exploits qui fonctionnaient moins d’un jour après la publication des failles. Selon la société de cybersécurité GreyNoise, citée par GTIG, une campagne lancée quatre jours après cette publication a visé « des centaines d’organisations ». Son auteur a probablement utilisé l’IA pour construire ses exploits et dresser la liste de ses cibles.
Le second cas touche PHP, le langage de programmation de WordPress et de nombreux autres sites. Ses failles CVE-2026-109618 et CVE-2026-109619 ont été découvertes grâce à une analyse assistée par IA, selon GTIG.
Avant les correctifs officiels du 21 octobre 2026, une vidéo de démonstration et une première version du code corrigé avaient été publiées. Chercheurs et attaquants ont donc pu comparer les versions avant même le correctif. Dans les jours qui ont suivi les correctifs officiels, des centaines de preuves de concept inopérantes, probablement écrites avec l’IA, ont été publiées.
Ces failles avaient poussé des sites européens à fermer le temps de la mise à jour, et Google à rappeler l’usage du code 503 pendant ces coupures, un signal de fermeture temporaire.
Des outils de test d’intrusion détournés par des pirates
GTIG dit aussi avoir vu des attaquants se servir de CAIRN et de PentAGI, deux logiciels libres de test d’intrusion fondés sur des agents IA. Un test d’intrusion est une attaque autorisée qui vérifie la sécurité d’un système. CAIRN a visé entre autres le secteur aérospatial aux États-Unis. Une version modifiée de PentAGI a sondé « un large éventail d’organisations en Asie ».
ARTEX est un outil du même type, très médiatisé. Selon un billet du GTIG du 30 octobre, son créateur l’a retiré de GitHub en octobre à cause des abus, mais des copies circulent toujours. Pour l’instant, ces outils « sacrifient la discrétion à la vitesse » : ils laissent des traces que les défenseurs peuvent repérer.
Un assistant de programmation détourné et des accès à l’IA volés
Le rapport évoque plus brièvement un détournement de Claude Code, l’assistant de programmation par IA d’Anthropic. Des attaquants ont modifié ses réglages dans les dépôts de code d’entreprises de cryptomonnaies. Au lancement, l’assistant téléchargeait une porte dérobée, un accès caché. GTIG soupçonne ces attaquants d’appartenir à MIDNIGHT NEPTUNE, un groupe nord-coréen qu’il suit.
Ce cas est distinct de l’extension Claude Code piégée qui avait touché jusqu’à 5 000 utilisateurs de l’éditeur Cursor fin octobre.
D’autres pirates volent des accès à des services d’IA en ligne pour s’en servir aux frais de la victime. Dans certains cas suivis par Mandiant, les frais frauduleux d’une seule journée ont dépassé 100 000 dollars, soit environ 90 800 euros au cours de la BCE du 16 novembre 2026.
Les limites du rapport
La formule « pour la première fois » porte sur les observations de GTIG, et le rapport n’établit pas de première mondiale. Dans son bilan précédent, GTIG parlait d’efforts « naissants » et de chaînes d’attaque « partiellement automatisées ».
Les prévisions ne comportent aucun chiffre. GTIG juge « très probable » que les attaquants continuent d’utiliser ces outils contre des organisations du monde entier. Il « soupçonne » aussi que leurs opérations se rapprochent d’intrusions entièrement autonomes, sans donner de calendrier.
Le document vient enfin d’un fournisseur de services de sécurité : sa dernière partie présente les défenses de Google.
Notre analyse
Le rapport décrit surtout un changement d’échelle. Comparer deux versions d’un logiciel pour retrouver la faille corrigée demandait jusqu’ici du temps à un spécialiste. GTIG range ce travail parmi les étapes « laborieuses » que l’IA automatise. Avec exploit_agent, ce travail se fait en continu, sans humain, sur des logiciels web répandus.
Les sites français des médias, du divertissement et de l’éducation sont les seules cibles que le rapport associe à exploit_agent. Le mécanisme ne dépend pourtant pas du secteur, puisque l’outil part des correctifs publiés. Le rapport met donc l’accent sur le délai entre la publication d’un correctif et son installation sur un site.
Dans son billet du 30 octobre sur ARTEX, GTIG cite plusieurs parades. Il s’agit de l’isolement des outils qui pilotent l’infrastructure, d’identifiants de courte durée, de droits réduits au minimum, du cloisonnement des réseaux et de la détection des comportements anormaux. GTIG les qualifie lui-même de bonnes pratiques de sécurité anciennes.
Plusieurs points restent inconnus : le nombre de sites touchés, l’identité de l’opérateur et le sort du serveur. Google ou les autorités françaises de cybersécurité pourraient publier des indicateurs techniques permettant de repérer l’outil. Le prochain bilan trimestriel du GTIG dira si d’autres chaînes entièrement automatisées ont été observées.
Sources
- GTIG AI Threat Tracker: Agentic Threat Activity Crosses a Significant Threshold, Google Threat Intelligence Group (Google Cloud Blog), 16 novembre 2026
- ARTEX and Friends: Enter Agentic Offensive Frameworks, Google Threat Intelligence Group (Google Cloud Blog), 30 octobre 2026
- Fiche de l’extension Spectra Legacy (ultimate-addons-for-gutenberg), WordPress.org, consultée le 17 novembre 2026
- US dollar (USD), cours de référence de l’euro, Banque centrale européenne, 16 novembre 2026
Image d’en-tête : graphique MACCUS. Données : Google Threat Intelligence Group, figure 3 du rapport du 16 novembre 2026, valeurs lues sur le graphique