Entre le 18 et le 19 octobre 2026, un attaquant a installé des extensions piégées sur des sites WordPress équipés de l’outil de sauvegarde UpdraftPlus, qui compte plus de 3 millions d’installations actives selon le répertoire WordPress.org. Il a utilisé des clés de connexion au service UpdraftCentral volées chez l’éditeur, TeamUpdraft, dont le site teamupdraft.com a été piraté le week-end des 17 et 18 octobre.
L’affaire n’est pas close. Le 21 octobre, TeamUpdraft a demandé aux clients Premium de vérifier leurs sites, « même si vous n’avez jamais utilisé UpdraftCentral ». Le même jour, la société de sécurité Nethemba, qui a découvert l’attaque sur ses propres sites, a reçu de nouvelles commandes de l’attaquant, envoyées après la mise à jour censée les bloquer. Elle signale aussi que la version Premium peut conserver en clair le mot de passe du compte teamupdraft.com.
L’intrusion chez TeamUpdraft
Dans son communiqué du 19 octobre, TeamUpdraft écrit : « Nous pensons que notre base de données clients a été consultée. » Cette base contenait les noms, adresses e-mail et de facturation, l’historique des commandes, les mots de passe hachés, les réglages de double authentification et les clés de connexion à trois services de l’éditeur : UpdraftCentral, UpdraftVault et UpdraftClone.
Selon l’éditeur, aucune donnée de carte bancaire n’y figurait. D’après TeamUpdraft, l’extension, ses téléchargements, les sauvegardes envoyées vers Google Drive, Dropbox ou Amazon S3 et les installations autohébergées d’UpdraftCentral n’ont pas été touchés. TeamUpdraft a déclaré l’incident à l’ICO, l’autorité britannique de protection des données. Le 21 octobre, elle a ajouté que l’attaquant était entré grâce à « une clé compromise », qu’une société de cybersécurité extérieure l’assistait et que la police avait été prévenue.
Des commandes signées, exécutées sans confirmation
UpdraftCentral permet de gérer plusieurs sites WordPress depuis un même tableau de bord. Son module client est intégré à chaque copie d’UpdraftPlus, gratuite ou payante, et reste inactif tant que le site n’a pas de clé. Une fois la clé créée, le site exécute sans confirmation toute commande signée avec la clé privée du tableau de bord. Avec le service en ligne, ces clés privées restent chez l’éditeur.
D’après l’analyse de Patchstack du 19 octobre, l’attaquant a fait installer ses extensions par l’installateur habituel de WordPress. La société de sécurité estonienne a recensé 99 noms d’extensions malveillantes, installées entre l’après-midi du 18 octobre et la matinée du 19. Elle parle de compromission de clés, sans CVE : les commandes étaient correctement signées et passaient tous les contrôles de l’extension.
Une clé a pu être créée à l’insu du propriétaire. Quand on relie l’extension à un compte teamupdraft.com, une case « Add this website to UpdraftCentral » est cochée par défaut, relèvent Patchstack et Nethemba. Patchstack précise que les clés n’expirent pas : certaines, émises en novembre 2025, fonctionnaient encore en octobre 2026.
IT-Connect hors ligne trois secondes après l’installation
Florian Burnel, cofondateur du site français IT-Connect, a retracé l’attaque le 19 octobre. À 7 h 17 min 34 s, heure de Paris, le journal d’UpdraftCentral enregistre une commande d’installation d’extension. L’extension « Type Stack 285 » est créée et activée ; trois secondes plus tard, tout le site renvoie des erreurs 500.
La clé UpdraftCentral du site datait de janvier 2020. L’extension devait créer un compte discret, affiché sous le nom « Site Tools », avec le rôle « éditeur » de WordPress complété de droits d’administration. Un bug l’a fait planter avant qu’elle ne s’exécute, et Florian Burnel a rétabli le site en sortant le dossier de l’extension du répertoire des plugins.
Les erreurs 500 ont trahi les premières infections
Les échantillons analysés par Patchstack provoquaient une erreur fatale avant même de lire le jeton secret : les sites renvoyaient alors une erreur 500 à chaque requête non servie par le cache. Patchstack et Nethemba demandent de ne pas réparer une telle extension, car corriger l’erreur active la porte dérobée.
D’autres variantes fonctionnaient. Selon Nethemba, l’une d’elles connecte l’attaquant sous l’identité d’un administrateur existant sans laisser de trace dans la base de données ; une autre, « Site Health Cache », disparaît de la liste des extensions. Sur deux sites d’un même administrateur, des portes dérobées ont fonctionné plus de trois heures avant que la variante défectueuse ne fasse tomber le site.
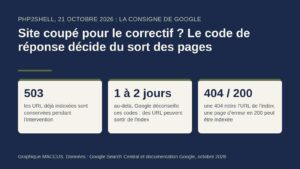
Une panne prolongée pèse aussi sur le référencement. D’après la documentation de Google, « les erreurs du serveur 5xx et 429 invitent les robots d’exploration Google à ralentir temporairement l’exploration », et les URL déjà indexées « finissent par être supprimées de l’index » si l’erreur persiste. Le 21 octobre, en pleine urgence PHP2Shell, Google a conseillé de renvoyer un code 503 lors d’une coupure volontaire. Les propriétaires des sites piégés n’ont pas eu ce choix.
Après deux correctifs, des clés restent en place
TeamUpdraft a publié le 19 octobre la version 1.26.12 (2.26.12 pour Premium), chargée de révoquer les clés UpdraftCentral créées avant l’incident. Nethemba a constaté qu’un bug l’empêchait de supprimer la moindre clé. La version 1.26.13 (2.26.13), sortie le même soir, applique correctement cette révocation, selon son journal des modifications. D’après l’éditeur, WordPress.org l’a déployée automatiquement chez tous les utilisateurs.
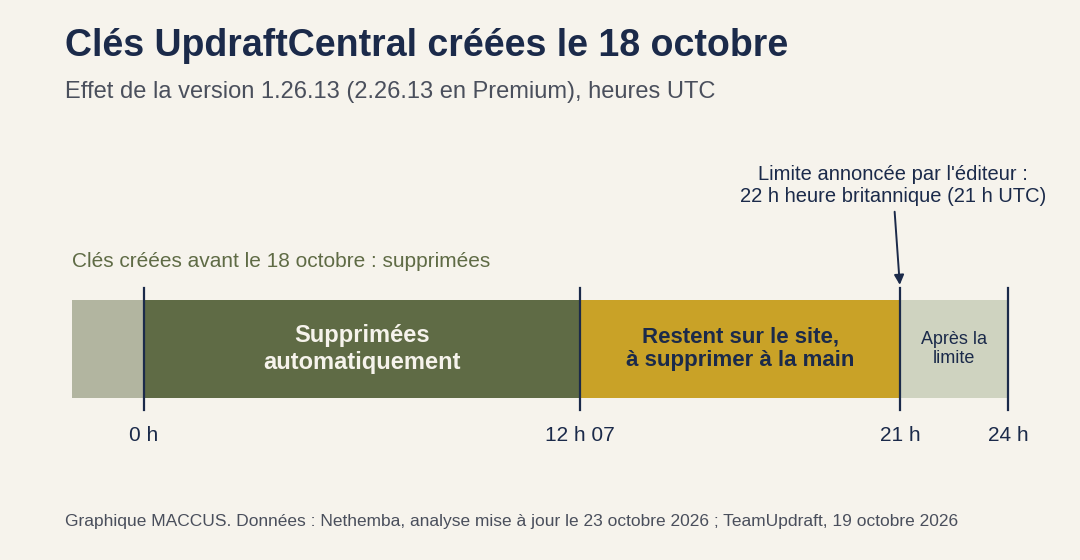
La 1.26.13 supprime les clés créées avant le 18 octobre à 13 h 07, heure britannique (12 h 07 UTC). Nethemba relève que celles créées ce jour-là entre 13 h 07 et 22 h (12 h 07 et 21 h UTC) restent en place, alors que l’éditeur avait d’abord annoncé 22 h comme limite. La révocation n’efface pas non plus ce qui a déjà été installé : TeamUpdraft demande de chercher les comptes et les extensions inconnus, must-use compris, et de changer les mots de passe des administrateurs.
De nouvelles commandes et un mot de passe en clair
Le 20 octobre, TeamUpdraft jugeait l’accès non autorisé « résolu » et contestait les articles évoquant une attaque toujours en cours. Le lendemain matin, entre 7 h 10 et 9 h 21 UTC, Nethemba a pourtant reçu de nouvelles commandes de l’attaquant sur deux de ses sites. Elles ont échoué, car la société avait déjà supprimé les clés et bloqué ce type de commande.
Le 22 octobre, TeamUpdraft signalait des rôles « éditeur » inattendus qui reviennent sur les sites touchés. Nethemba détaille depuis le même jour le problème du mot de passe : la version Premium enregistre celui du compte teamupdraft.com tel qu’il est saisi, dans l’option updraftplus-addons_options, d’où il peut passer dans les sauvegardes. Un lecteur de Nethemba l’a retrouvé sur ses trois sites Premium et dans des sauvegardes remontant à 2022.
Les déclarations de l’éditeur face aux constats
TeamUpdraft affirme ne voir « aucune preuve » que l’attaquant ait encore accès à son site. Les commandes du 21 octobre montrent qu’il détient toujours des clés et continue de s’en servir. Selon Nethemba, une clé volée reste utilisable sur un site tant qu’elle n’y a pas été supprimée, quel que soit l’état des serveurs de l’éditeur.
Sur le mot de passe, Nethemba rapporte que l’éditeur le dit effacé après la première connexion, alors que, d’après son analyse du code, il n’est effacé qu’après une connexion réussie par jeton ; selon elle, il reste donc souvent en place. Le 21 octobre, TeamUpdraft a aussi écrit, sans autre élément à l’appui, que la rapidité des attaques et les premières extensions défectueuses « laissent penser que les pirates ont utilisé l’IA pour accélérer leur attaque ».
Ni l’éditeur ni Nethemba ne connaissent le nombre de sites touchés. Lors d’une faille du même canal en juin, TeamUpdraft estimait que moins de 10 % des utilisateurs détenaient une clé UpdraftCentral ou Migrator. Nethemba en déduit jusqu’à environ 400 000 sites, sur la base des plus de 4 millions d’installations qu’elle attribue à WordPress.org (le répertoire affiche aujourd’hui « 3+ millions »).
Notre analyse
Le canal de gestion à distance d’UpdraftPlus, présent dans chaque copie, a ouvert la porte à quiconque détenait les clés. Les sites les plus exposés sont ceux qui ont un jour relié l’extension à un compte teamupdraft.com, surtout en version Premium, et ceux gérés depuis le tableau de bord en ligne UpdraftCentral. Nethemba précise qu’un site jamais relié ni à un compte ni à UpdraftCentral n’a aucune clé.
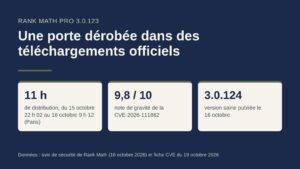
Les premières installations piégées sont arrivées deux jours après la fin de la diffusion d’une porte dérobée dans des mises à jour officielles de Rank Math PRO, les 15 et 16 octobre. Les deux attaques ont emprunté un mécanisme prévu par leur éditeur : le téléchargement des mises à jour chez Rank Math, le canal UpdraftCentral et ses clés chez UpdraftPlus. Les propriétaires des sites touchés n’avaient rien installé d’inhabituel.
Restent ouvertes trois questions : l’origine de la « clé compromise » qui a ouvert le site de l’éditeur, le nombre de sites réellement piégés et le sort des deux lacunes signalées par Nethemba (les clés que la version 1.26.13 laisse en place et le mot de passe conservé en base). La prochaine version d’UpdraftPlus et le communiqué de TeamUpdraft diront si l’éditeur les referme.
Sources
- TeamUpdraft security incident: What customers need to know, TeamUpdraft, 19 octobre 2026, mis à jour le 23 octobre 2026
- Stolen UpdraftCentral Keys Are Backdooring WordPress Sites, Patchstack, 19 octobre 2026
- Critical security problem in UpdraftCentral: an attacker holding the service’s keys planted a backdoor on our websites, Nethemba, 19 octobre 2026, mis à jour le 23 octobre 2026
- UpdraftPlus : comment une porte dérobée a été installée sur IT-Connect via UpdraftCentral, IT-Connect, 19 octobre 2026
- UpdraftPlus: WP Backup & Migration Plugin, WordPress.org, consulté le 24 octobre 2026
- Effet des codes d’état HTTP sur les robots d’exploration Google, Google, consulté le 24 octobre 2026
Image d’en-tête : graphique MACCUS. Données : TeamUpdraft, Patchstack, Nethemba, IT-Connect et WordPress.org, octobre 2026