Le nombre de failles de sécurité logicielles publiées en 2026 a dépassé les 100 000 le vendredi 13 novembre, plus du double de toute l’année 2025. Il s’agit de CVE, des failles rendues publiques et dotées d’un identifiant standard. VulnCheck, une société qui recense les vulnérabilités, en comptait 100 222 dans l’après-midi, selon The Register.
Josh Bressers, chargé de la divulgation coordonnée des vulnérabilités chez VulnCheck, désigne la cause principale : « On ne peut pas nier que la chasse aux vulnérabilités avec l’IA explique la majorité de ce que nous voyons. »
Le même jour, Project Zero, l’équipe de chasseurs de failles de Google, a remplacé sa règle de publication des failles qu’elle signale aux éditeurs de logiciels. « Nous trouvons plusieurs vulnérabilités par semaine dans des cibles où nous en trouvions quelques-unes par an », écrit l’équipe.
Deux fois le total de 2025 en dix mois et demi
Le catalogue public des CVE tenu par le NIST, l’agence américaine des normes, confirme ce bond. Interrogée par nos soins le 16 novembre via son interface publique, cette National Vulnerability Database (NVD) recense 97 820 CVE publiées du 1er janvier au 15 novembre 2026. Ce total exclut les enregistrements rejetés, des identifiants annulés après coup ; il atteint 100 592 en les incluant.
Hors enregistrements rejetés, toute l’année 2025 en comptait 48 150. Depuis mars, chaque mois de 2026 dépasse le mois le plus chargé de 2025. Octobre a apporté à lui seul 17 051 CVE, près de quatre fois plus qu’en octobre 2025.
Selon The Register, Microsoft a ajouté 1 094 failles au compteur le mardi 10 novembre, son jour mensuel de correctifs de sécurité, après 1 474 le mois précédent.
La part des failles réellement utilisées par des attaquants reste à peu près stable, selon The Register. Environ 1,4 % des CVE de l’année, soit 1 363, figurent dans le catalogue de VulnCheck des failles déjà exploitées. Une part stable d’un total qui grimpe donne tout de même davantage de failles exploitées à traiter, relève Josh Bressers.
Selon VulnCheck, le délai médian entre la publication d’une CVE et son exploitation est passé de 120 jours en 2025 à 80 jours au premier semestre 2026. Selon l’éditeur de sécurité CrowdStrike, de janvier à juin, 88 % des exploitations fondées sur un code de démonstration public survenaient dans les 48 heures suivant la publication de ce code. Un tel code prouve qu’une faille est exploitable.
Project Zero supprime le délai d’installation et prévoit des délais plus courts
Depuis 2021, Project Zero laissait à un éditeur jusqu’à 90 jours pour corriger une faille signalée. Une fois le correctif sorti, l’équipe attendait encore 30 jours de « soak time », le temps que les utilisateurs l’installent, avant de publier les détails. Dans un billet du 13 novembre, Natalie Silvanovich, de Project Zero, juge ce calendrier « clairement insuffisant » depuis que l’IA aide à découvrir et à exploiter les failles.
La nouvelle règle, baptisée « Full X », publie les détails d’une faille X jours après son signalement à l’éditeur, corrigée ou non. X vaut 90 depuis le 13 novembre, passera à 60 le 2 février 2027, puis à 30 le 3 janvier 2028. Disparaissent aussi les délais de grâce, ces jours supplémentaires accordés à un éditeur, et la règle spéciale pour les variantes d’un bug connu.
Selon l’équipe, les grands modèles de langage (LLM), la technologie des assistants conversationnels, aident désormais les attaquants à lire un correctif pour remonter à la faille qu’il bouche. Un délai nul entre correctif et exploitation devient donc « un modèle raisonnable, bien qu’imparfait, du comportement des attaquants », écrit-elle. Dans ce modèle, les 30 jours laissés pour installer le correctif n’ont « plus de sens ».
Autre raison, le volume : se mettre d’accord avec chaque éditeur sur la correction effective d’un bug, ou sur un délai de grâce, devient « rapidement ingérable ». L’équipe a consulté les éditeurs auxquels elle signale le plus de failles, et leurs inquiétudes expliquent la baisse par paliers.
La correction devient le goulet d’étranglement
Le 8 octobre, Anthropic, qui développe l’assistant d’IA Claude, disait avoir trouvé en six mois plus de 29 000 failles potentielles dans des logiciels très utilisés. Elle n’en avait examiné à la main qu’environ 6 000 et se disait, selon ses termes, « limitée par notre capacité humaine à valider ces découvertes ». Son nouveau scanner, un outil de détection automatique proposé aux projets volontaires, envoie ses rapports à leurs mainteneurs, les responsables du code, sans relecture humaine.
Patrick Garrity, de VulnCheck, qui met en doute les annonces d’Anthropic depuis avril, a fait les comptes le 9 novembre sur le registre public de Project Glasswing. Lancée le 7 avril, cette opération de sécurité d’Anthropic porte sur les logiciels open source, dont le code est public. Au 2 novembre, le registre recensait 37 966 découvertes, dont 217 marquées corrigées. Entre le 8 septembre et le 2 novembre, les découvertes ont augmenté de 11 813, les corrections de 15.
L’afflux de rapports touche aussi PostgreSQL, un logiciel de base de données open source très répandu. Robert Haas, l’un des développeurs autorisés à intégrer du code au projet, écrivait le 30 octobre que la version 19 sortirait en retard. Depuis dix ans, les versions majeures paraissaient entre la mi-septembre et la mi-octobre.
D’avril à septembre, les modifications apportées après coup à la dernière version stable sont passées de 248 en 2025 (version 17) à 433 en 2026 (version 18), soit plus de 74 % de hausse. La raison, selon Robert Haas : beaucoup de gens signalent désormais des bugs « qu’ils ont trouvés avec des LLM ». Il résume : « il est devenu beaucoup plus facile de trouver ces bugs. Les corriger est aussi devenu plus facile, mais pas dans les mêmes proportions. »
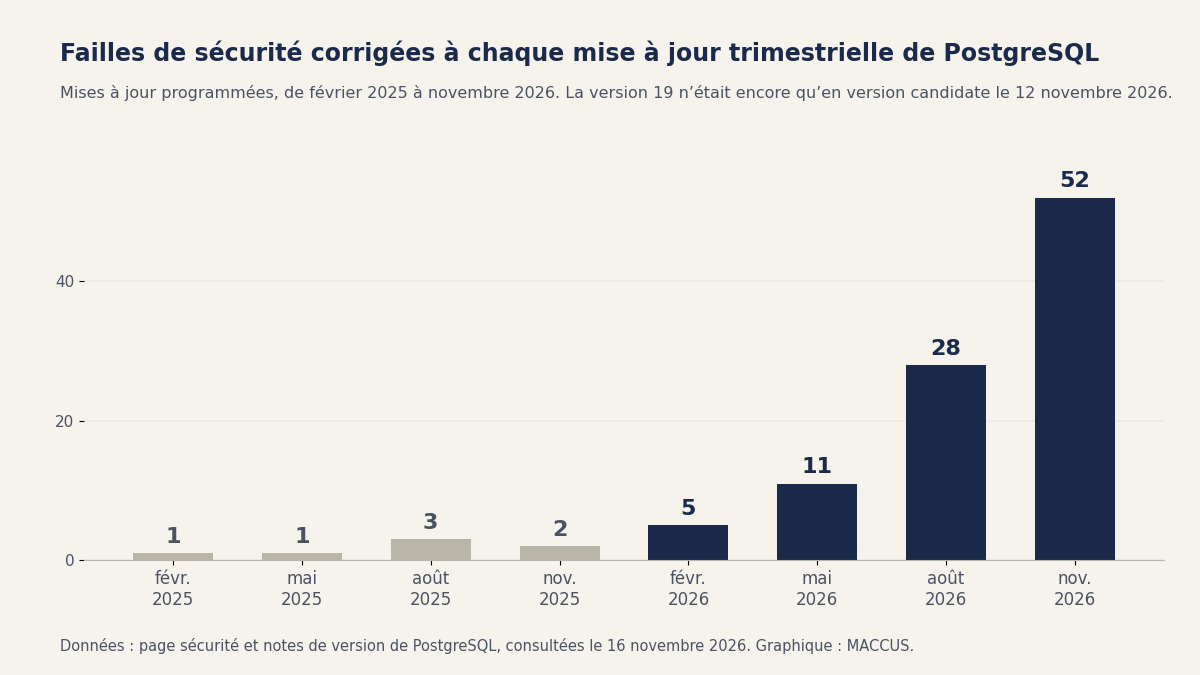
Le 12 novembre, la mise à jour trimestrielle de PostgreSQL a corrigé 52 failles de sécurité, contre 2 pour la même mise à jour un an plus tôt. La page sécurité de PostgreSQL recense 96 failles corrigées par les quatre mises à jour trimestrielles de 2026, contre 7 pour celles de 2025. La version 19 en était encore à sa deuxième version candidate, une préversion de test.
L’IA du côté des réparations
Le 4 novembre, OpenAI, la société de ChatGPT, a indiqué qu’un modèle non publié avait trouvé 948 failles du noyau Linux et rédigé pour chacune un projet de correctif. Le noyau est la partie centrale du système d’exploitation.
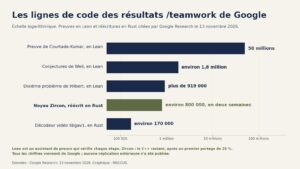
Le 10 novembre, Google DeepMind, le laboratoire d’IA de Google, a annoncé que ses agents d’IA avaient démontré des propriétés de sécurité clés du protocole Signal. Ce protocole chiffre les messages des applications Signal et Google Messages. Les preuves portent sur son code compilé, la version que l’ordinateur exécute.
Des chercheurs ont rédigé les spécifications, c’est-à-dire les propriétés à démontrer, avec l’aide de modèles d’IA, et des experts humains les ont toutes relues. Des agents fonctionnant sur Gemini Carbon, un modèle de Google, ont ensuite écrit plus de six millions de lignes de Lean, un langage dont le vérificateur contrôle chaque étape d’une preuve. Ils ont signalé environ 1 % du code à faire relire par un humain.
DeepMind indique que le travail a pris « seulement quatre semaines », une tâche qui « prend historiquement des années à des équipes d’experts ». Pour tester la méthode, l’équipe a réintroduit deux vrais bugs, corrigés depuis, dans une copie isolée du code de Signal. Les deux fois, le système a produit une preuve, vérifiée par la machine, que la version boguée n’était pas sûre.
Anthropic a présenté un travail de preuve comparable en octobre : Claude a écrit des preuves vérifiées d’absence de plantage dans 123 bibliothèques open source, des briques de code réutilisables. Le 13 novembre, Google a aussi annoncé que ses agents avaient fini de réécrire en Rust Zircon, le noyau de son système d’exploitation Fuchsia. Le Rust est un langage conçu pour éviter les erreurs de mémoire courantes.
Les limites des chiffres
Personne n’a mesuré la part de la hausse due à l’IA. La « majorité » avancée par Josh Bressers est la lecture de la tendance par VulnCheck, et Project Zero ne décrit que ses propres cibles. Les totaux de CVE varient aussi selon la source et la date. VulnCheck en comptait 100 222 le 13 novembre ; la NVD, 97 820 au 15 novembre hors enregistrements rejetés et 100 592 en les incluant.
Plus de failles publiées ne signifie pas autant d’attaques en plus. VulnCheck attribue 442 CVE aux travaux d’Anthropic et en a relevé 2 exploitées par des attaquants. Le projet curl, un outil de transfert de données très utilisé, avait publié au 9 novembre 34 rapports issus du scanner d’Anthropic, selon VulnCheck. Parmi eux, 19 ont été jugés sans vulnérabilité, 6 confirmés de faible gravité et 9 restaient en attente.
Robert Haas ne juge pas le retard de PostgreSQL « particulièrement inquiétant ».
Les preuves de DeepMind portent sur le code cryptographique central du protocole Signal, au regard de spécifications relues une à une par des experts humains. DeepMind n’affirme pas avoir vérifié l’application entière.
Notre analyse
Trouver des failles a longtemps été la partie lente et coûteuse de la sécurité logicielle. En 2026, le nombre de failles publiées a déjà doublé par rapport à 2025. Anthropic, les développeurs de PostgreSQL et Project Zero situent désormais la tension dans le reste du travail : valider les rapports, écrire et relire les correctifs, puis les faire installer.
Le calendrier de Project Zero parie que les éditeurs peuvent accélérer cette seconde partie du travail. À partir du 3 janvier 2028, les détails d’une faille seront publics 30 jours après son signalement, corrigée ou non.
Des outils d’IA commencent aussi à servir la réparation, chez OpenAI, DeepMind et Google.
Restent à suivre la date de sortie de PostgreSQL 19, le nombre de corrections inscrites au registre d’Anthropic et la façon dont les éditeurs tiendront le délai de 60 jours de Project Zero, à partir du 2 février 2027. DeepMind présente son travail sur Signal comme une base pour sécuriser d’autres systèmes vitaux, du micrologiciel des appareils médicaux aux logiciels des réseaux électriques, sans annoncer de prochaine cible.
Sources
- Policy and Disclosure: 2026 Edition, Natalie Silvanovich, Google Project Zero, 13 novembre 2026
- This year’s bug count just passed 100K, Jessica Lyons, The Register, 13 novembre 2026
- Vulnerability APIs (CVE API 2.0), National Vulnerability Database du NIST, interrogée le 16 novembre 2026
- After 7-months, Glasswing Overwelms Maintainers with Underwhelming Findings, Patrick Garrity, VulnCheck, 9 novembre 2026
- Launching an opt-in vulnerability-finding service for open-source software, Anthropic, 8 octobre 2026
- Postgres 19 is late, and it’s AI’s fault, Robert Haas, 30 octobre 2026
- PostgreSQL 18.7, 17.12, 16.16, 15.20, 14.25, and 19 RC 2 Released!, PostgreSQL Global Development Group, 12 novembre 2026
- Introducing AlphaProof Code: a breakthrough in verifying complex software at depth, Pushmeet Kohli et Swarat Chaudhuri, Google DeepMind, 10 novembre 2026
Image d’en-tête : graphique MACCUS, données de la National Vulnerability Database du NIST, interrogée le 16 novembre 2026