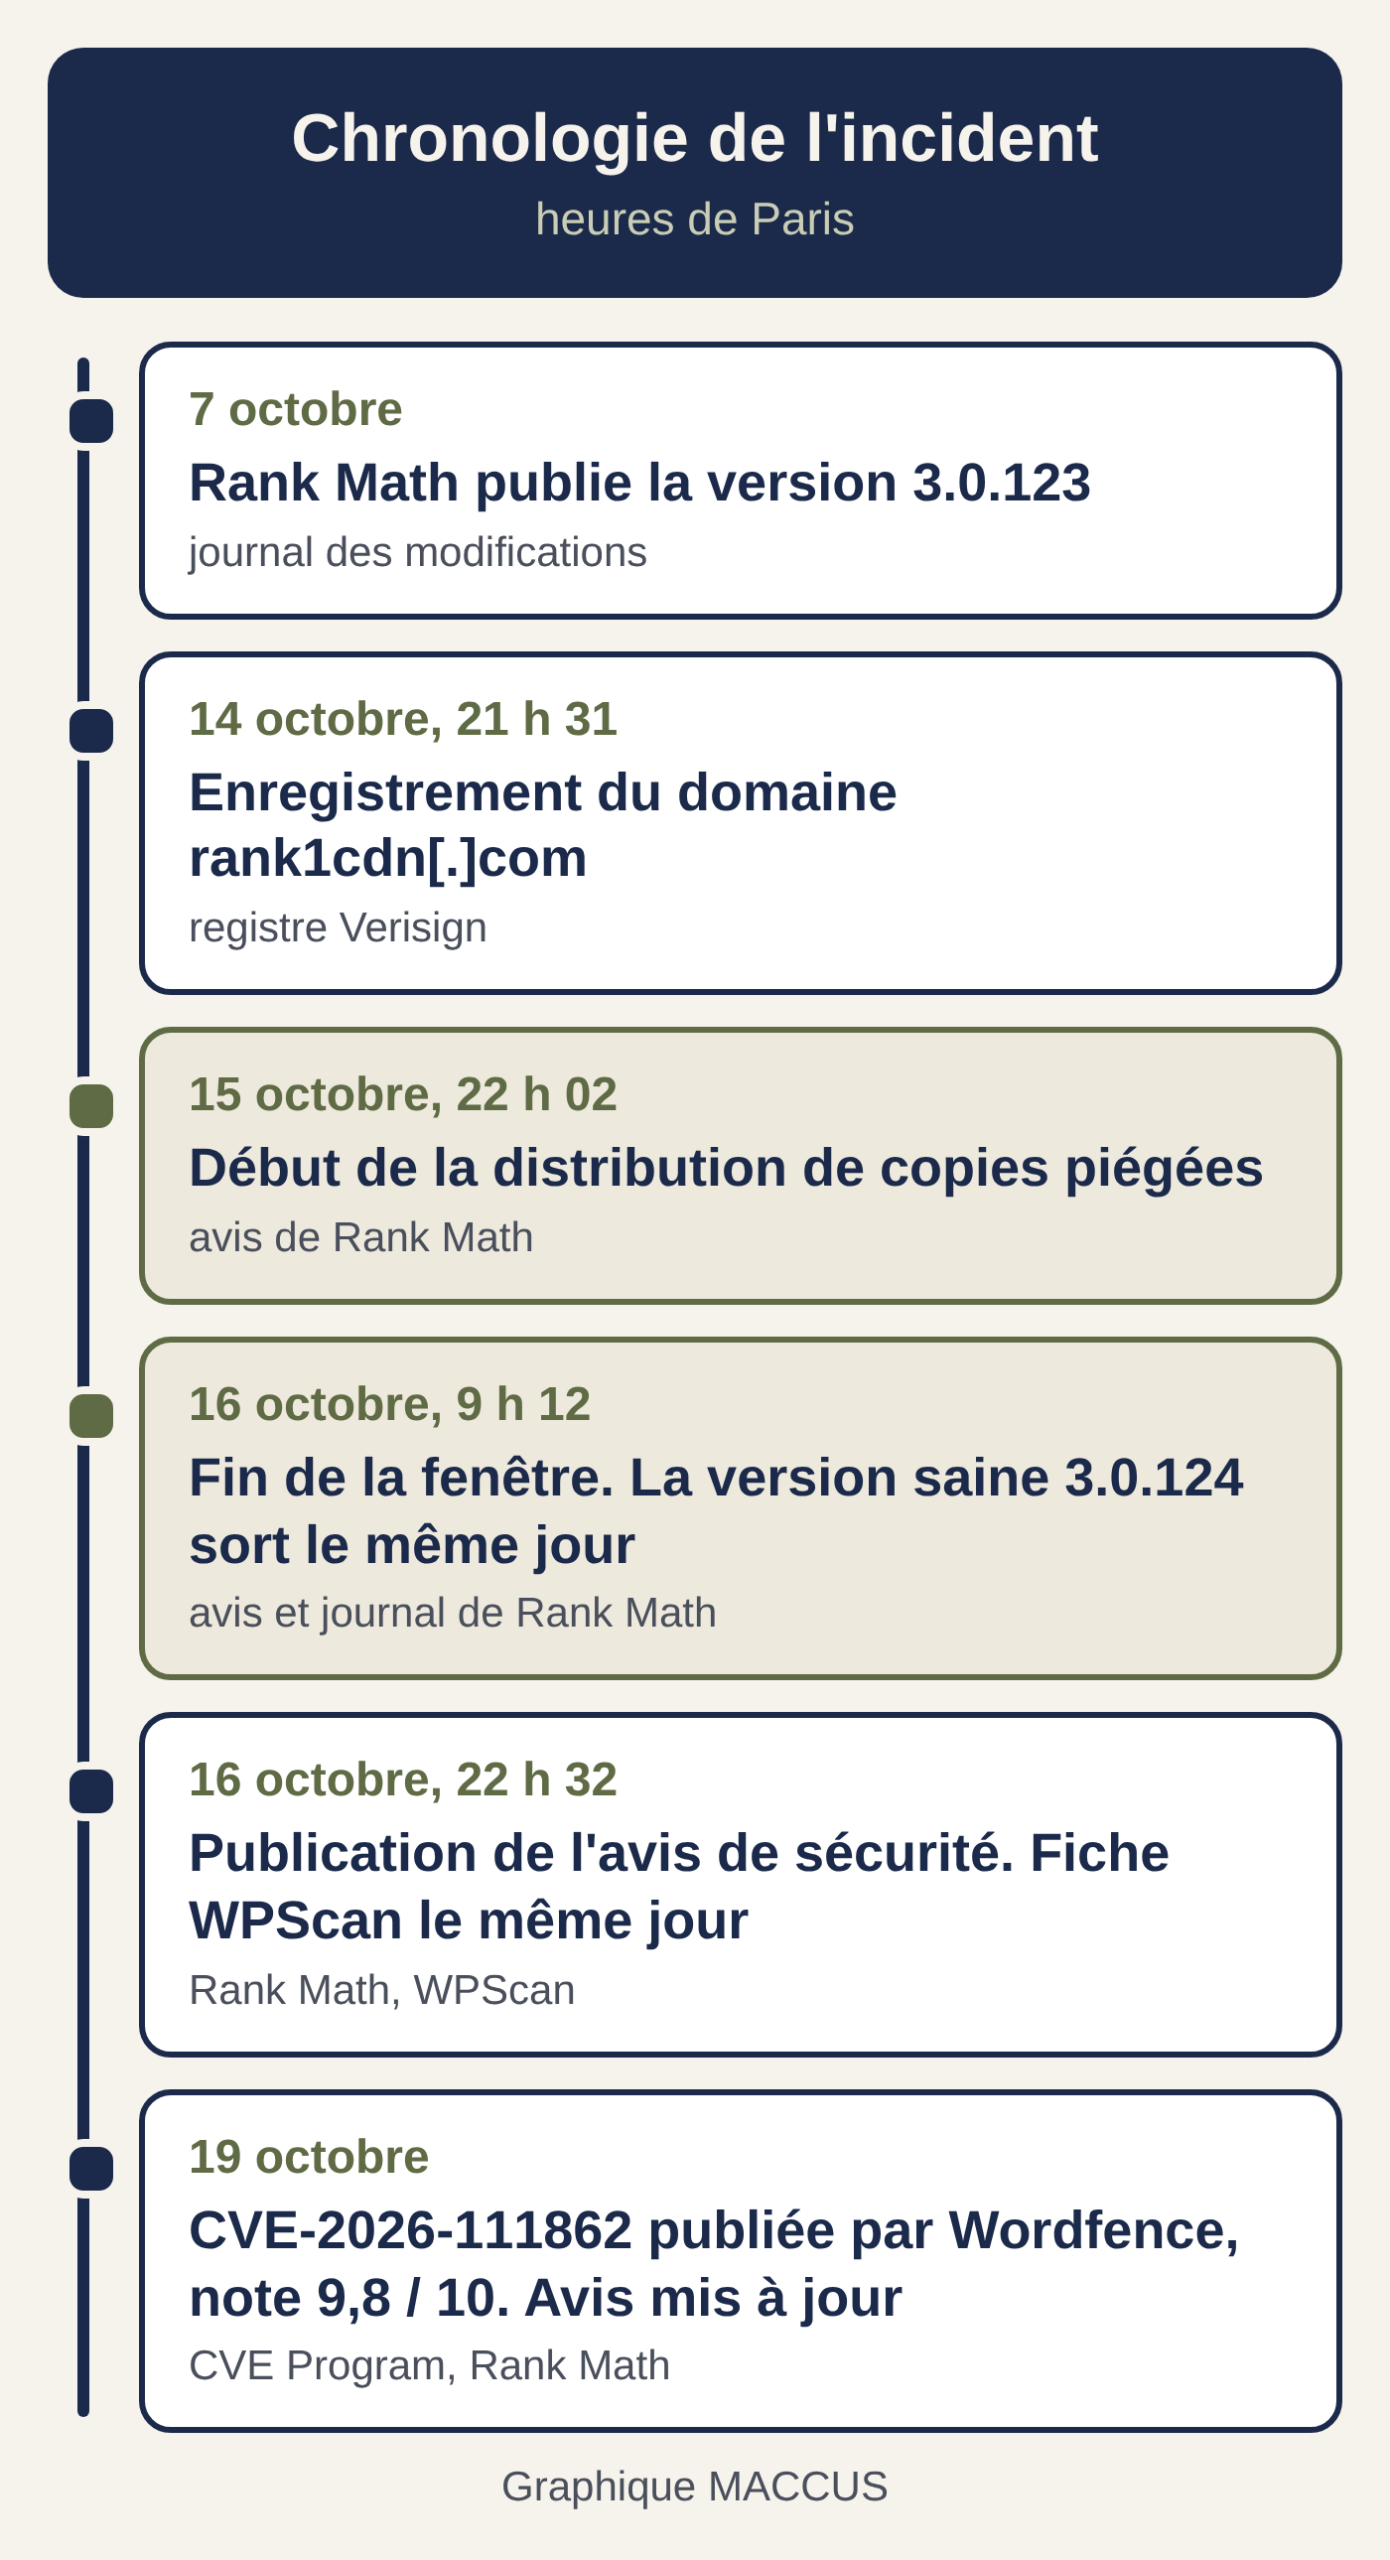
Rank Math, l’éditeur de l’une des extensions SEO les plus installées sur WordPress, a confirmé le 16 octobre 2026 que des copies de sa version payante, Rank Math PRO 3.0.123, contenaient un logiciel malveillant. Les fichiers piégés ont été distribués depuis son propre site, à ceux qui ont téléchargé l’extension ou l’ont mise à jour entre le 15 octobre à 22 h 02 et le 16 octobre à 9 h 12, heure de Paris (20 h 02 à 7 h 12 UTC).
Selon l’avis de sécurité de l’éditeur, ce code pouvait compromettre un site si l’extension était activée. Rank Math dit avoir retiré les fichiers concernés et publié une version saine, la 3.0.124. Il demande de considérer comme compromis tout site qui a activé une copie piégée, même après la mise à jour. La version gratuite, distribuée par WordPress.org et active sur plus de 4 millions de sites d’après sa fiche, n’est pas touchée.
Onze heures de téléchargements piégés
Le journal des modifications de Rank Math date la version 3.0.123 du 7 octobre 2026. La fenêtre de distribution des fichiers piégés s’ouvre huit jours plus tard, le 15 octobre au soir, et se referme le lendemain matin, soit un peu plus de onze heures. La 3.0.124 sort le 16 octobre. Son entrée dans le journal reprend mot pour mot les deux correctifs annoncés pour la 3.0.123 (un import CSV bloqué, des exports incomplets de l’outil AI Link Genius) et ne mentionne pas l’incident.
L’avis de sécurité, intitulé « Rank Math PRO 3.0.123 Security Incident: How to Secure Your Website », est en ligne depuis le 16 octobre à 22 h 32, heure de Paris, et a été mis à jour le 19 octobre. Il évoque un « nombre limité d’utilisateurs », sans avancer de chiffre. La base WPScan a ouvert une fiche le 16 octobre, sous le titre « Rank Math SEO PRO 3.0.123 - Backdoor via Supply Chain Compromise ». Le 19 octobre, Wordfence, qui attribue des identifiants CVE pour les extensions et thèmes WordPress, a publié la CVE-2026-111862, notée 9,8 sur 10, soit le niveau critique.
L’avis ne vise que la version PRO. Il ne cite pas Instant Indexing for Google, une autre extension gratuite de Rank Math, que nous évoquions à propos de la réécriture de la documentation de l’API d’indexation de Google. BleepingComputer et SecurityWeek ont relayé l’affaire le 19 octobre, trois jours après l’avis.
Une porte dérobée capable de se reconstruire à chaque visite
Rank Math décrit un code qui s’installe durablement. Il peut communiquer avec le domaine rank1cdn[.]com, que l’éditeur recommande de bloquer en sortie, et recréer sa porte dérobée cachée chaque fois qu’un visiteur charge une page. D’où l’ordre imposé pour un nettoyage manuel : supprimer d’abord tout le dossier rank-math-pro et l’entrée malveillante de la base, puis seulement chercher le reste. Désactiver l’extension ne suffit pas, précise l’avis.
Les traces recensées par l’éditeur sont nombreuses. On y trouve trois entrées de la table wp_options (_uf6qdn2hmm, t8krdk990phb et _np5pvf754c), des comptes administrateurs dont l’identifiant commence par wpsupport_ ou dont l’adresse se termine par @wp-mail[.]net, ainsi qu’un faux fichier de WordPress, wp-includes/class-wp-cache-util.php, absent de la distribution officielle. L’avis cite aussi des règles ajoutées au fichier .htaccess pour faire exécuter comme du PHP des fichiers portant l’extension .cache, et des tâches planifiées marquées #ms6v46 dans la crontab du serveur.
Le code peut aussi déposer des fichiers ailleurs : dans wp-content/mu-plugins, dans les dossiers d’autres extensions, dans ceux des thèmes. L’éditeur n’exclut pas des changements hors de WordPress, jusqu’aux clés SSH autorisées du compte d’hébergement.
Le risque le plus large concerne les secrets. Rank Math demande de partir du principe que tous les identifiants et secrets accessibles au site ont pu être exposés : mots de passe WordPress, identifiants de la base de données, clés et sels de wp-config.php, clés des passerelles de paiement, identifiants SMTP, clés d’API et accès à l’hébergement.
L’éditeur distingue trois situations
L’avis ne met pas tous les sites en 3.0.123 dans le même sac. Selon la fiche CVE, seules les copies de cette version obtenues pendant les onze heures de la fenêtre sont visées.
Rank Math demande de traiter comme compromis un site qui a installé et activé la version pendant cette période. Si l’extension a été installée sans être activée, l’éditeur conseille de supprimer les fichiers, d’installer la 3.0.124 et de lancer une analyse par précaution. Pour une copie téléchargée mais jamais installée, l’avis estime que l’incident seul n’indique pas de compromission.
Pour les sites compromis, l’éditeur recommande en priorité de restaurer les fichiers et la base à partir d’une sauvegarde antérieure au 15 octobre à 22 h 02, heure de Paris, une opération décrite dans notre guide de maintenance WordPress. Viennent ensuite une analyse de sécurité, le remplacement de tous les identifiants, puis seulement l’installation de la 3.0.124. Pour contrôler les fichiers, Rank Math cite les commandes WP-CLI wp core verify-checksums et wp plugin verify-checksums --all, en prévenant que ces sommes de contrôle peuvent manquer, en particulier pour les extensions premium.
L’éditeur ajoute deux précisions. Certains clients pourraient ne pas réussir à se connecter à leur compte rankmath.com et devoir réinitialiser leur mot de passe. Rank Math dit ne jamais envoyer de lien de connexion ou de téléchargement par e-mail et demande de tenir pour suspect tout message non sollicité qui en contient un.
Un échantillon retrouvé par BleepingComputer
Le 19 octobre, Bill Toulas, de BleepingComputer, a signalé un fichier PHP nommé « cache-preloader-fff033 (1).php », repéré sur VirusTotal. Il porte les mêmes indicateurs que l’avis de Rank Math : la clé XOR xmmqhn, l’entrée _np5pvf754c, le marqueur #ms6v46 et la création de comptes wpsupport_. D’après BleepingComputer, ce script semble servir de premier étage, chargé d’installer la porte dérobée class-wp-cache-util.php.
Le même fichier sait exécuter des commandes, modifier la base WordPress et récupérer des identifiants AWS, Cloudflare, Google Cloud et Azure ainsi que des clés SSH. BleepingComputer précise ne pas avoir pu confirmer qu’il avait été diffusé par l’extension. Le média dit avoir interrogé Rank Math sur le nombre de sites touchés et sur le point d’entrée de l’attaque, sans réponse au moment de la parution.
Chez SecurityWeek, Ionut Arghire reprend l’avertissement de l’éditeur : le mécanisme de persistance peut rendre le nettoyage manuel difficile. Sur Reddit, un fil ouvert vers minuit, dans la nuit du 19 au 20 octobre, demandait qui avait été touché ; aucun bilan chiffré n’y apparaissait à 1 h 10, heure de Paris.
Les zones d’ombre
Le nombre de sites concernés reste inconnu. Rank Math ne publie ni le nombre de ses clients PRO ni combien d’entre eux ont téléchargé ou mis à jour l’extension pendant ces onze heures. L’avis mentionne des e-mails envoyés par l’éditeur à certains utilisateurs, sans préciser à qui ni combien.
Le mode opératoire n’est pas expliqué non plus. Ni l’avis ni le journal des modifications ne disent comment des fichiers malveillants ont pu être distribués sous le numéro d’une version publiée huit jours plus tôt. Un élément public éclaire le calendrier : d’après le registre Verisign, le domaine rank1cdn[.]com a été enregistré le 14 octobre 2026 à 21 h 31, heure de Paris, environ vingt-quatre heures avant l’ouverture de la fenêtre.
Reste la question de l’exploitation réelle. La note de 9,8 évalue la gravité du code malveillant ; aucune des sources consultées ne publie de décompte de sites infectés.
Notre analyse
L’attaque est passée par le canal de mise à jour de l’éditeur, celui que suivent les administrateurs pour entretenir leurs sites. Une faille d’extension ordinaire se referme avec la version suivante. Ici, la 3.0.124 remplace l’extension mais laisse en place les comptes, les fichiers et les tâches planifiées créés par le code, ce qui explique la sévérité des consignes.
La ligne de partage passe entre la version gratuite et la version payante. La première est distribuée par WordPress.org, la seconde par les serveurs de Rank Math, et c’est elle seule qui a été touchée. Les extensions premium échappent aussi en partie aux vérifications par sommes de contrôle, comme le rappelle l’éditeur lui-même.
Les sites exposés sont ceux qui disposent d’une licence PRO et ont reçu la mise à jour pendant la nuit du 15 au 16 octobre. Pour une agence ou un indépendant qui gère plusieurs sites sous licence PRO, la question se pose site par site.
Le préjudice possible dépasse le référencement. Clés de paiement, accès SMTP et identifiants d’hébergement entrent dans le périmètre défini par Rank Math. Les éléments publiés font état d’un accès persistant et d’une exposition possible des identifiants, sans mention d’injection de pages de spam. L’affaire rappelle le piratage d’OpenCode révélé le 17 octobre, où un service tiers qui conservait des clés d’API pour ses clients a pu les exposer.
Trois points restent à suivre : le nombre de sites touchés, que Rank Math n’a pas communiqué ; l’explication du point d’entrée (l’éditeur dit prendre des mesures pour réduire le risque de nouveaux incidents, sans les détailler) ; les analyses techniques des sociétés de sécurité, qui diront à quoi le code a réellement servi sur les sites compromis.
Sources
- Rank Math PRO 3.0.123 Security Incident: How to Secure Your Website, Rank Math, 16 octobre 2026 (mis à jour le 19 octobre 2026)
- Changelog, Rank Math, 16 octobre 2026
- CVE-2026-111862: Rank Math SEO PRO 3.0.123 - Unauthenticated Embedded Malicious Code, CVE Program (attribuée par Wordfence), 19 octobre 2026
- Rank Math Pro WordPress Plugin Security Vulnerabilities, WPScan, 16 octobre 2026
- WordPress SEO plugin Rank Math compromised to backdoor websites, Bill Toulas, BleepingComputer, 19 octobre 2026
- Rank Math PRO WordPress Plugin Compromised in Supply Chain Attack, Ionut Arghire, SecurityWeek, 19 octobre 2026
- Fiche RDAP du domaine rank1cdn.com, Verisign, consultée le 20 octobre 2026
- Rank Math SEO, WordPress.org, consultée le 20 octobre 2026
Image d’en-tête : graphique MACCUS, données de l’avis de sécurité de Rank Math (16 octobre 2026) et de la fiche CVE-2026-111862 (19 octobre 2026)