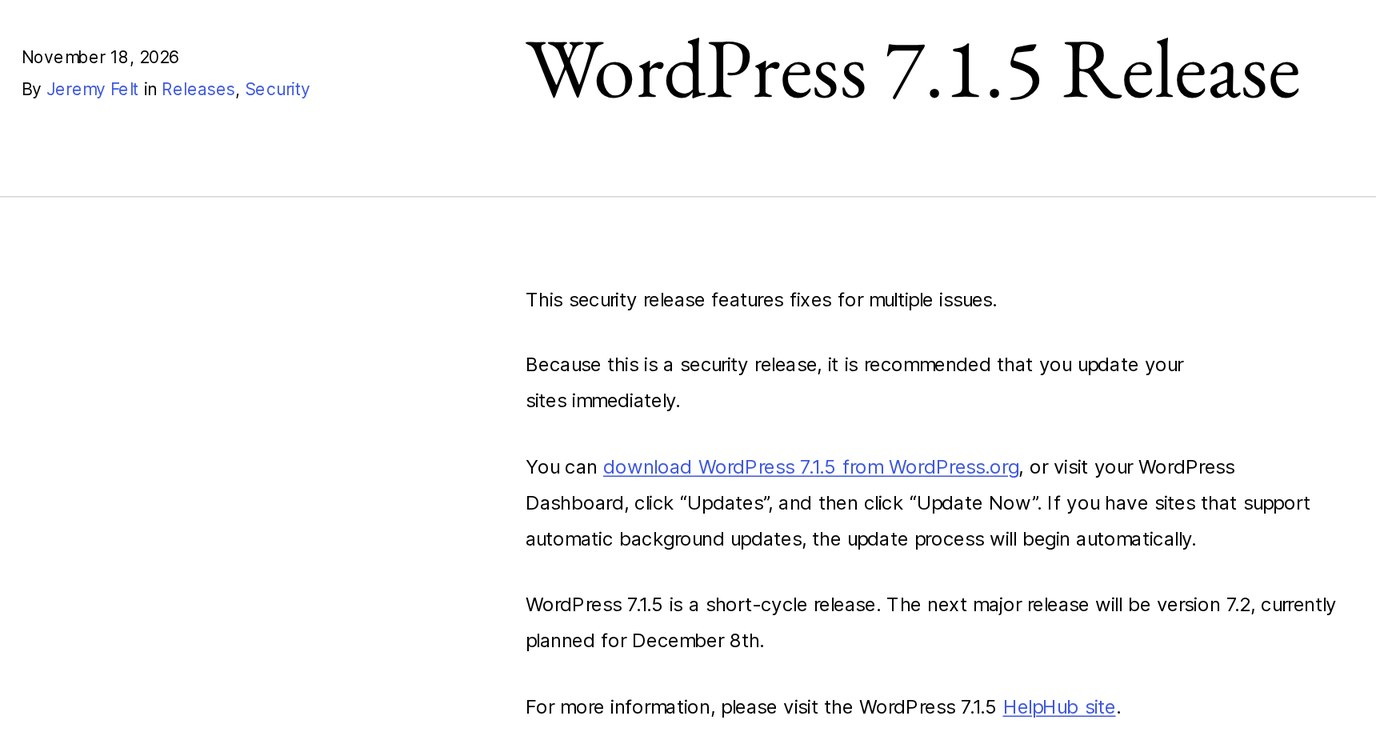
Le 18 novembre 2026, WordPress a publié la version 7.1.5 de son logiciel de création de sites. Cette mise à jour de sécurité corrige 18 failles, dont quatre exploitables par un visiteur qui n’a aucun compte sur le site. WordPress recommande de l’installer « immédiatement » (notre traduction).
L’une de ces quatre failles est une élévation de privilèges : l’attaquant obtient plus de droits que prévu. Selon WordPress, elle « pourrait mener à l’exécution de code à distance » (notre traduction) : un attaquant ferait alors tourner son propre code sur le serveur du site.
Un correctif publié montre où se trouvait la faille. Le 16 novembre, l’équipe de Google qui suit les pirates informatiques a décrit un outil d’IA qui transforme seul en attaques les correctifs publiés pour des logiciels web courants, sans préciser lesquels.
La mise à jour apporte 20 correctifs pour le cœur de WordPress : 18 failles et 2 mesures de durcissement, des renforcements préventifs. Le cœur est le logiciel de base, hors extensions (modules ajoutés) et thèmes.
Les sites qui acceptent les mises à jour automatiques reçoivent le correctif sans intervention. Des correctifs existent aussi pour les anciennes versions, jusqu’à la 4.7.
Quatre failles exploitables sans compte
Dans la liste de WordPress, quatre failles portent la mention « Unauthenticated » : elles sont exploitables sans être connecté. La seule dont WordPress dit qu’elle pourrait mener à l’exécution de code est une « élévation de privilèges non authentifiée via les attributs du bloc Template Part » (notre traduction).
Ce bloc insère une partie de modèle, comme l’en-tête ou le pied de page, sur les thèmes construits avec des blocs. Cette faille a été signalée par Logan Homolka, étudiant en génie logiciel selon The Repository, un média spécialisé dans WordPress.
Patchstack, une société de sécurité spécialisée dans WordPress, a analysé le code corrigé le 18 novembre. Selon Dave Jong, son responsable de la recherche en sécurité, l’attaquant doit seulement « faire passer le balisage du bloc devant quelqu’un qui peut l’ouvrir » (notre traduction).
Selon cette analyse, quand un utilisateur connecté ouvre ce bloc piégé dans l’éditeur de blocs, celui-ci envoie une requête vers le point d’accès du site choisi par l’attaquant, avec la session de cet utilisateur. D’après lui, l’exécution de code passe ensuite par les fonctions d’installation d’extensions, atteintes avec les identifiants de l’administrateur.
La deuxième faille sans compte, signalée par Anthropic, créateur de l’IA Claude, rend visibles des termes de taxonomie privés. Les taxonomies, comme les catégories, classent les contenus. La fuite passe par la recherche de l’API REST, l’interface qui permet à d’autres logiciels d’interroger le site.
La troisième est une faille XSS stockée : un script enregistré sur le site s’exécute dans le navigateur des visiteurs. L’attaquant passe par des commentaires contenant des shortcodes, ces codes entre crochets qui insèrent un élément dans un texte. Rafie Muhammad, de la société Awesome Motive, l’a signalée. Selon Patchstack, elle ne fonctionne que sur une page qui affiche le bloc Derniers commentaires.
La quatrième, signalée par Giovanni Cintolo, est un déni de service, une attaque qui rend le site indisponible. Elle passe par des pingbacks, ces notifications qu’un blog adresse à un autre quand il le cite. Ils sont envoyés en lot via XML-RPC, une ancienne interface de publication à distance.
Quatorze autres failles, dont deux injections SQL
La liste compte aussi deux injections SQL, une technique qui glisse des commandes dans les requêtes envoyées à la base de données. L’une touche WP_Meta_Query, le composant qui interroge les métadonnées des contenus. L’autre passe par le réglage de la page d’accueil dans les aperçus de l’outil de personnalisation de WordPress, le Customizer.
WordPress n’indique pas l’accès qu’exigent ces deux failles ; Patchstack le précise. La première n’est exploitable sans compte que si un autre code, une extension par exemple, lui transmet des données envoyées par le visiteur. La seconde demande un compte administrateur.
Une autre faille ne concerne que les installations multisite, qui gèrent un réseau de sites à partir d’un seul WordPress. Elle permet à l’administrateur d’un site du réseau de prendre le contrôle d’un compte de super administrateur, celui qui gère tout le réseau.
Huit autres failles demandent un compte : une dès le rôle d’abonné, le plus limité, trois XSS dès celui de contributeur, deux dès celui d’auteur et une dès celui d’éditeur. La huitième, une XSS, demande un compte administrateur.
Trois autres XSS figurent sans niveau d’accès, dont une dans l’ancienne fenêtre de la médiathèque, signalée par Anthropic. Restent les deux mesures de durcissement : l’une corrige une règle de reconnaissance de texte trop permissive, l’autre retire de l’éditeur l’intégration d’Imgur, un service d’hébergement d’images.
Des correctifs jusqu’à WordPress 4.7
WordPress publie ces correctifs pour toutes ses branches, ou séries de versions, qui y ont encore droit : « actuellement jusqu’à la 4.7 » (notre traduction). Il rappelle toutefois que seule la version la plus récente est activement maintenue.
Selon sa documentation, les branches 7.0 à 6.5 sont touchées par les 20 problèmes, corrigés dans les versions 7.0.9, 6.9.12, 6.8.13, 6.7.12, 6.6.12 et 6.5.15. Les branches plus anciennes sont moins touchées : 11 seulement pour la 4.7, corrigée par la version 4.7.40. Les versions 4.6 et antérieures ne reçoivent plus de correctifs de sécurité.
Annoncées « en cours » (notre traduction) le 18 novembre, ces versions de rattrapage étaient toutes proposées par le service de mise à jour de WordPress.org le 20 novembre. Pour les sites sans mise à jour automatique, WordPress renvoie au menu Mises à jour du tableau de bord.
Selon les statistiques de WordPress.org consultées le 20 novembre, environ deux tiers des installations recensées tournent sur la branche 7.1, et moins de 1 % sur une version 4.6 ou plus ancienne.
Cinq versions de sécurité en deux mois
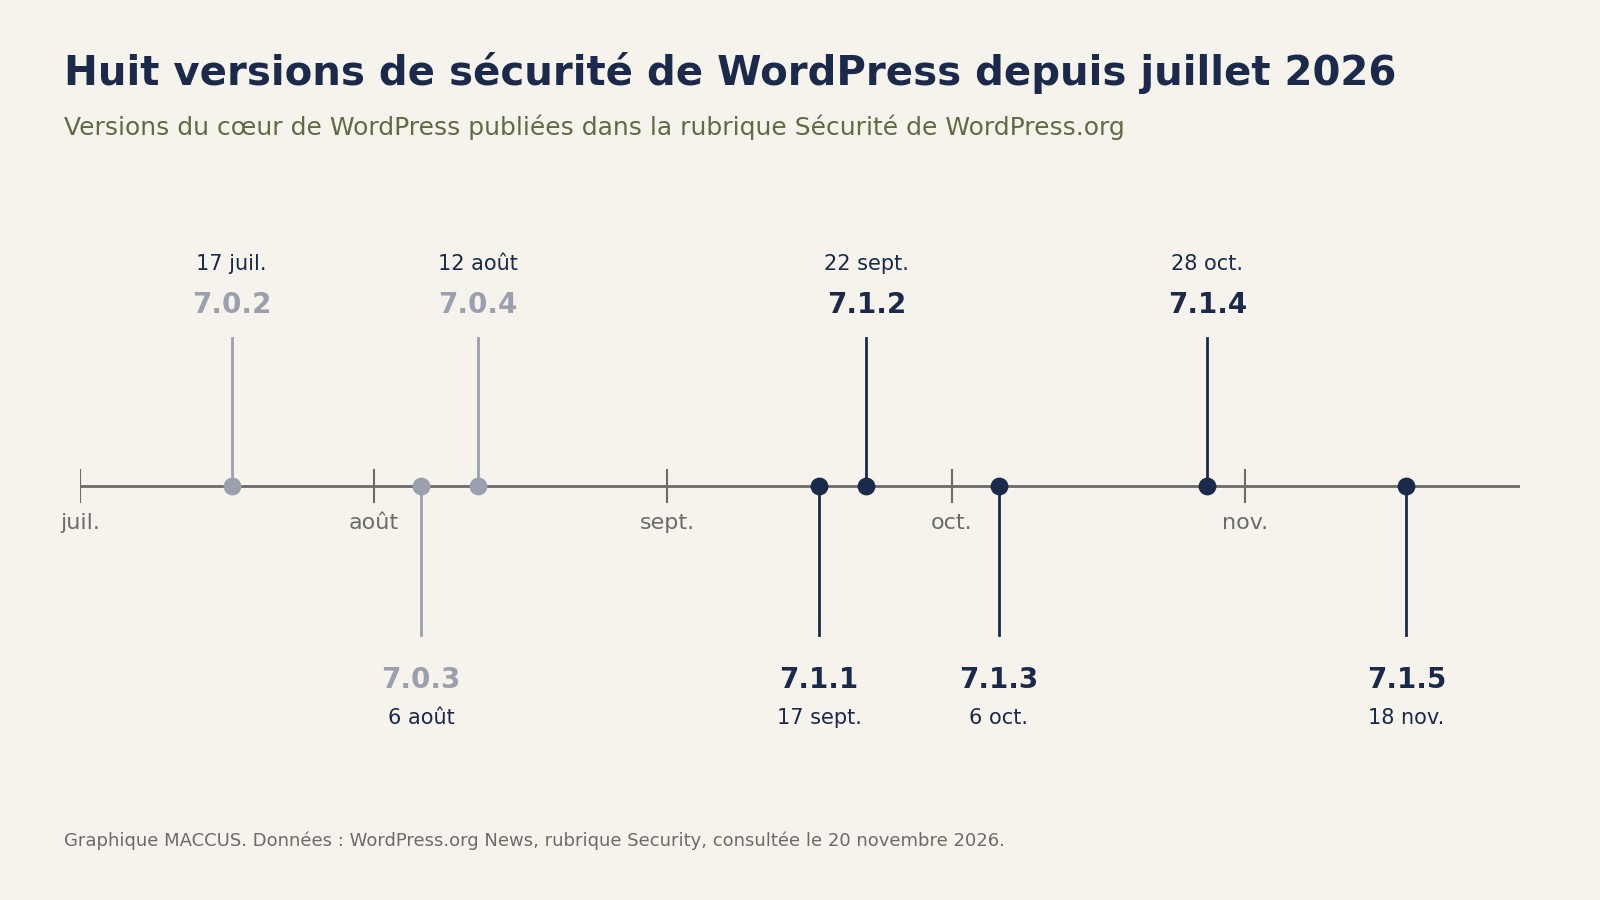
La 7.1.5 est la cinquième version de sécurité de la branche 7.1, lancée en août. Les quatre premières datent des 17 et 22 septembre, puis des 6 et 28 octobre. La précédente, la 7.1.4, corrigeait déjà « une faiblesse du processus de mise à jour de WordPress qui peut mener à l’exécution de code à distance pendant la fenêtre de mise à jour » (notre traduction).
Depuis le 6 octobre, les versions sont espacées d’environ trois semaines. Selon The Repository, John Blackbourn, de l’équipe de sécurité de WordPress, a indiqué le 18 novembre sur la messagerie Slack du projet que l’équipe visait une version de sécurité toutes les trois semaines.
WordPress 7.2, la prochaine version majeure, est prévue pour le 8 décembre. Sa version candidate RC 2, une préversion publiée le même jour que la 7.1.5, contient déjà ces correctifs.
Les extensions ont aussi connu deux incidents en octobre. Des mises à jour officielles de Rank Math PRO, une extension de référencement, ont diffusé une porte dérobée, un accès caché pour les pirates. Des clés de connexion volées chez l’éditeur de l’extension de sauvegarde UpdraftPlus ont servi à piéger des sites.
Anthropic de nouveau dans les crédits
Deux des failles de la 7.1.5 ont été signalées par Anthropic : la fuite de termes de taxonomie privés et la XSS de l’ancienne médiathèque. Selon Patchstack, cette XSS ne demande pas de compte, mais il faut qu’un utilisateur autorisé à mettre des fichiers en ligne clique sur un lien piégé.
Selon The Repository, la 7.1.5 est la cinquième version de sécurité du cœur depuis août à créditer Anthropic. La 7.1.4 lui attribue deux failles XSS, et la 7.1.3 trois de ses sept correctifs de sécurité, dont une injection SQL dans l’export des contenus. La 7.1.3 crédite aussi la société de sécurité Trail of Bits, « en collaboration avec OpenAI » (notre traduction).
WordPress ne dit pas comment ces failles ont été trouvées. Rudy Faile est responsable de la sécurité chez Automattic, la société qui exploite WordPress.com. Début novembre, il a déclaré à The Repository que l’équipe de sécurité de WordPress testait encore des outils d’IA pour chercher des failles dans le cœur.
Au-delà de WordPress, le nombre de failles logicielles publiées en 2026 a dépassé 100 000 le 13 novembre, plus du double de toute l’année 2025. La société VulnCheck attribue cette hausse surtout à la recherche de failles avec l’IA.
Ni identifiant CVE ni score de gravité
Les pages de WordPress ne donnent ni identifiant CVE, le numéro de référence international des failles, ni score de gravité, ni détail technique sur la faille du bloc Template Part. Elles ne disent pas si ces failles sont exploitées.
Le 19 novembre, CovertSwarm, une société de tests d’intrusion, confirmait qu’aucun identifiant CVE n’avait été attribué ni aucun score publié. Selon elle, les informations publiques n’indiquaient pas d’exploitation, et aucune de ces failles ne figurait au catalogue des failles exploitées de l’agence américaine de cybersécurité, la CISA.
Les décomptes varient d’un média à l’autre. La liste de WordPress compte 20 entrées, dont deux mesures de durcissement.
Notre analyse
La 7.1.5 se distingue par ses failles sans compte : quatre, dont une qui, selon WordPress, pourrait mener à l’exécution de code. L’analyse du code par Patchstack précise le scénario : l’attaque passe par un utilisateur connecté qui ouvre un contenu piégé, puis par les droits d’un administrateur. WordPress n’a publié aucun détail qui confirme ou contredise cette analyse.
Les sites sans mises à jour automatiques restent exposés tant qu’ils ne sont pas mis à jour. Les sites en version 4.6 ou plus ancienne ne reçoivent plus aucun correctif de sécurité. Les failles qui demandent un compte sont plus sérieuses pour les installations multisite et les sites ouverts à l’inscription, où un simple visiteur peut créer un compte d’abonné.
Le rythme est soutenu : huit versions de sécurité du cœur depuis la mi-juillet, dont cinq en deux mois pour la branche 7.1. Les crédits ont changé aussi : Anthropic, et Trail of Bits avec OpenAI, y figurent désormais. Le rapport de Google cité plus haut décrit l’autre versant : un outil d’IA qui transforme des correctifs publiés en attaques.
Trois points restent à suivre : l’attribution d’identifiants CVE et de scores de gravité, d’éventuels signalements d’exploitation de la faille du bloc Template Part et la sortie de WordPress 7.2, le 8 décembre. Si l’équipe de sécurité tient son objectif de trois semaines, la prochaine version de sécurité arriverait autour du 9 décembre.
Sources
- WordPress 7.1.5 Release, WordPress.org News, 18 novembre 2026
- Version 7.1.5, documentation WordPress.org, 18 novembre 2026
- WordPress 7.1.4, WordPress.org News, 28 octobre 2026
- WordPress 7.1.3 Maintenance and Security Release, WordPress.org News, 6 octobre 2026
- WordPress 7.1.5 Security Release, Patchstack, 18 novembre 2026
- WordPress 7.1.5 Patches 20 Vulnerabilities as Security Team Aims for a Release Every Three Weeks, The Repository, 19 novembre 2026
- WordPress Core 7.1.5 – Multiple Vulnerabilities, CovertSwarm, 19 novembre 2026
- Statistics, WordPress.org, consulté le 20 novembre 2026
Image d’en-tête : graphique MACCUS. Données : WordPress.org, annonce « WordPress 7.1.5 Release », 18 novembre 2026