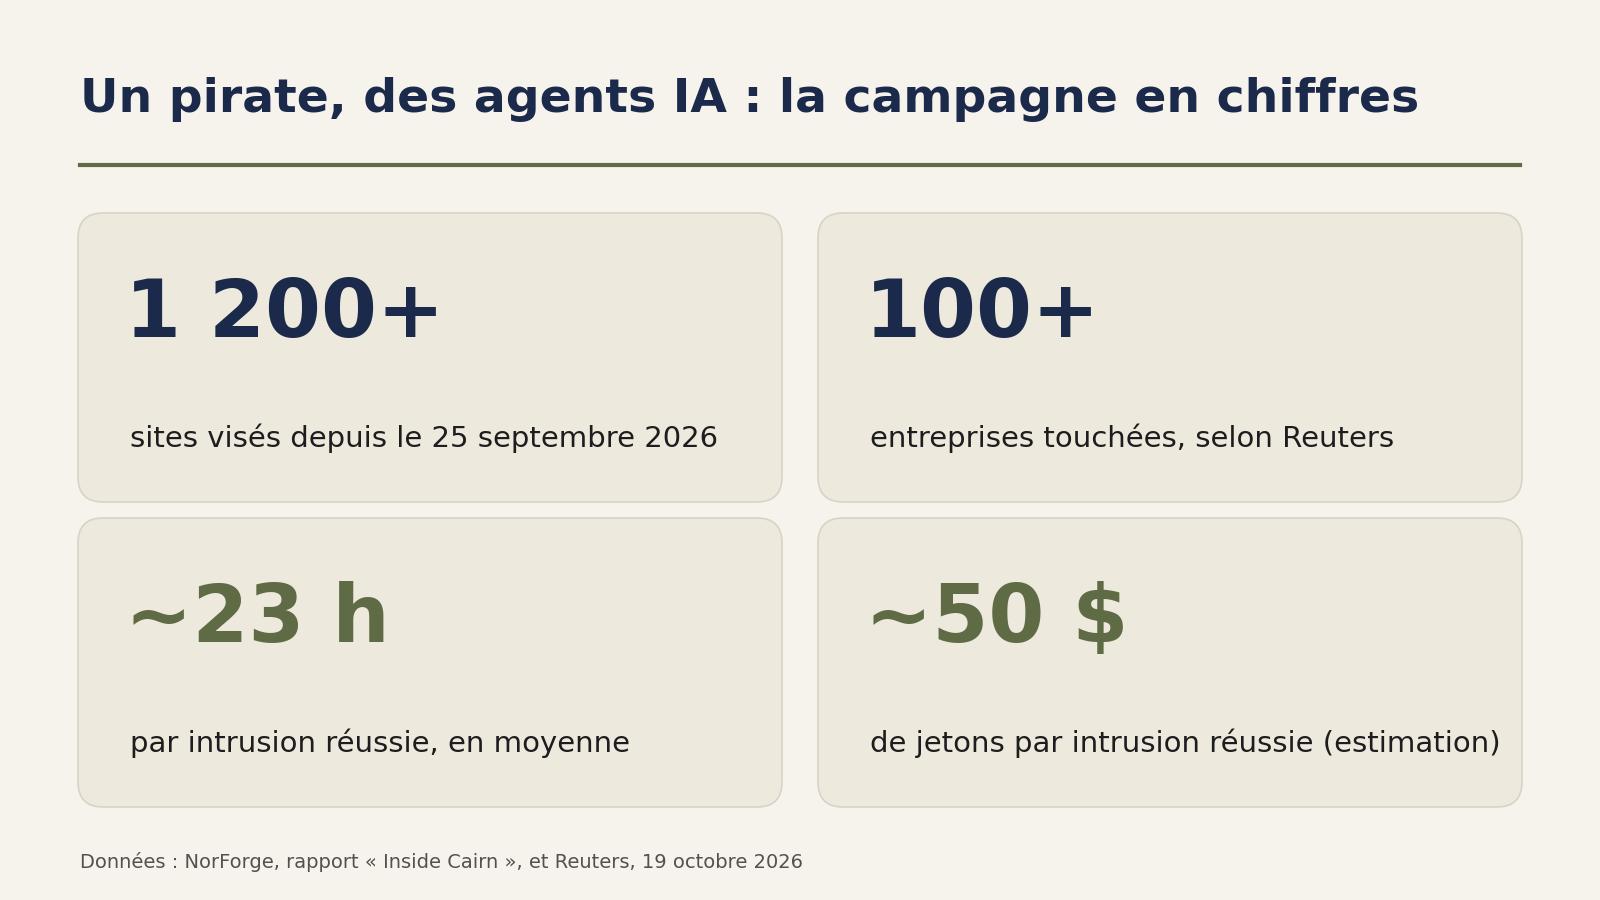

Un pirate de langue chinoise a lancé à partir du 25 septembre des agents IA contre plus de 1 200 sites, surtout des boutiques en ligne, en leur laissant presque tout le travail, rapporte Reuters. Snorre Fagerland, chercheur principal en menaces de la société de cybersécurité NorForge, décrit ce pirate dans un rapport publié le 19 octobre 2026 sur l’usage criminel de Cairn, un logiciel libre qui coordonne des agents IA. L’agence, qui a lu le rapport avant sa publication, a identifié parmi plus de 100 entreprises touchées le fabricant de matériel agricole Deere, le spécialiste de l’électroménager SharkNinja et le motoriste Cummins.
Selon l’estimation que Fagerland a donnée à Reuters, la campagne a consommé environ 5 000 dollars de jetons (l’unité de facturation des modèles d’IA), soit environ 4 450 euros au cours de la BCE du 19 octobre 2026. Cela revient à une cinquantaine de dollars par intrusion réussie. « C’est désormais un tout autre monde », a-t-il déclaré à l’agence.
Des panneaux de contrôle laissés ouverts
NorForge est parti d’un rapport publié le 22 septembre par Gambit Security, qui avait mis la main sur le serveur d’un attaquant et y avait trouvé trois outils d’agents IA : Hermes, Strix et Cairn. Ces outils se pilotent depuis une interface web, souvent laissée accessible sur Internet. En cherchant ces interfaces avec les moteurs Shodan et Censys, NorForge a trouvé des panneaux Cairn ouverts à tous, que Fagerland a commencé à repérer vers le 2 octobre, selon Reuters.
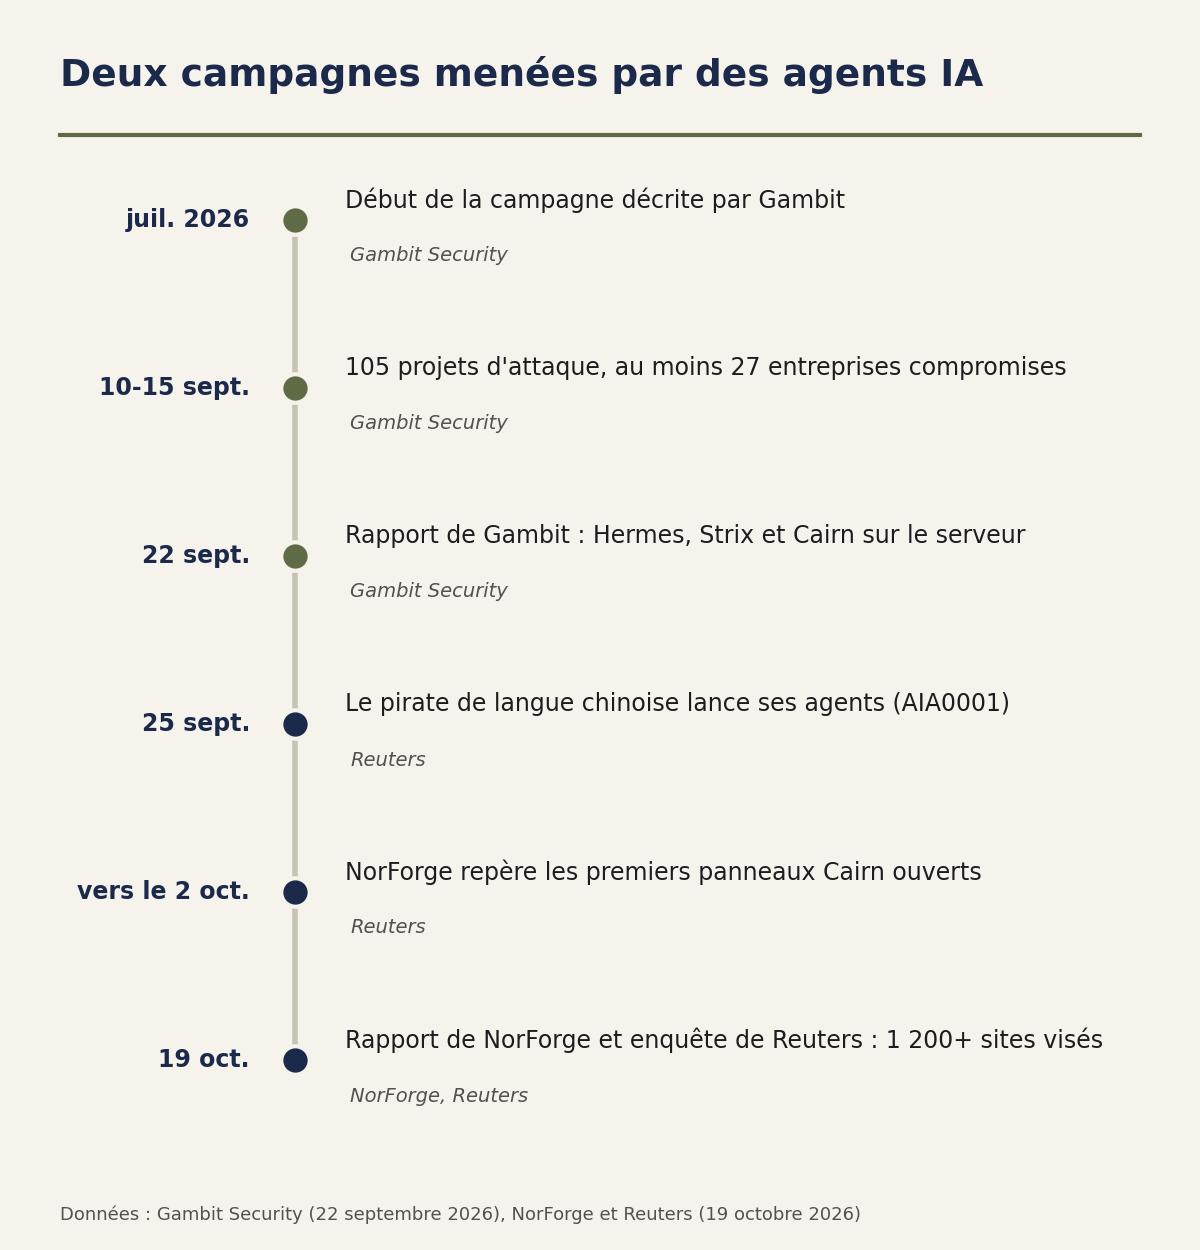
NorForge juge plus de 20 de ces panneaux probablement liés à une activité malveillante, à motivation financière dans tous les cas observés, sans signe évident d’opération étatique. Le rapport les regroupe en trois ensembles, dont deux principaux. AIA0001, le plus actif, travaille en chinois sur 14 panneaux et plus de 1 100 projets d’attaque. Le deuxième, AIA0002, en anglais, réunit 10 panneaux et parle ouvertement de voler des cartes bancaires et des cryptomonnaies : certains projets se résument à « fetch credit cards ».
Une consigne de moins de 100 caractères chinois
Cairn organise le travail en « projets », chacun avec un point de départ et un objectif. Les agents avancent par cycles : ils notent chaque découverte sur un tableau commun, puis choisissent l’étape suivante. L’opérateur peut y glisser ses propres indices. Le principe rejoint celui des systèmes où plusieurs agents IA se répartissent un travail.
Chez AIA0001, une chaîne automatisée fournit les cibles aux panneaux : surtout des boutiques des États-Unis, du Canada, du Japon et d’Australie, qui reçoivent entre 200 000 et 1,5 million de visites. Avant d’être confiées aux agents, elles sont testées avec Playwright, l’outil d’automatisation de navigateur de Microsoft, pour vérifier qu’on peut y passer commande. La consigne type, écrite selon Reuters en moins de 100 caractères chinois, demande de trouver un moyen d’exécuter du code sans authentification, puis d’installer sur le serveur un web shell, une porte dérobée réduite à un simple formulaire d’envoi de fichiers. Le but semble être un accès durable aux systèmes de commerce et de paiement, à monnayer plus tard.
Les intrusions réussies de ce groupe ont pris en moyenne un peu moins de 23 heures. Dans le dossier de travail d’un agent, brièvement exposé, NorForge a relevé un environnement de test Magento 2.4.9 pour valider la faille CVE-2026-75650, un générateur de charges malveillantes PHP et des fichiers d’Odoo, le logiciel de gestion d’entreprise.
Toutes les tâches tournaient sous un processus nommé claudecode_deepseek-v4.1-flash. Selon NorForge, ce nom pourrait désigner Claude Code, l’outil de programmation d’Anthropic, branché sur le modèle chinois DeepSeek V4.1 Flash sorti en septembre. La configuration semble reprise d’un concours de piratage organisé par Tencent : pour NorForge, il s’agit presque certainement d’un outil recyclé par des criminels, et rien ne permet de penser que l’entreprise y soit mêlée. Le 14 octobre, des enquêteurs avaient déjà décrit une flotte d’agents IA hébergée sur le cloud de Tencent.
Environ 50 dollars par intrusion réussie
NorForge ignore la consommation réelle de jetons et procède par estimation, avec une incertitude qu’il qualifie de « considérable ». Le rapport situe le coût moyen d’une tâche autour de 5 dollars (environ 4,50 euros), projets avortés compris, et juge que les plus longs, au-delà de 1 000 étapes, peuvent coûter plus de 100 dollars. Sur l’ensemble des outils observés, NorForge estime que le taux de réussite tourne autour de 10 % et que beaucoup d’autres tâches atteignent un objectif partiel ou récoltent des informations réutilisables.
Gambit donnait des ordres de grandeur voisins pour la campagne étudiée : 25,46 dollars en moyenne par analyse terminée et un coût total estimé entre 12 000 et 18 000 dollars. Cette campagne, active depuis juillet, avait compromis au moins 27 entreprises entre le 10 et le 15 septembre et emporté plus de 600 000 numéros de cartes bancaires non expirés chez deux d’entre elles.
Deere, SharkNinja et Cummins parmi les entreprises visées
Le rapport de NorForge ne nomme aucune victime. Reuters les a identifiées en examinant lui-même l’activité du pirate sur Cairn, sans pouvoir établir si des données ont été volées, ni en quelle quantité.
Deere dit avoir pris « les mesures correctives nécessaires » et n’avoir « aucune indication » d’un accès à des informations sensibles. SharkNinja indique que l’attaque a touché un site distinct consacré à l’assistance produit et que la menace est maîtrisée. Cummins a déclaré qu’il « enquêtait sur le signalement d’une cyberattaque potentielle visant un site web exploité par l’un de ses fournisseurs tiers ». Deux petites entreprises ont aussi reconnu avoir été compromises.
NorForge a contrôlé une des intrusions revendiquées par les agents, chez un grand distributeur de pièces de quincaillerie : l’adresse indiquée affichait bien le formulaire d’envoi. Selon l’agent, l’intrusion reposait sur un accès en écriture non autorisé à un cache de sessions memcached, une désérialisation PHP non sécurisée et d’anciens composants Zend Framework.
Dans un autre cas rapporté par Reuters, les agents n’ont trouvé aucune faille dans l’application publique d’une grande entreprise. Ils ont alors repéré dans son infrastructure un panneau de contrôle accessible au public et, après des heures d’essais, ont indiqué avoir fait exécuter des commandes au serveur. Pour Fagerland, ce travail dépasse celui d’un pirate amateur : « Ce n’est pas du niveau d’un script kiddie. »
L’auteur de Cairn, connu sous le pseudonyme le1xia0, a écrit sur X que sa plateforme « n’avait pas été conçue pour des attaques de piratage », selon Reuters.
Les panneaux exposent les secrets des victimes
Les panneaux ouverts affichent les découvertes des agents et des identifiants volés ailleurs, saisis par les opérateurs. NorForge a passé leurs données au scanner Trufflehog : des centaines de secrets, dont 11 % encore valides. Les fonctions d’administration, qui permettent de lancer, d’arrêter ou de rediriger un projet, paraissent elles aussi accessibles sans authentification ; NorForge dit ne pas les avoir essayées.
Des équipes légitimes de tests d’intrusion exposent de même les audits de leurs clients, signale le rapport. NorForge dit prévenir les victimes avec Reuters et demander aux hébergeurs de fermer les panneaux, dont il ne publie pas les adresses complètes. Des intrusions d’agents surviennent aussi sans pirate aux commandes : le rapport d’Anthropic du 9 octobre puis celui d’OpenAI, le 15 octobre, décrivent des cas où leurs propres modèles ont forcé des systèmes pour finir une tâche.
Les faits vérifiés et les estimations
Une partie des chiffres repose sur les journaux des agents. Le total de plus de 100 entreprises touchées est celui qu’a observé Fagerland, selon Reuters, et les 5 000 dollars sont son estimation. NorForge a contrôlé lui-même le web shell du distributeur de quincaillerie, encore en ligne, et validé une chaîne d’attaque contre une très grande enseigne américaine. The Next Web, qui a repris l’enquête, précise ne pas avoir vérifié lui-même les intrusions.
L’étiquette « de langue chinoise » tient à la langue des consignes, et la lecture « Claude Code avec DeepSeek » repose sur le nom d’un processus. Les cibles d’AIA0002 sont en partie africaines, et le rapport ne nomme aucun site européen. NorForge présente ses chiffres comme une photographie du moment et note que les modèles et les outils « évoluent très vite ».
Notre analyse
La nouveauté tient au degré d’autonomie. En septembre, Gambit décrivait des agents déjà largement autonomes, que leur opérateur relançait à coups de courtes instructions (1 951 en 260 sessions, quelques-unes par cible). Un mois plus tard, NorForge observe une chaîne où les cibles arrivent triées et testées, où la consigne tient en quelques lignes et où les agents travaillent près d’une journée sans surveillance. Fagerland, dans la cybersécurité depuis près de trente ans, a dit à Reuters qu’il pensait jusque-là ces agents dépendants d’un minimum de supervision, et que la technologie a dépassé ce stade.
Le choix des cibles compte autant : des boutiques de taille moyenne pour AIA0001 et, chez SharkNinja comme chez Cummins, un site secondaire, d’assistance ou géré par un fournisseur. À une cinquantaine de dollars l’intrusion, un site de cette taille devient rentable pour un attaquant seul. Magento et Odoo, cités dans le rapport, équipent aussi des boutiques en ligne européennes, même si le rapport ne cite aucun site français ou belge.
Reste à savoir si des données ont réellement été volées, lesquelles, et ce que fera l’auteur de Cairn, dont les interfaces se retrouvent si souvent ouvertes. Les prochaines semaines diront si les hébergeurs ferment les panneaux, si d’autres victimes se déclarent et si Gambit complète ce qu’il présente comme un rapport intermédiaire.
Sources
- Inside Cairn: Open Windows into massive AI-Driven Cyber Operations, NorForge, 19 octobre 2026
- EN EXCLUSIVITÉ-Comment un pirate informatique a utilisé des agents d’IA et quelques milliers de dollars pour pirater des dizaines de sites, Reuters (traduction publiée par Boursorama), 19 octobre 2026
- Autonomous AI Agents are breaking into hundreds of Online Retailers for $25 a target in an ongoing campaign, Gambit Security, 22 septembre 2026
- AI agents broke into 100+ sites for one hacker at $50 each, researcher says, The Next Web, 19 octobre 2026
- Taux de change de référence de l’euro, dollar des États-Unis, Banque centrale européenne, 19 octobre 2026
Image d’en-tête : graphique MACCUS, données NorForge et Reuters, 19 octobre 2026