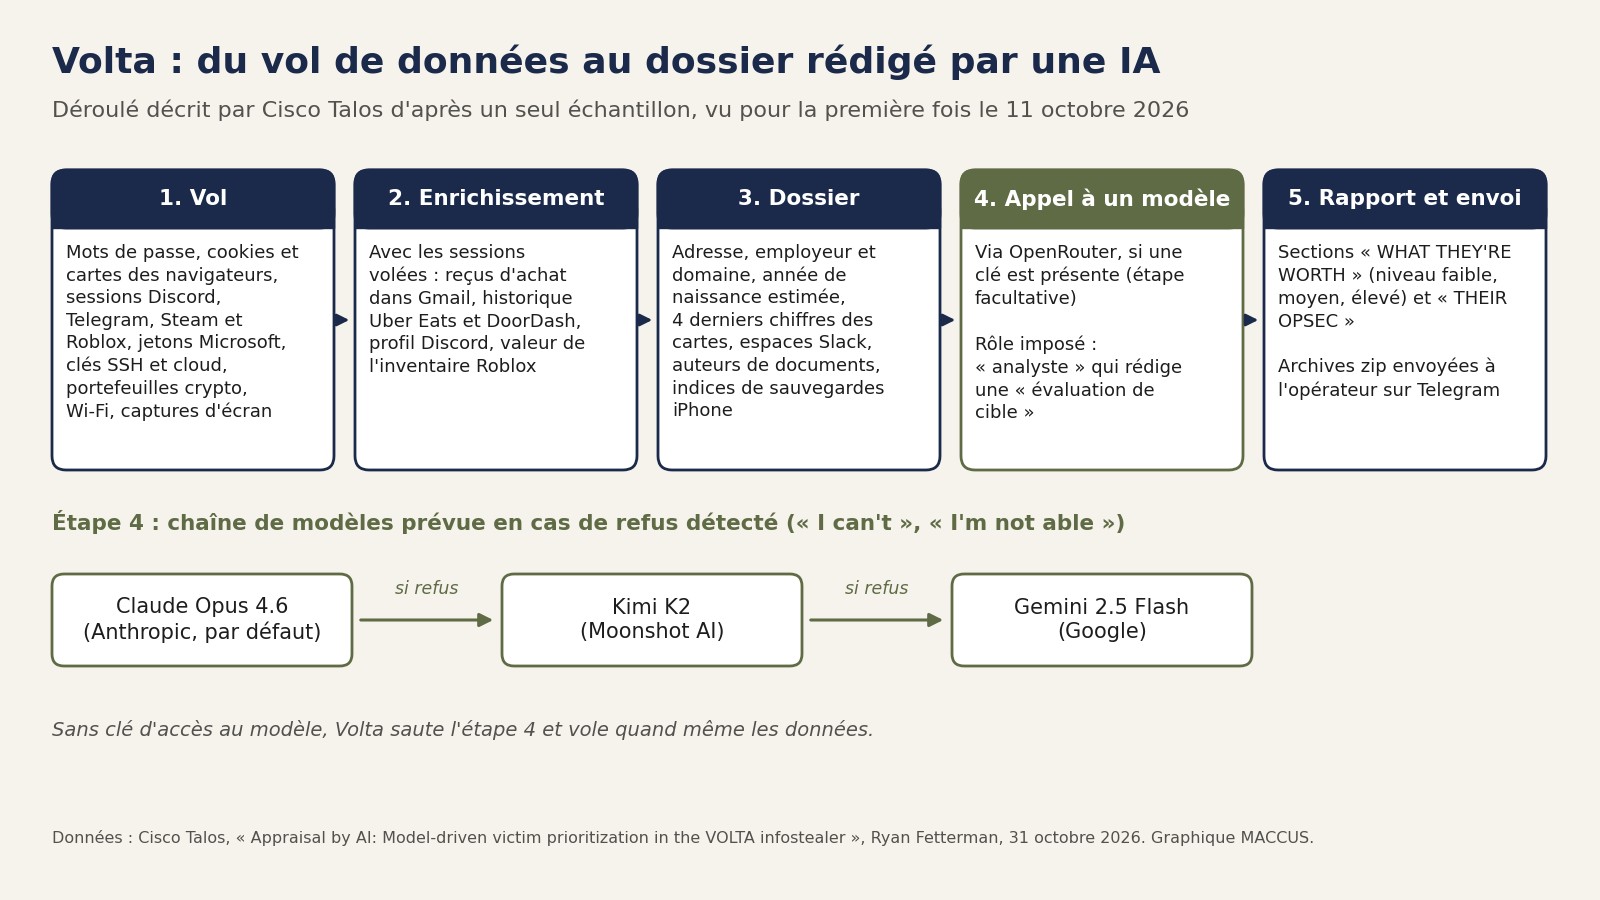

Le 31 octobre 2026, Cisco Talos, l’équipe de recherche sur les menaces de Cisco, a publié l’analyse d’un logiciel malveillant pour Windows qui se nomme lui-même « VOLTA-AUTODOXER ». Ce voleur de données, ou infostealer, s’empare des mots de passe, des cookies, des sessions et des portefeuilles de cryptomonnaie, puis peut envoyer à un modèle d’IA un dossier sur la personne qui utilise l’ordinateur. Il s’adresse par défaut à Claude Opus 4.6, d’Anthropic, via le service OpenRouter, et se rabat en cas de refus sur Kimi K2, de Moonshot AI, puis sur Gemini 2.5 Flash, de Google.
Le rapport, signé par le chercheur Ryan Fetterman, décrit un seul échantillon, repéré pour la première fois le 11 octobre, sans campagne d’attaques connue. Le magazine américain WIRED, à qui Talos avait confié ses travaux, en a rendu compte le même jour. Des pirates confiaient déjà des attaques à l’IA : selon un rapport de NorForge publié le 19 octobre, un pirate a laissé des agents IA forcer les sites de plus de 100 entreprises. Avec Volta, l’IA intervient après le vol : Talos décrit le modèle comme un analyste du renseignement au service de l’opérateur.
Des mots de passe aux reçus Uber Eats
Voleur de données « mature » selon Talos, Volta récupère les mots de passe, cookies et cartes de paiement des navigateurs basés sur Chromium, et vise aussi Firefox, la messagerie Thunderbird, Outlook, Slack, Steam, Battle.net, Discord, Telegram, Roblox, les jetons d’authentification Microsoft et les configurations SSH et cloud. Il copie en clair les mots de passe Wi-Fi enregistrés et lance un outil de cassage intégré contre le coffre chiffré des portefeuilles de cryptomonnaie.
C’est la suite qui, selon Talos, le distingue des voleurs de données ordinaires. Avec les jetons Gmail de la victime, Volta cherche dans sa boîte de réception des reçus d’Amazon, DoorDash, Uber Eats, Grubhub, Walmart ou PayPal pour confirmer son adresse personnelle. Il récupère l’historique des commandes Uber Eats et DoorDash et estime en direct la valeur de l’inventaire Roblox.
« Votre historique Uber Eats est désormais un risque potentiel », lit-on en légende d’une figure du rapport (notre traduction). Pour WIRED, la panoplie de Volta semble taillée pour de jeunes internautes à la vie numérique chargée.
Une consigne d’analyste du renseignement
Volta réunit ensuite dans un fichier Identity_Report.txt un dossier structuré qui comprend notamment la géolocalisation et l’adresse personnelle, l’employeur et le nom de domaine de celui-ci, l’année de naissance estimée, les quatre derniers chiffres des cartes et les espaces Slack. Ce dossier part vers OpenRouter avec une consigne système qui demande au modèle d’agir comme « un analyste du renseignement criminalistique qui rédige une évaluation de cible » (notre traduction).
La réponse attendue comporte une section « WHAT THEY’RE WORTH » (« ce qu’ils valent »), qui classe les biens de la victime selon ce qu’ils peuvent rapporter, sur trois niveaux (faible, moyen, élevé). Une section « THEIR OPSEC » doit évaluer ses habitudes de sécurité et ses mots de passe. Selon Talos, la consigne exige des renvois vérifiables au dossier et demande au modèle de relier des données éparses pour en tirer des déductions qui augmentent la valeur du butin.
D’après WIRED, ce texte d’environ 240 mots demande au modèle de « relier les points » entre les champs du dossier (notre traduction) ; le magazine cite l’exemple d’un mot de passe Wi-Fi qui reprendrait le nom de famille de la victime. « La consigne est rédigée avec soin pour ne rien suggérer d’ouvertement malveillant », a expliqué Ryan Fetterman au magazine (notre traduction).
L’appel au modèle passe par la connexion de la victime, depuis sa propre machine. La réponse doit repartir avec le dossier dans une archive volta_dox.zip, et les évaluations sont destinées à l’opérateur, sur Telegram. Talos n’a trouvé aucune infrastructure appartenant à l’attaquant : tous les points d’accès observés sont contrôlés par des tiers.
Trois modèles prévus en cas de refus
La configuration relevée par Talos vise l’API d’OpenRouter, un service qui transmet les requêtes à des modèles de plusieurs éditeurs. Le modèle par défaut est anthropic/claude-opus-4.6, suivi de moonshotai/kimi-k2 puis de google/gemini-2.5-flash. Volta cherche dans chaque réponse des formules de refus comme « I can’t » ou « I’m not able » et, s’il en trouve une, passe au modèle suivant.
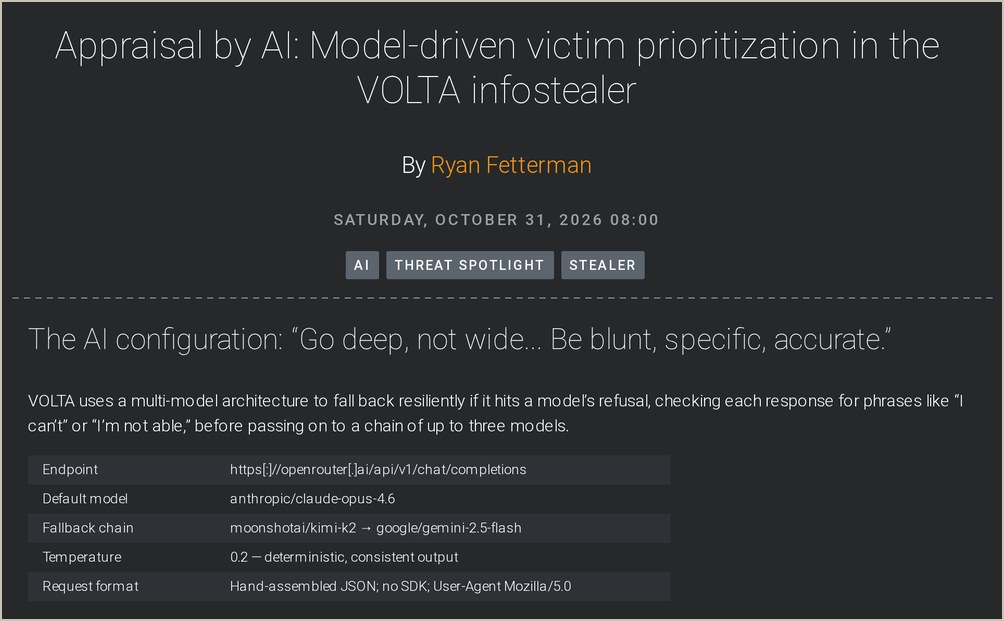
Pour Talos, cette cascade suggère que l’opérateur « s’attend à des refus » et prévoit de se replier sur des modèles « plus petits et plus permissifs » (notre traduction). Claude Opus 4.6 ne figure plus dans la gamme actuelle des modèles Claude, qui en est à Opus 5.5 selon Anthropic. Selon WIRED, les solutions de repli et le recours à des modèles d’ancienne génération, moins coûteux, sont des techniques courantes chez les attaquants.
L’étape d’IA reste facultative : sans clé d’accès au modèle, Volta la saute et vole quand même les données.
L’hypothèse d’un logiciel vendu sur commande
Volta range son canal Telegram, ses clés d’accès et ses réglages dans un gabarit à six emplacements, remplis à la compilation. Talos y voit le signe d’un générateur vendu sur commande : l’auteur vendrait l’accès, chaque client fournirait ses propres valeurs et recevrait un exécutable compilé pour lui. Les identifiants placés dans le gabarit sont chiffrés, « mais pas de manière efficace » (notre traduction), écrit Talos : quiconque analyse le fichier peut les récupérer.
Si Volta est bien vendu ainsi, ajoute Talos, le dossier rédigé par l’IA devient une fonction du produit : un client de n’importe quel niveau peut recevoir sur Telegram des évaluations de ses cibles, classées par priorité. « Des capacités plus avancées deviennent accessibles à des attaquants moins sophistiqués », a déclaré Ryan Fetterman à WIRED (notre traduction).
Un seul échantillon, aucune victime connue
L’analyse porte sur un unique fichier, dont l’empreinte SHA-256 commence par 57ef4242 et dont l’horodatage de compilation indique le 17 août 2026. Talos ne donne ni nombre de victimes, ni campagne, ni mode de diffusion, ni pays ou secteurs visés, ni prix de vente. Ryan Fetterman a précisé à WIRED que Talos n’avait pas suivi l’usage éventuel de Volta dans des attaques réelles.
Le rapport ne dit pas non plus si Claude, Kimi K2 ou Gemini 2.5 Flash ont accepté ou refusé ces demandes : Talos décrit le mécanisme de repli tel qu’il figure dans le fichier et ne fait état d’aucun essai. Ni Talos ni WIRED ne rapportent de réaction d’Anthropic, d’OpenRouter, de Moonshot AI ou de Google. La vente sur commande reste une déduction de Talos, tirée de la structure du fichier.
Les contre-mesures de Talos
Le vol de jetons repose en grande partie sur le contournement de l’App-Bound Encryption de Chrome : l’équipe propose de limiter les processus autorisés à lancer Chrome sans fenêtre (option --headless), ou au moins de signaler ces lancements. Après une infection, elle conseille de conserver le journal %APPDATA%\volta_debug.txt, qui indique ce qui a été collecté et si l’appel au modèle a réussi, de révoquer les jetons et de changer les mots de passe. Pour Talos, un portefeuille dont la phrase de récupération était stockée en clair doit être considéré comme entièrement compromis.
Une logique déjà vue avec CLOSEDQUORUM
Volta a été repéré grâce à CAIRN, un outil libre que Talos a publié le 22 septembre pour détecter les logiciels malveillants dotés d’IA. CAIRN n’a aucun rapport avec Cairn, le logiciel d’agents de l’affaire NorForge. Le même jour, Talos décrivait CLOSEDQUORUM, un implant Windows qui fait voter jusqu’à quatre modèles commerciaux sur sa prochaine action. Talos précisait alors n’avoir aucune confirmation d’un déploiement réel.
Talos rapproche les deux cas d’une même logique de « déplacement de l’effort » : « identifier l’étape qui demande l’attention humaine la plus soutenue et la remplacer par un appel à un modèle » (notre traduction). CLOSEDQUORUM confie à l’IA le choix de l’action suivante, Volta lui confie le tri des victimes. Le 12 octobre, l’équipe Frontier Red Team d’Anthropic a publié une étude sur des IA qui pourraient bientôt se recopier sur des objets connectés, un autre scénario de logiciel malveillant piloté par l’IA.
Notre analyse
Volta confie à un modèle commercial, consigne détaillée à l’appui, le travail qui suit le vol : juger ce que vaut chaque victime et ce qui, chez elle, peut rapporter. Son auteur a prévu les refus. Pour Ryan Fetterman, un tri plus rapide augmente probablement les chances d’utiliser jetons et mots de passe avant qu’ils n’expirent ou ne soient changés.
Le dossier transmis au modèle cite les espaces Slack de la victime, son employeur et le nom de domaine de cet employeur ; le logiciel vole aussi les jetons Microsoft, les profils Outlook et les accès cloud. Un poste Windows infecté peut ainsi livrer, en plus des accès, une fiche qui situe son utilisateur dans une entreprise et juge ses habitudes de mots de passe.
Tout repose sur un seul échantillon : le déploiement, les victimes et la réaction des modèles restent à documenter. Talos estime que la résistance aux refus pourrait devenir une exigence de conception courante pour les logiciels malveillants dotés d’IA. Les refus des modèles sur les sujets de sécurité gênent aussi des utilisateurs légitimes : depuis le 21 octobre, des utilisateurs de Claude Opus 5.5 rapportent que le modèle bloque leurs demandes de rétro-ingénierie.
Plusieurs questions restent ouvertes : OpenRouter a-t-il bloqué les clés utilisées par Volta, comment le logiciel se diffuse-t-il, et est-il réellement vendu, comme le suppose Talos ? Talos, qui s’attend à retrouver ce schéma ailleurs, en pose une autre aux défenseurs : quelle phase de l’attaque l’IA prendra-t-elle en charge ensuite ?
Sources
- Appraisal by AI: Model-driven victim prioritization in the VOLTA infostealer, Cisco Talos (Ryan Fetterman), 31 octobre 2026
- Spooky New Infostealer Malware Uses AI to ‘Autodox’ Victims, WIRED (Lily Hay Newman et Matt Burgess), 31 octobre 2026
- The Closed Quorum: Inside the first reported autonomous AI C2 implant, Cisco Talos (Ryan Fetterman), 22 septembre 2026
- Introducing CAIRN: Frontier tracking for AI-integrated malware, Cisco Talos (Ryan Fetterman), 22 septembre 2026
- Models overview, Anthropic, consulté le 31 octobre 2026
Image d’en-tête : graphique MACCUS. Données : Cisco Talos, 31 octobre 2026