
Le 12 octobre 2026, l’équipe Frontier Red Team d’Anthropic a publié une étude sur l’auto-réplication des modèles d’IA, signée William Zhou et Daniel Freeman. D’après leurs expériences, de petits modèles pourraient être à quelques mois de pouvoir se recopier seuls sur des objets connectés du commerce, comme des fours ou des box TV Android sans marque. Les auteurs précisent qu’il n’existe pas encore de réplicateur complet hors de contrôle, seulement des « signes de vie » pour les vers d’IA.
On trouve aussi ce genre de box sous l’écran d’une salle d’attente, d’une boutique ou d’un restaurant. Les protections, connues et peu coûteuses, valent aussi contre les botnets (réseaux d’appareils piratés) qui exploitent déjà ces box. L’étude paraît trois jours après le rapport d’Anthropic sur les actions non voulues de ses agents Claude.
Quinze box TV pour un modèle de 26 milliards de paramètres
L’équipe a relié en réseau quinze box TV Android sans marque, achetées environ 55 dollars pièce (environ 49 euros). Elle y a fait tourner Gemma4-26B-A4B, un modèle ouvert de Google, à 0,39 token par seconde (un token est un fragment de mot). Le modèle est découpé en couches, des étages de calcul successifs : chaque box, avec ses 4 Go de mémoire, en porte deux et passe son résultat à la suivante.
C’est très lent face à un assistant en ligne, mais suffisant pour un programme patient. Cette démonstration se limite à faire tourner le modèle : la réplication a été testée à part.
Dans un autre essai, un modèle de 9 milliards de paramètres a installé et lancé un serveur d’IA sur 8 des 9 types de matériel testés, d’une carte Jetson Nano à un Mac. Un logiciel malveillant classique vise un seul type d’appareil. Un ver d’IA, programme qui se propage seul de machine en machine, pourrait selon Anthropic s’adapter à un matériel inconnu.
La chaîne de réplication testée sur huit Android émulés
L’étude découpe la réplication en quatre étapes : trouver des cibles, obtenir le droit d’exécuter du code, installer le modèle, puis repartir de la nouvelle machine. Elle laisse largement de côté le piratage des deux premières étapes, déjà mesuré ailleurs.
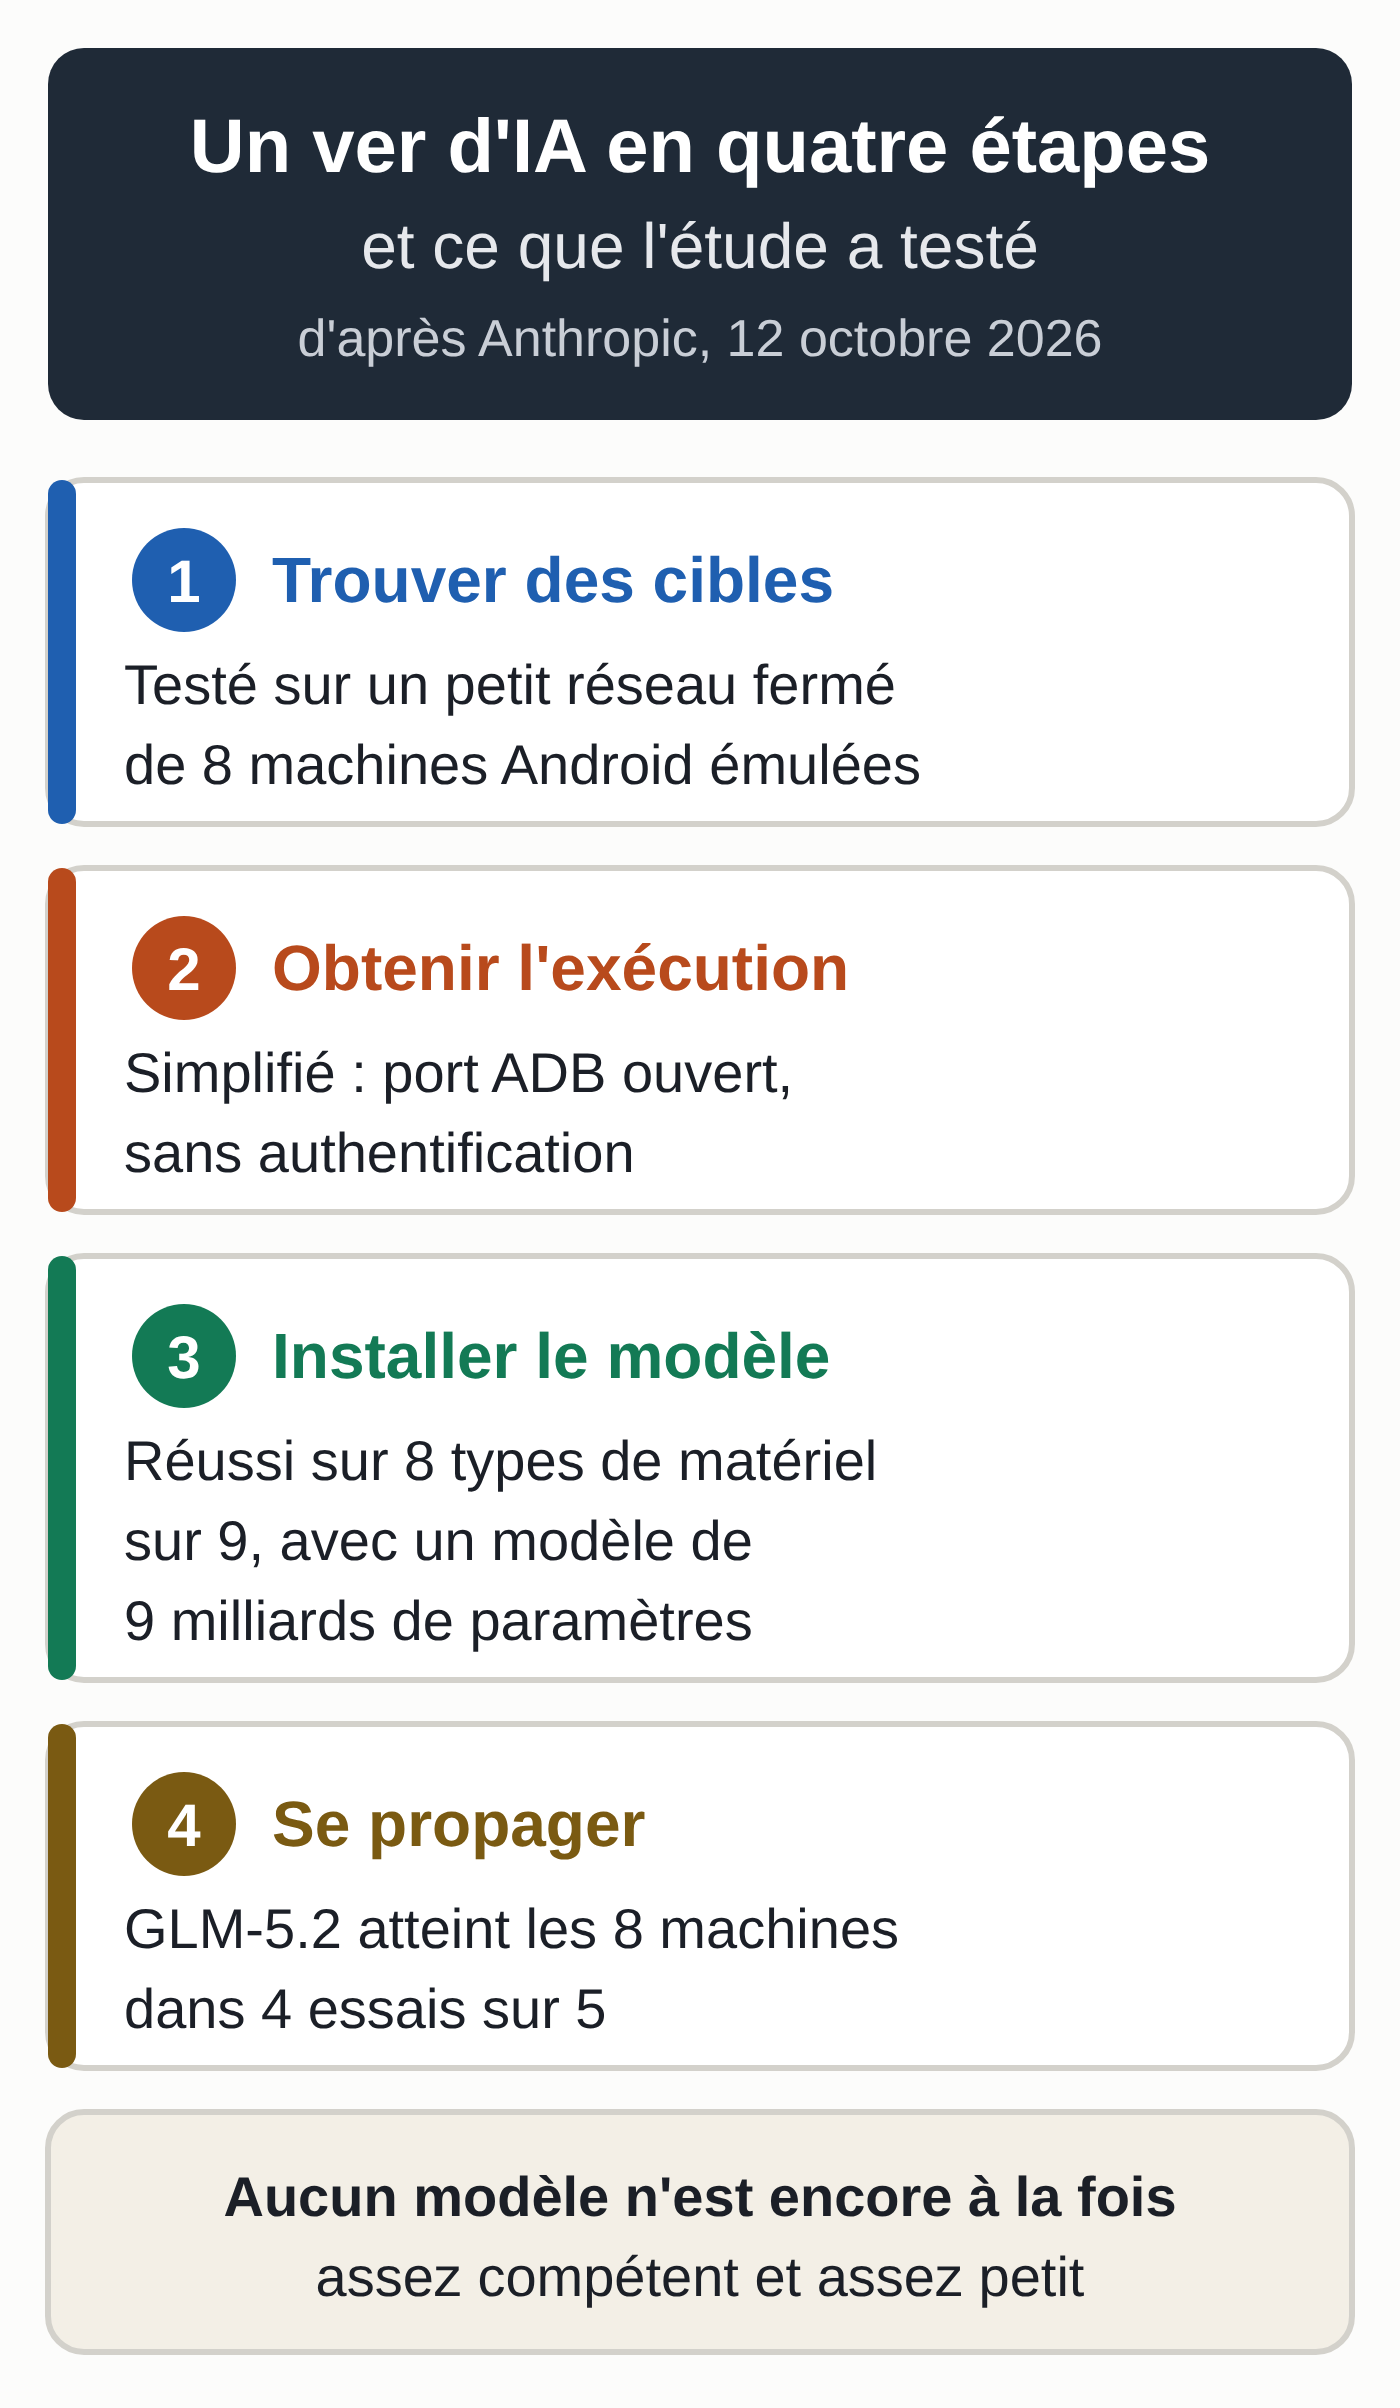
Le test s’est déroulé sur huit machines virtuelles Google Cloud émulant Android 15, dans un réseau isolé par un pare-feu. Le ver passe d’une machine à l’autre par un port ADB (l’outil de débogage d’Android) ouvert sans authentification, puis doit y lancer un serveur qui fait tourner Llama3.1-8B. Si ce serveur passe les contrôles de bon fonctionnement et anti-triche, les chercheurs lancent une nouvelle copie du ver sur cette machine.
Parmi les modèles ouverts testés, seul GLM-5.2 a réussi toute la chaîne : 8 machines sur 8 dans 4 essais sur 5, et 7 sur 8 dans l’essai restant. Le modèle qui pilotait le ver tournait sur un serveur séparé, les machines du test étant trop petites pour lui. Les auteurs en déduisent qu’un modèle de 8 milliards de paramètres aussi compétent que GLM-5.2 pourrait se déployer lui-même.
Le port ADB ne demandait aucune authentification : Anthropic présente donc ce résultat comme une borne haute de ce qui serait possible en conditions réelles. L’équipe rappelle toutefois que le botnet Mirai se propageait avec les identifiants par défaut des fabricants.
Deux conditions qu’aucun modèle ne remplit encore
Le ver a besoin d’un modèle assez compétent pour toute la réplication (un plancher de compétences) et assez petit pour tourner sur les appareils visés (un plafond de taille). Dans l’évaluation simplifiée, GLM-5.2 franchit ce plancher. Qwen3.5-9B et Gemma4-26B-A4B passent sous le plafond de taille des box de 4 Go, sans atteindre le plancher. Aucun modèle ne coche aujourd’hui les deux cases.
Les meilleurs modèles ouverts de 30 milliards de paramètres ou moins gagnent 13,7 points par an sur l’indice de capacités d’Epoch AI, selon la courbe d’Anthropic. À ce rythme, un petit modèle atteindrait le niveau de GLM-5.2 d’ici fin 2026. Les auteurs jugent eux-mêmes l’estimation grossière, car l’indice mesure les capacités générales des modèles, sans tester la réplication.
Un ver lent, mais difficile à éteindre
Sur les box de la démonstration, installer un serveur de modèle prendrait de 71 à 150 heures avec Gemma4-26B-A4B non optimisé, et de 28 à 51 heures avec Qwen3.5-9B. Selon Anthropic, le nombre d’appareils infectés mettrait plusieurs jours à doubler, à la manière d’une colonie de myxomycètes ou d’un essaim de mouches du vinaigre. Le ver n’aurait aucun point central à couper.
Pour l’ordre de grandeur, les auteurs partent du botnet Kimwolf : plus de deux millions d’appareils infectés selon la société Synthient, surtout des box Android. Avec une copie de Gemma4-26B-A4B par groupe de quinze box, on obtiendrait environ 133 000 copies, soit au plus l’équivalent d’une quarantaine de cartes graphiques H100. C’est peu, mais réparti sur des millions d’appareils.
Le ver pourrait aussi apprendre en route. Quand chaque génération de Qwen3.5-9B laissait des notes à la suivante, l’installation réussissait dans 45 % des cas à la première génération, puis dans 61 à 84 % des cas ensuite.
Le rôle des modèles à poids ouverts
Ce type de ver emporterait son modèle : les poids, le fichier qui contient le modèle, voyageraient avec lui ou seraient retéléchargés depuis un dépôt public. Les modèles fermés comme Claude ou ChatGPT, présentés dans notre guide pour choisir son modèle IA, ne sont pas distribués : leurs poids restent chez l’éditeur et ses hébergeurs partenaires. Un ver devrait voler des clés d’accès pour s’en servir, et d’après Anthropic, ce type de réplicateur serait probablement plus facile à repérer.
Un modèle ouvert, une fois copié, fonctionne sans son éditeur. Notre guide de l’IA locale en entreprise retient Gemma4-26B-A4B pour plusieurs usages de bureau. L’utiliser sur un ordinateur bien protégé de votre entreprise ne vous expose pas, en soi, à ce scénario : le risque vient d’appareils mal protégés dont un tiers prend le contrôle.
Les appareils exposés dans une petite entreprise
D’après l’étude, un réfrigérateur, un four ou un robot aspirateur connectés peuvent porter un morceau d’un modèle de moins de 30 milliards de paramètres. Les caméras de sécurité et le matériel de visioconférence équipés d’une puce d’IA pourraient aussi attirer ce ver. Les NAS (serveurs de stockage) des petites entreprises ont déjà été visés par des rançongiciels et du minage de cryptomonnaie.
Les box Android sans marque posent un problème plus immédiat. En janvier 2026, le journaliste Brian Krebs a rapporté sur KrebsOnSecurity que le fondateur de Synthient avait trouvé ADB activé d’usine sur presque toutes les box qu’il avait testées. Depuis le même réseau, une simple commande donne alors un accès administrateur complet. Kimwolf se propage déjà ainsi, puis utilise les appareils pour relayer du trafic frauduleux et saturer des serveurs (attaques par déni de service).
Cinq mesures à prendre cette semaine
- Listez ce qui est branché sur votre réseau : box TV, écrans d’affichage, caméras, cadres photo numériques, NAS, matériel de visioconférence. Votre routeur en affiche la liste.
- Coupez le débogage ADB sur chaque appareil Android, dans les « Options pour les développeurs » (« Débogage USB », « Débogage sans fil » ou « Débogage ADB »). Votre prestataire informatique peut vérifier qu’aucun appareil n’accepte de connexion sur le port 5555, par exemple avec
nmap -p 5555 --open 192.168.1.0/24(en remplaçant la plage par celle de votre réseau), uniquement sur votre propre réseau. Si le port reste ouvert une fois le débogage coupé, remplacez la box. - Placez les objets connectés sur un réseau à part, un VLAN dédié (réseau virtuel séparé) ou un second réseau invité réservé aux appareils, avec l’isolation entre appareils activée. La caisse, l’ordinateur de comptabilité et le NAS restent sur le réseau principal, et le Wi-Fi des clients forme un troisième réseau, séparé de l’écran de la salle d’attente.
- Installez les mises à jour du fabricant et remplacez les box sans marque qui n’en reçoivent plus. Méfiez-vous des box vendues pour regarder des chaînes payantes gratuitement : d’après KrebsOnSecurity, une partie arrive avec un logiciel malveillant préinstallé.
- Surveillez le trafic. Selon Anthropic, un réplicateur à grande échelle laisserait une trace réseau : des téléchargements de plusieurs gigaoctets et un trafic soutenu entre appareils qui n’échangent pas autant de données d’habitude. Un écran d’accueil qui télécharge des gigaoctets la nuit mérite un coup d’œil.
Profitez de cet inventaire pour vérifier aussi les réglages d’entraînement de vos assistants d’IA.
Un résultat de laboratoire, et des défenses déjà connues
Le test de réplication s’est fait sur des Android émulés (les box physiques n’ont servi qu’à la démonstration de calcul), avec un piratage réduit au minimum, et le calcul d’échelle repose sur un seul type d’appareil et un seul botnet observé, Kimwolf. Les défenseurs ont aussi des atouts : lors du nettoyage de Mirai, un fournisseur d’accès qui mettait ses abonnés infectés en quarantaine a éliminé 92 % des infections en 14 jours, contre 74 % sans notification. Au Royaume-Uni, les mots de passe par défaut sont désormais interdits sur les objets connectés.
Selon la Commission européenne, le règlement sur la cyberrésilience oblige depuis le 11 septembre 2026 les fabricants à signaler les failles activement exploitées ; ses obligations principales s’appliqueront le 11 décembre 2027. Reste à surveiller la sortie de petits modèles ouverts du niveau de GLM-5.2.
Sur les autres modèles du moment, lisez notre point sur Gemini 4 Argon, que Google présente comme son modèle le plus résistant aux injections indirectes de consignes, et l’expérience d’un physicien de Harvard qui a produit 36 manuscrits de recherche avec Claude.
Si vous voulez un assistant IA installé pour votre entreprise, avec des accès définis dès le départ, découvrez notre assistant IA.