Le parquet de Paris a confirmé dimanche 15 novembre 2026 l’ouverture d’une enquête sur la cyberattaque qui a visé Maileva à la mi-septembre. Maileva, la plateforme en ligne qui imprime et poste les courriers des entreprises, appartient à Docaposte, la filiale numérique du groupe La Poste. La veille, La Poste avait indiqué à l’AFP que le prénom, le nom et l’adresse postale de 22 millions de personnes avaient été volés. Toutes ont reçu des courriers d’entreprises clientes de Maileva.
Docaposte avait déjà donné ce chiffre aux clients de Maileva, dans une fiche d’information datée du 5 octobre. FrenchBreaches, un site qui recense les fuites de données en France, en a publié des extraits le 9 octobre. La fiche décrit aussi un second volet, qui touche les entreprises clientes elles-mêmes : leurs contacts de facturation, le montant de leurs factures et leurs coordonnées bancaires (IBAN).
L’intrusion a eu lieu chez un prestataire et touche les données de ses clients. C’est le même schéma que pour Notion, avec les conversations Notion AI exposées chez Fireworks AI, l’un de ses sous-traitants, une fuite confirmée le 9 novembre. Sur son site, Maileva revendique 20 000 clients, des PME et des ETI (entreprises de taille intermédiaire), et 180 millions de documents envoyés en 2024.
Une enquête confiée à la brigade de lutte contre la cybercriminalité
Selon ICI (Radio France) et franceinfo, qui citent l’AFP, la section cybercriminalité du parquet de Paris a ouvert l’enquête pour « atteinte à un système de traitement automatisé de données ». Cette infraction réprime notamment l’intrusion dans un système informatique. Le parquet l’a confiée à la brigade de lutte contre la cybercriminalité (BL2C), un service d’enquête spécialisé. Aucun suspect, aucune interpellation et aucune revendication n’ont été rendus publics.
Samedi 14 novembre, La Poste avait déjà indiqué à l’AFP qu’« une enquête judiciaire » était « en cours ». Selon franceinfo, Maileva dit avoir notifié la CNIL, l’autorité française de protection des données, et déposé plainte. La plateforme assure que « toutes les entreprises concernées ont été informées de l’incident ».
En décembre 2025, rappelle franceinfo, une autre cyberattaque avait visé les services en ligne de La Poste et perturbé l’accès à La Banque Postale et au suivi des colis.
Les 22 millions de personnes sont des destinataires de courriers
Selon la direction de la plateforme, les personnes touchées sont des « destinataires des entreprises clientes de Maileva ». ICI rappelle que ces entreprises passent par Maileva pour envoyer bulletins de paie, lettres recommandées, factures ou convocations d’assemblées générales. D’autres informations personnelles, comme les coordonnées bancaires, ne sont pas concernées, selon la déclaration de la direction transmise par La Poste à l’AFP.
D’après la fiche du 5 octobre, la base de suivi des courriers couvre l’année en cours et, selon le contrat du client, jusqu’à dix ans d’envois. Elle comprend 39 millions de références de courriers. Une fois retirés les envois multiples à une même personne, Maileva compte 22 millions de destinataires, tous clients confondus.
ICI et franceinfo classent l’attaque parmi les plus importantes commises en France. Début 2024, l’attaque contre France Travail, le service public de l’emploi, menaçait toutefois les données de 43 millions de personnes, rappelle franceinfo.
La fiche du 5 octobre confirme un accès non autorisé
La fiche confirme « l’accès non autorisé à la base de données de suivi des courriers ». Elle est adressée aux clients des services Maileva par le « DPO Délégué Docaposte Groupe ». Le DPO, ou délégué à la protection des données, veille au respect du RGPD, le règlement européen sur les données personnelles. La fiche vise les DPO et les responsables de la sécurité informatique des clients, mais elle « peut néanmoins servir de base à vos communications interne ou externe ».
Maileva s’y dit responsable d’une partie des traitements de données, c’est-à-dire qu’elle en fixe elle-même l’usage. Pour les données des destinataires, elle intervient « en qualité de sous-traitant », pour le compte de ses clients.
Pour les destinataires, la fiche liste le genre, le nom, le prénom et l’adresse postale. Les expéditeurs sont les utilisateurs des entreprises clientes qui envoient les courriers. Pour eux, elle cite le nom du titulaire du compte, son identifiant de connexion, l’adresse électronique liée à l’expéditeur et le nom du fichier associé au courrier.
Le volet facturation touche les IBAN des entreprises clientes
Le troisième ensemble de données vient d’une autre application, OpenCell, qui sert à facturer les services Maileva. Selon la fiche, « cette violation ne concerne pas vos clients finaux », c’est-à-dire les destinataires des courriers. Ce volet concerne les entreprises clientes elles-mêmes : les données d’identification de leurs contacts de facturation, le montant des factures et leurs coordonnées bancaires (IBAN).
Pour ces données, Maileva est responsable de traitement et dit avoir déjà notifié la CNIL. La fiche met les clients en garde : « Il vous incombe d’être vigilant, sur les tentatives d’hameçonnage, ou arnaques au président / directeur financier. » Dans une arnaque au président, un escroc se fait passer pour un dirigeant ou un responsable financier afin d’obtenir un virement.
Des « tentatives d’accès » de septembre aux 22 millions de novembre
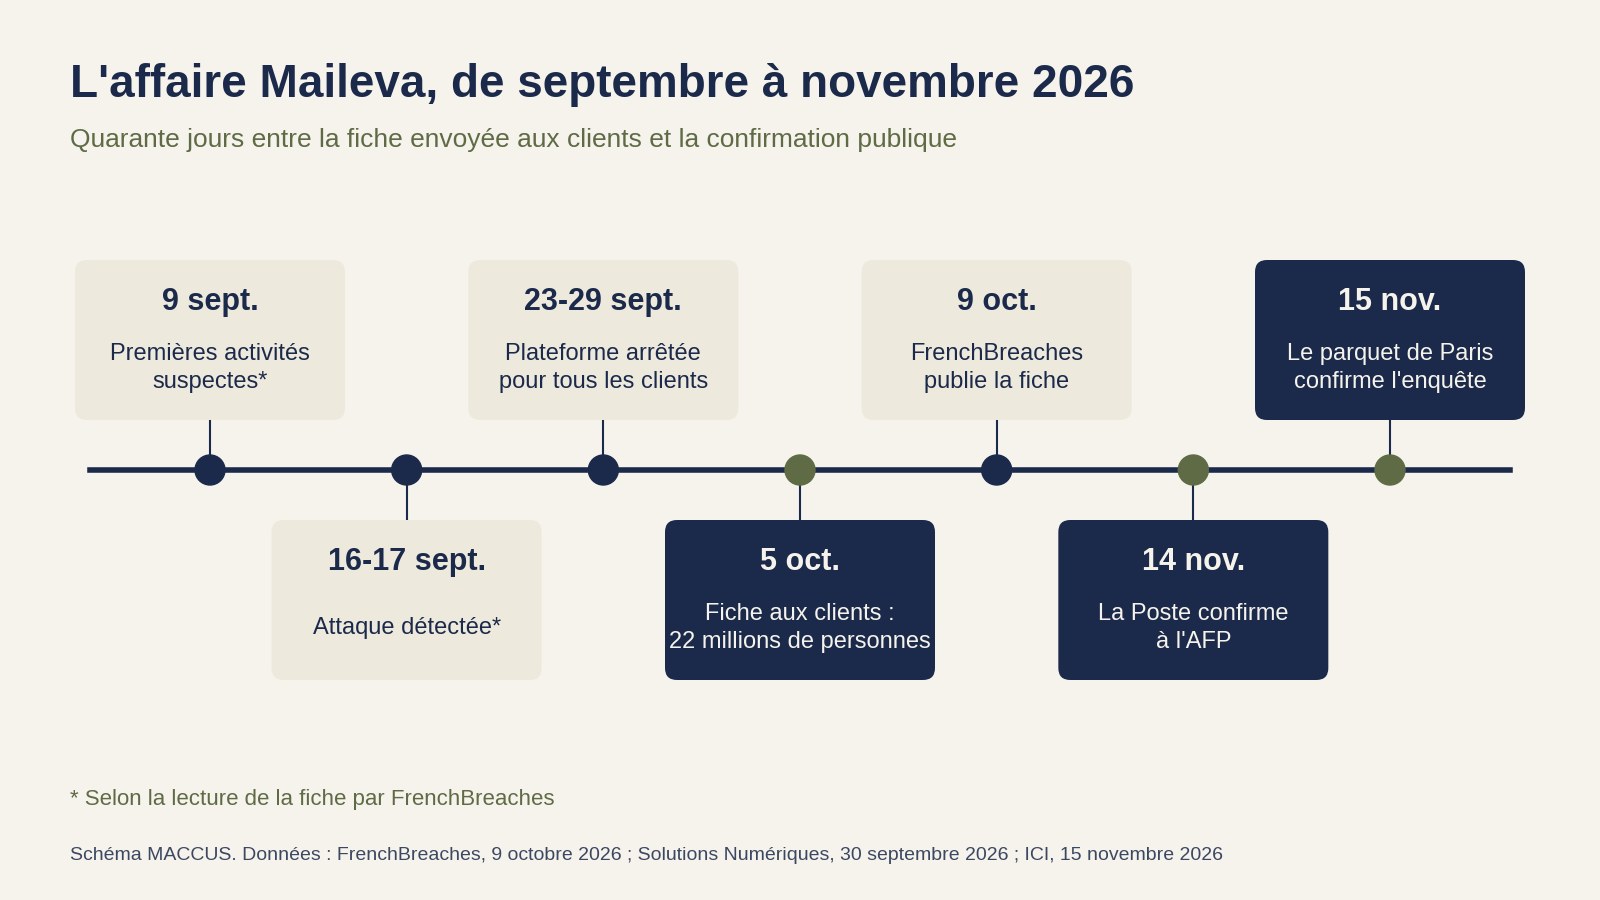
Fin septembre, Docaposte évoquait seulement un « incident de cybersécurité, caractérisé par des tentatives d’accès non autorisées à la plateforme », selon le site spécialisé Solutions Numériques. D’après ce site, la plateforme a été arrêtée pour tous les clients du 23 septembre à 7 h au 29 septembre 2026.
Le message de Maileva à ses clients mentionnait des tentatives « afin de procéder à l’envoi illégitime de courriers ». Solutions Numériques y voyait le risque de faux courriers au nom d’entreprises réelles. Le scénario rappelle le piratage d’UpdraftPlus, un outil de sauvegarde pour WordPress : des clés volées chez son éditeur ont servi à piéger les sites de ses utilisateurs.
FrenchBreaches, qui a consulté la fiche, en tire ce calendrier : premières activités suspectes le 9 septembre, détection de l’attaque les 16 et 17 septembre, notification à la CNIL le 23 septembre à 18 h. La Poste a confirmé publiquement le chiffre de 22 millions le 14 novembre, quarante jours après la date de la fiche.
Deux avis aux patients et aux locataires citent plus de données
L’hôpital Foch, à Suresnes, confie l’envoi de ses relances de paiement à la société Kiwee, qui les fait imprimer et poster par Maileva. Dans un avis à ses patients, l’hôpital dit avoir appris le 28 octobre que le contenu de ces courriers avait pu être consulté. Pour les relances reçues entre le 9 et le 23 septembre 2026, ce contenu comprend le numéro de facture, la date des soins et le montant à payer, en plus du nom, du prénom et de l’adresse.
Ces courriers ne mentionnent ni la nature des soins ni les coordonnées bancaires, précise l’avis signé par Jacques Léglise, directeur général de l’hôpital. Ils indiquent toutefois que le destinataire a été soigné à l’hôpital Foch, « une information sensible » selon l’avis. L’hôpital a déclaré l’incident à la CNIL et met en garde contre de faux messages au nom de l’hôpital, de Kiwee, de l’Assurance maladie ou d’une mutuelle.
Le 3 novembre, le bailleur social Flandre Opale Habitat a listé les données en jeu, issues de courriers envoyés « au cours des 10 dernières années » : nom, prénom, adresses postale et électronique, numéro de client et informations financières « comme un montant de facture ». Le bailleur précise que cette information « ne signifie pas que vos données ont nécessairement été consultées ou utilisées ».
Ces avis vont plus loin que la fiche, qui limite « à ce stade » les données des destinataires au genre, au nom, au prénom et à l’adresse postale. Selon FrenchBreaches, elle ne confirme pas que le contenu complet des courriers ait été consulté.
Les zones d’ombre
Au 15 novembre, la méthode d’intrusion n’a pas été détaillée publiquement, note franceinfo. Selon FrenchBreaches, qui s’appuie sur la fiche, le pirate a exploité une « faille applicative », un défaut du logiciel de la plateforme, sans autre précision. L’auteur de l’attaque n’a pas été identifié publiquement. Aucune des sources citées ici n’indique si les données sont proposées à la vente.
Le nombre d’entreprises clientes touchées n’a pas été publié. On ignore si les 22 millions de destinataires seront prévenus un par un. Le 30 septembre, Solutions Numériques notait déjà qu’on ignorait si des courriers frauduleux avaient été envoyés.
Notre analyse
L’affaire touche trois groupes distincts. Le premier rassemble les 22 millions de destinataires, qui peuvent recevoir de faux courriers, l’un des risques principaux selon franceinfo. Dans franceinfo, Antoine Hautin, secrétaire général de la société de cybersécurité Almond, note que l’IA permet d’automatiser ces campagnes de fraude. Le deuxième réunit les utilisateurs des entreprises clientes, dont la fiche cite l’identifiant et l’adresse électronique.
Le troisième groupe réunit les entreprises clientes. Leurs contacts de facturation, le montant de leurs factures et leur IBAN peuvent nourrir une arnaque au président, risque que la fiche signale elle-même. La déclaration de Maileva sur les coordonnées bancaires, relayée par l’AFP, vise les destinataires. Les IBAN de la fiche sont ceux des entreprises clientes : les deux affirmations portent sur des groupes différents.
Pour les données des destinataires, Maileva se présente comme sous-traitant. Selon franceinfo, le RGPD charge les entreprises concernées de prévenir leurs propres clients. L’hôpital Foch et Flandre Opale Habitat ont prévenu leurs patients et leurs locataires.
Le dossier montre aussi le risque de dépendre d’un seul prestataire : fin septembre, tous les clients de Maileva ont été privés de leur outil d’envoi pendant six jours. Une partie des utilisateurs de Microsoft 365 a été privée de sa messagerie lors de la panne de la mi-novembre.
Restent à suivre l’enquête judiciaire, les suites que la CNIL donnera aux notifications et les avis d’autres entreprises clientes sur le contenu de leurs courriers. Docaposte prévenait que les informations de sa fiche « pourront être complétées ou actualisées ».
Sources
- Maileva (groupe La Poste) : 22 millions de personnes touchées par une cyberattaque, FrenchBreaches, avec des extraits de la fiche d’information de Docaposte du 5 octobre 2026, 9 octobre 2026
- Cyberattaque contre Maileva, filiale de La Poste : la Brigade de lutte contre la cybercriminalité chargée de l’enquête, ICI (Radio France), 15 novembre 2026
- « Des courriers ont pu être lus » : ce que l’on sait de la cyberattaque contre Maileva, filiale de La Poste, qui a conduit au vol de données de 22 millions de personnes, franceinfo, 15 novembre 2026
- Violations de données Maileva-Kiwicare, Hôpital Foch, consulté le 15 novembre 2026
- Information : incident de sécurité chez notre prestataire Maileva, Flandre Opale Habitat, 3 novembre 2026
- Cyberattaque Maileva : six jours de coupure après une tentative de détournement de la plateforme, Solutions Numériques, 30 septembre 2026
- Plateforme d’envoi de courriers simples, recommandés en ligne, documents sensibles, Maileva, consulté le 15 novembre 2026
Image d’en-tête : schéma MACCUS. Données : fiche d’information de Docaposte aux clients de Maileva, 5 octobre 2026, publiée par FrenchBreaches