Le 19 novembre 2026, HD Moore, directeur de la recherche de l’éditeur de cybersécurité Dragos, a publié le résultat d’une expérience de cinq mois. Son équipe a envoyé près de deux millions de requêtes piégées à des services d’intelligence artificielle (IA). Des secrets glissés dans ces requêtes ont été volés chez trois hébergeurs de modèles piratés. D’autres ont été lus par des revendeurs, ou récupérés malgré des réglages de confidentialité qui l’interdisaient.
Un secret confié à une IA peut donc être lu en chemin.
Le 21 novembre, des clients d’OpenRouter, un service qui donne accès aux modèles de nombreux fournisseurs par une seule interface, ont publié un courriel du service. Il prévient que leurs requêtes envoyées aux modèles du chinois MiniMax « ont pu être lues » par un tiers.
Deux millions de requêtes truffées de leurres
HD Moore a créé Metasploit, un outil de test d’intrusion (des attaques simulées). Les « prompts » de l’équipe, le texte envoyé au modèle, contenaient des leurres introuvables ailleurs : mots de passe, adresses web secrètes, références à des dépôts de code privés. S’y ajoutaient de vraies clés d’accès à Amazon Web Services (AWS), l’offre de cloud d’Amazon. Elles étaient rattachées à des comptes vides dont toute l’activité était enregistrée.
Ces leurres, appelés « canaris », n’ont aucun autre usage : s’ils servent, quelqu’un, quelque part, a lu le prompt qui les contenait. Chaque leurre, propre à un seul prompt, renvoyait à un fournisseur, un modèle, un intermédiaire et un réglage de confidentialité connus.
Les routeurs, des intermédiaires qui voient tout
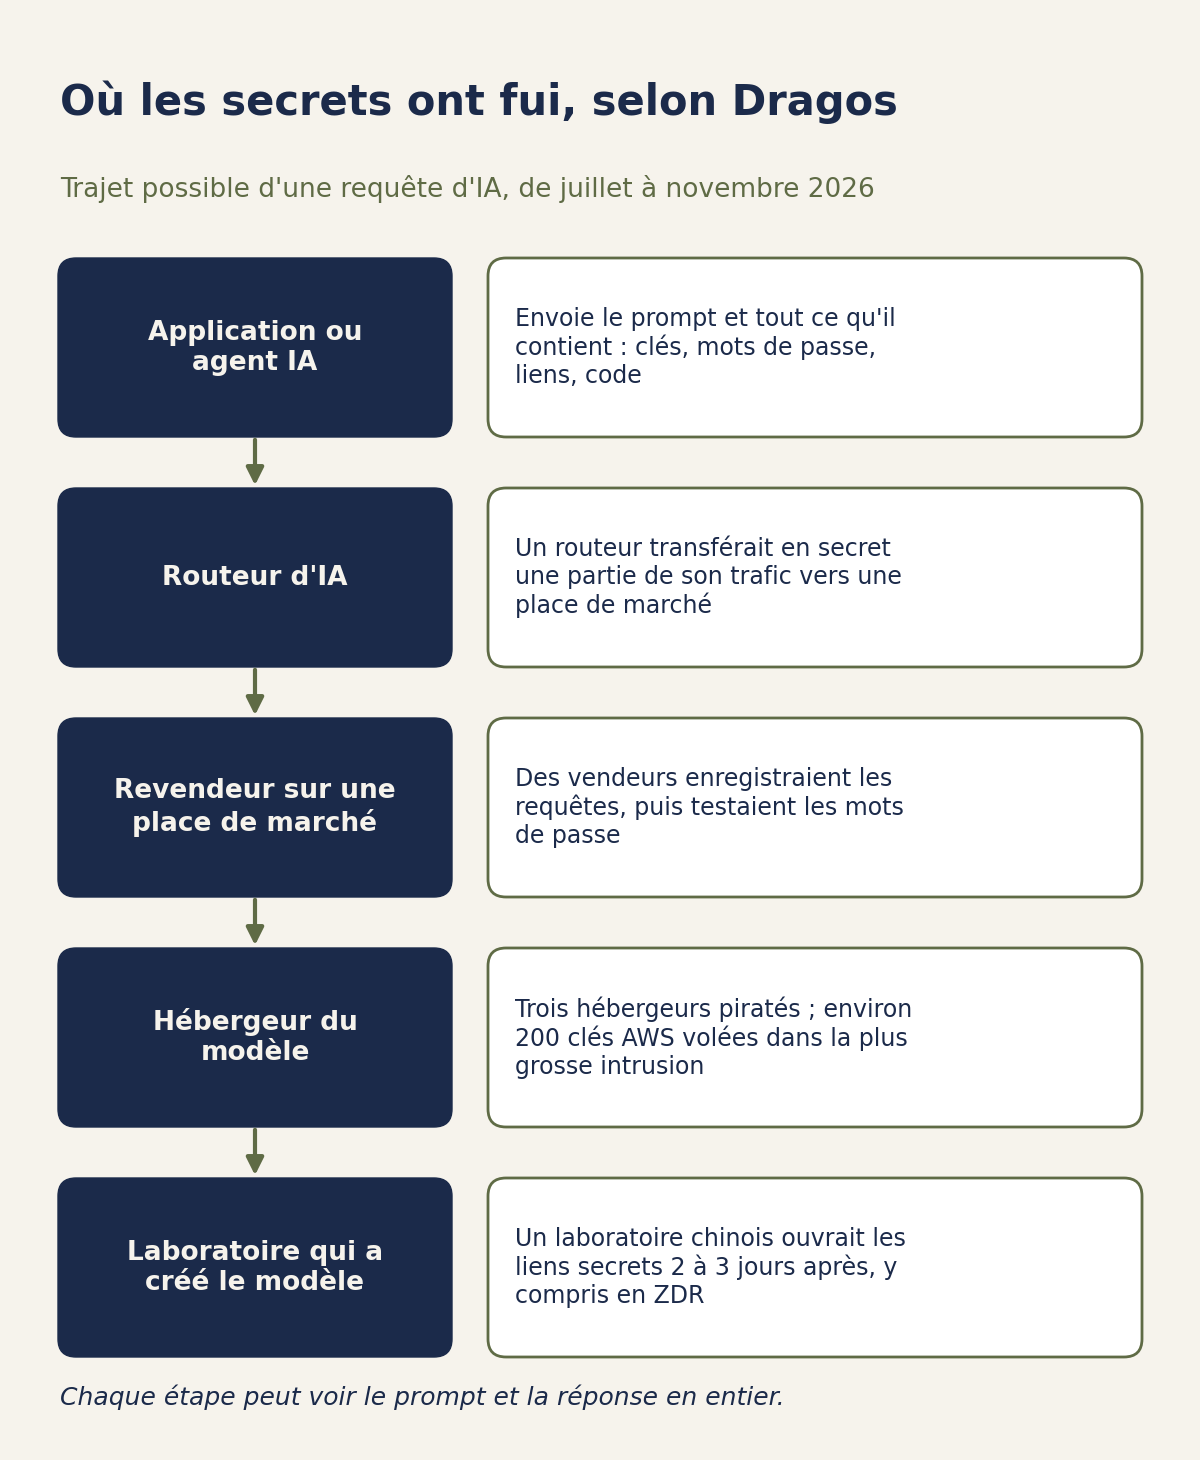
Les routeurs d’IA se placent entre une application et les modèles. Ces services, comme OpenRouter ou Vercel cités par le site d’information Ars Technica, offrent un point d’accès et une facture uniques. Ils transmettent ensuite chaque requête à un modèle installé chez un hébergeur. Le 16 novembre, la plateforme d’IA Hugging Face a ainsi confié à OpenRouter l’aiguillage des requêtes de ses clients vers les modèles de langage.
Une requête peut traverser plusieurs routeurs, et chaque étape peut voir le prompt et la réponse en entier. Sur environ deux mille trajets relevés par Dragos, plusieurs centaines passaient par un système non identifié.
Certains routeurs sont des places de marché : plusieurs vendeurs y proposent le même modèle, et le moins cher obtient la requête. Sur les plus douteuses, écrit Dragos, des requêtes sont couramment payées avec des clés AWS volées.
Le réglage de confidentialité le plus strict s’appelle Zero Data Retention (ZDR), ou « conservation zéro des données ». Il interdit de stocker la requête et la réponse après traitement. Il se distingue de l’option qui exclut les conversations de l’entraînement des modèles dans les assistants grand public.
Trois hébergeurs piratés sans le savoir
Le constat le plus grave concerne trois hébergeurs, chez qui des attaquants copiaient les requêtes reçues. Le premier incident remonte à la mi-juillet. Selon Dragos, aucun ne se savait piraté avant d’être alerté par l’éditeur. Selon le rapport, les requêtes des vrais clients, traitées en même temps, ont « presque certainement » été copiées aussi.
Dans la plus grosse intrusion, l’attaquant a copié toutes les requêtes de Dragos envoyées pendant quelques courts créneaux, fin octobre, et avec elles environ deux cents clés AWS. Certaines requêtes avaient été rejetées avant d’atteindre le modèle, signe qu’il les copiait dès leur arrivée. Dans les deux autres, une partie des requêtes volées étaient marquées ZDR.
Les attaquants ont testé les clés, parfois en quelques heures, fouillé les coffres à secrets d’AWS et tenté de créer leurs propres accès. Au total, les clés piégées ont servi à des dizaines de milliers d’appels à AWS. Le 1er novembre, l’un d’eux a ajouté à ses outils ARTEX, un logiciel de test d’intrusion piloté par une IA.
Phala déclare une intrusion aux mêmes dates
Dragos indique qu’un des hébergeurs piratés a déjà publié un avis préliminaire, sans dire lequel. Le 10 novembre, Phala a publié un rapport d’incident préliminaire. Elle loue des machines virtuelles dites « confidentielles », des ordinateurs simulés par logiciel.
Phala demande aux clients de considérer comme exposées les requêtes qu’OpenRouter lui acheminait pour le modèle DeepSeek V4 Flash 0731, du 21 octobre au 8 novembre 2026. Un attaquant avait pris le contrôle de la machine virtuelle qui faisait tourner ce modèle sur un nouveau serveur, mis en service sans toutes les protections prévues.
Phala remercie un chercheur extérieur, sans le nommer, dont les identifiants piégés envoyés les 21 et 22 octobre ont été réutilisés. Les dates et la méthode correspondent au rapport de Dragos, mais aucun des deux ne cite l’autre.
Ce n’est pas le premier sous-traitant d’IA piraté : des conversations de Notion AI avaient été exposées par le piratage de Fireworks AI.
Des revendeurs qui lisaient les requêtes
Le deuxième constat de Dragos n’a demandé aucun piratage. Sur une place de marché, des vendeurs proposaient un modèle au prix le plus bas, activaient l’enregistrement des requêtes et attendaient. Selon Dragos, c’étaient des particuliers, qui semblaient utiliser des connexions et des ordinateurs personnels.
Dans un cas, deux prompts sont passés par l’offre d’un seul vendeur. Environ un jour et demi plus tard, quelqu’un a ouvert les deux adresses secrètes et tenté de deviner des noms d’utilisateur. Les prompts envoyés au même modèle par un autre vendeur n’ont jamais été touchés.
Dans un autre cas, un Mac relié à une connexion domestique en France a repris les mots de passe de deux prompts. Depuis ce Mac, quelqu’un a tenté, à la main, d’ouvrir une session d’administrateur sur un serveur, puis a testé des clés AWS, dont une confiée à un autre routeur. Ce routeur, qui transférait en secret une partie de son trafic vers la place de marché, a indiqué à Dragos avoir arrêté.
Des réglages de confidentialité ignorés
Un laboratoire d’IA chinois, que Dragos ne nomme pas, a récupéré les adresses secrètes de plus de la moitié des prompts envoyés à ses modèles entre juillet et octobre. Cela inclut environ deux tiers des requêtes marquées « pas de collecte de données » ou ZDR. Son robot les visitait en général deux ou trois jours après la requête.
Des hébergeurs américains qui revendent les modèles de ce laboratoire déclenchaient le même robot : les prompts repartaient vers le laboratoire. Un grand fournisseur américain a lui aussi continué à visiter une adresse secrète plus de deux mois après un seul appel à son service de recherche.
Vingt-quatre jours après l’envoi d’un prompt marqué ZDR, le lien secret qu’il contenait a été publié dans Feishu, une messagerie d’entreprise chinoise. En deux minutes, il a été ouvert depuis trois ordinateurs et trois téléphones, à Pékin et à Shanghai. « En pratique, ces prompts ont été conservés, partagés avec d’autres entreprises et lus par des personnes », écrit HD Moore.
OpenRouter met en cause MiniMax
Le courriel d’OpenRouter, publié sur le forum technologique Hacker News, s’intitule « Les requêtes que vous avez envoyées aux modèles MiniMax ont pu être lues ». Un chercheur en sécurité non nommé a placé des adresses de test uniques dans des prompts envoyés aux modèles de MiniMax, de juillet à octobre 2026.
Un tiers les a ouvertes 40 à 130 heures plus tard. C’était le cas pour les requêtes traitées par MiniMax lui-même comme pour celles que lui transmettaient les hébergeurs AtlasCloud, Novita et StreamLake. Aucune des clés AWS de test n’a servi.
OpenRouter se dit hors de cause et situe le problème chez MiniMax et ces hébergeurs. Il rapporte la seule explication connue de MiniMax, donnée à StreamLake : une modération des contenus était active avant le 22 octobre, et le ZDR a été activé depuis. OpenRouter dit attendre la version de MiniMax et a retiré l’étiquette ZDR de ces offres pendant son enquête.
Le 22 novembre à 1 h 10 (heure de Paris), la liste publique des hébergeurs du modèle MiniMax M3 sur OpenRouter ne comptait plus aucun de ces quatre noms, MiniMax compris. Selon PrivacyAffairs, site spécialisé dans la vie privée, ils figuraient parmi les treize hébergeurs listés en septembre.
Des fournisseurs anonymes, aucune donnée brute
Dragos ne nomme ni les hébergeurs piratés, ni le laboratoire chinois, ni la place de marché où des vendeurs lisaient les requêtes. Ni Dragos ni OpenRouter n’ont dit publiquement que le laboratoire anonyme est MiniMax. Les délais concordent : deux à trois jours chez Dragos, 40 à 130 heures chez OpenRouter. Ce rapprochement est celui de la presse, notamment de PrivacyAffairs.
Le rapport de Dragos est un billet de blog, sans données brutes ni liste des fournisseurs testés. Il se termine par une offre d’essai d’un produit maison. Selon Phala, les tests du chercheur ne portaient que sur un échantillon : ils détectent un abus sans montrer chaque requête touchée. MiniMax ne s’est pas exprimé publiquement.
Notre analyse
L’étude met à l’épreuve le réglage de confidentialité choisi au départ. Selon HD Moore, ce réglage « n’engage que la première étape » du trajet. Sur OpenRouter, résume PrivacyAffairs, l’étiquette ZDR vient du fournisseur, et le routeur ne voit pas ce que devient une requête après son départ.
Le risque dépasse les développeurs qui passent eux-mêmes par un routeur. Selon Ars Technica, beaucoup d’applications d’IA utilisent ces intermédiaires. Les agents d’IA, qui agissent seuls pour l’utilisateur, envoient « tout ce qu’ils peuvent lire, y compris des identifiants », note HD Moore.
Héberger soi-même les modèles coûte cher. À défaut, HD Moore recommande de passer directement par un grand fournisseur, avec « un seul contrat et une seule politique de confidentialité à lire ». Il déconseille aussi les places de marché de revendeurs.
Plusieurs réponses restent attendues : le nom des hébergeurs piratés, le rapport complet promis par Phala, la version de MiniMax et un avis public d’OpenRouter. Reste à savoir si et comment les routeurs vérifieront les étiquettes de confidentialité qu’ils affichent.
Sources
- Three breaches, endless leaks: Your AI supply chain needs canaries, Dragos (HD Moore), 19 novembre 2026
- Phala November Preliminary Incident Report, Phala, 10 novembre 2026
- Tell HN: OpenRouter prompts to Minimax may have been read (texte de l’e-mail d’OpenRouter), Hacker News, 21 novembre 2026
- Zero Data Retention, OpenRouter (documentation), consultée le 22 novembre 2026
- Researcher plants 2m canaries into the AI supply chain. A privacy disaster surfaced., Ars Technica (Dan Goodin), 20 novembre 2026
- OpenRouter Warns Prompts Sent to MiniMax Models May Have Been Read, PrivacyAffairs (Laura Bede), 21 novembre 2026