
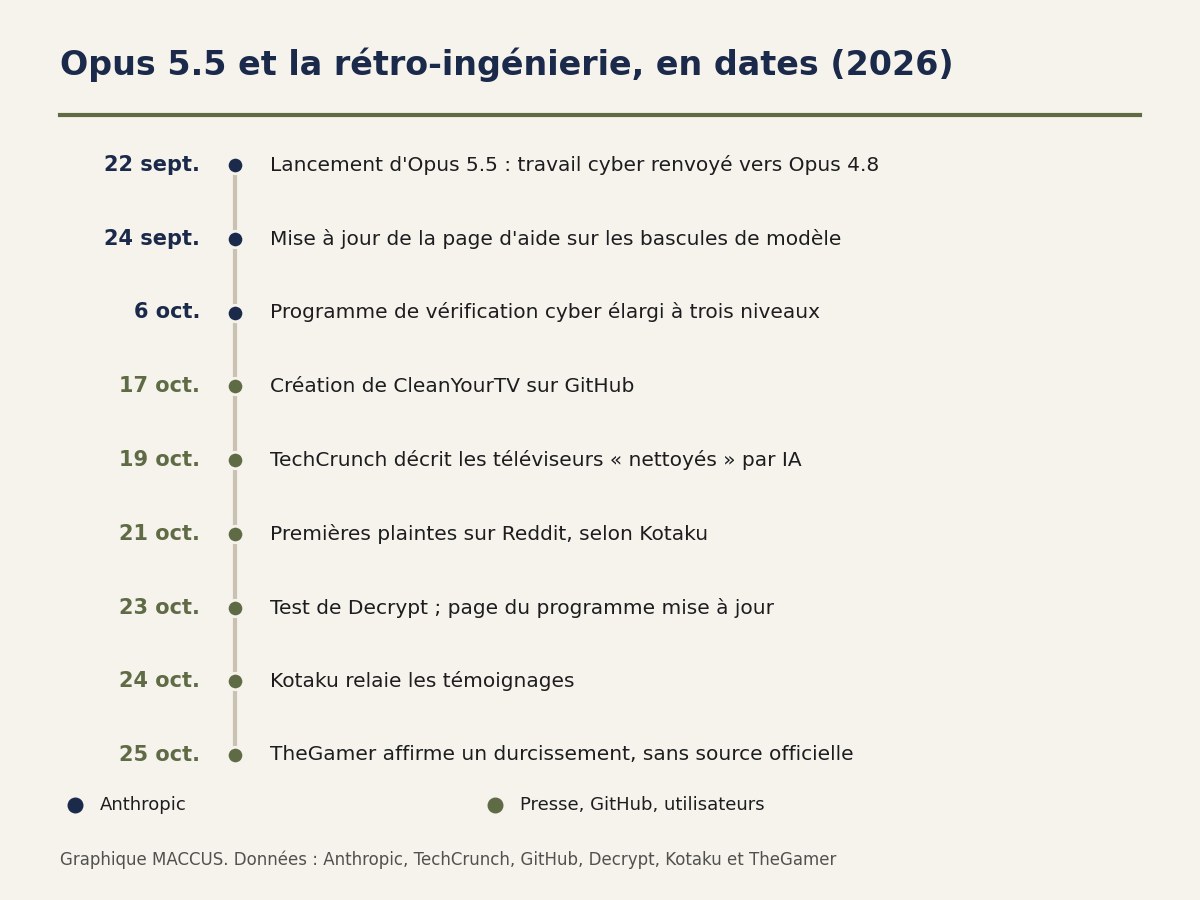
Depuis le 21 octobre 2026, des utilisateurs de Claude Opus 5.5 rapportent que le modèle d’Anthropic bloque en cours de route leurs demandes de rétro-ingénierie : analyser le micrologiciel d’un téléviseur, décompiler un jeu, comprendre un programme sans disposer de son code source. Le 23 octobre, le site américain Decrypt a raconté un cas vécu par l’un de ses journalistes, message d’avertissement à l’appui. Le lendemain, Kotaku a repris les témoignages publiés sur Reddit.
Anthropic n’a fait aucune déclaration sur ces blocages. Ses pages officielles décrivent en revanche, depuis le lancement d’Opus 5.5 le 22 septembre, un filtre de cybersécurité qui renvoie « la plupart des tâches de cybersécurité » vers un modèle plus ancien, Claude Opus 4.8. Le 6 octobre, l’entreprise a qualifié ses protections cyber de « conservatrices ».
Des téléviseurs aux jeux vidéo, une vague de bricolage
Le 19 octobre, TechCrunch décrivait des propriétaires de téléviseurs connectés qui confient leur appareil à Claude Code, l’agent de programmation d’Anthropic, pour en retirer publicités et applications préinstallées. Le projet open source CleanYourTV est né ainsi. Dans un message cité par TechCrunch, son auteur explique avoir confié à Claude Code le téléviseur de ses parents : l’agent a retiré 25 paquets logiciels Xiaomi et écrit un nouvel écran d’accueil. Le projet, qui fonctionne sans accès administrateur au téléviseur, a été créé sur GitHub le 17 octobre et comptait plus de 35 000 étoiles le 26 octobre.
L’outil visé par plusieurs plaintes s’appelle REA, pour « Reverse Engineer Anything ». Ce projet open source sous licence MIT branche un agent IA sur des logiciels d’analyse de programmes compilés comme Ghidra ou IDA ; il réunissait environ 385 000 étoiles sur GitHub le 26 octobre. Le même mouvement touche les jeux vidéo : la décompilation, qui occupait des équipes de passionnés pendant des années, va désormais si vite que le site communautaire decomp.dev a annoncé sa mise en sommeil le 15 octobre.
Le cas documenté par Decrypt
Jose Antonio Lanz, journaliste chez Decrypt, voulait installer Free My TV, un écran d’accueil open source pour les téléviseurs LG sous webOS. Claude a d’abord relu le script d’installation et l’a jugé sain, puis lui a fait activer le mode développeur de LG. L’opération a effacé la partition qui contenait les outils de l’accès complet au système obtenu en 2023, dont une boutique d’applications non officielle et une version de YouTube sans publicité. L’agent avait pourtant repéré les signes de cet accès dès sa première analyse du réseau ; « C’était ma faute », a-t-il reconnu avant de réinstaller les deux applications.
Pour retrouver cet accès, il fallait exploiter une autre faille, car celle de 2023 avait été corrigée par LG en avril 2024. Quand Claude a étudié la méthode restante, un avertissement s’est affiché : les garde-fous d’Opus 5.5 avaient signalé le message, et l’interface proposait de passer à Opus 4.8 (« Opus 5.5’s safeguards flagged this message. Switch to Opus 4.8 and keep going whenever this happens? »). Selon Decrypt, Opus 4.8 est allé plus loin, puis a été arrêté à son tour au moment de télécharger un paquet nommé « root ». Le nouvel écran d’accueil s’est installé, mais faute d’accès complet au système, il faut le lancer à la main.
Kotaku et TheGamer relaient les plaintes
Kotaku fait remonter les plaintes à un fil publié le 21 octobre sur Reddit, dont le titre accuse Anthropic d’avoir discrètement mis fin à l’usage de REA. Plusieurs participants y décrivent un garde-fou qui se déclenche au milieu d’une phrase. Dans un exemple cité par le site, Claude explique qu’une vérification de sécurité a arrêté sa réponse en cours de route et qu’il ne peut plus produire ce texte, « même reformulé ».
D’après Kotaku, une minorité répond que ces demandes ont toujours relevé de la loterie, le classifieur ayant selon elle la gâchette facile. Le site note qu’Anthropic n’a ni annoncé ni publié de nouvelle version d’Opus 5.5, mais qu’elle a dévoilé le 21 octobre une série de mises à jour de plusieurs produits liés à Claude, le jour même des premières plaintes.
Le 25 octobre, TheGamer est allé plus loin en écrivant qu’Anthropic avait mis à jour ses filtres de cybersécurité pour bloquer la décompilation via REA, sans citer d’autre source qu’un message Reddit. Le même jour, un utilisateur de Reddit racontait qu’Opus 5.5 avait refusé d’analyser un interrupteur connecté abandonné par son fabricant, là où Opus 4.8 avait accepté.
Le filtre décrit par Anthropic
Dans son annonce du 22 septembre, Anthropic écrivait que les utilisateurs d’Opus 5.5 pourraient « identifier et corriger les bugs de leur code », mais que « la plupart des tâches de cybersécurité seront redirigées vers Opus 4.8 », son modèle Opus de la génération précédente.
Sa page d’aide sur les changements de modèle, mise à jour le 24 septembre, précise que des classifieurs automatiques examinent chaque requête, ainsi que tout ce que le modèle lit : mémoire, contenu des connecteurs, résultats de recherche web, fichiers. Un blocage peut donc venir d’un contenu que l’utilisateur n’a pas tapé lui-même. Parmi les demandes qui peuvent basculer vers Opus 4.8, la page cite la génération d’exploits, la recherche de vulnérabilités dans des binaires et les tests d’intrusion. L’écriture de code sécurisé et la recherche de failles dans le code source restent possibles sur Opus 5.5.
Selon la même page, la bascule vers Opus 4.8 est active par défaut dans les applications Claude et dans Claude Code, et signalée à l’écran. Sur l’API, elle ne l’est pas : tant que le développeur ne l’a pas configurée, le modèle renvoie une réponse HTTP 200 accompagnée d’un motif d’arrêt. Un blocage survenu en cours de réponse est facturé au tarif du modèle concerné, pour les jetons d’entrée comme pour ceux déjà générés.
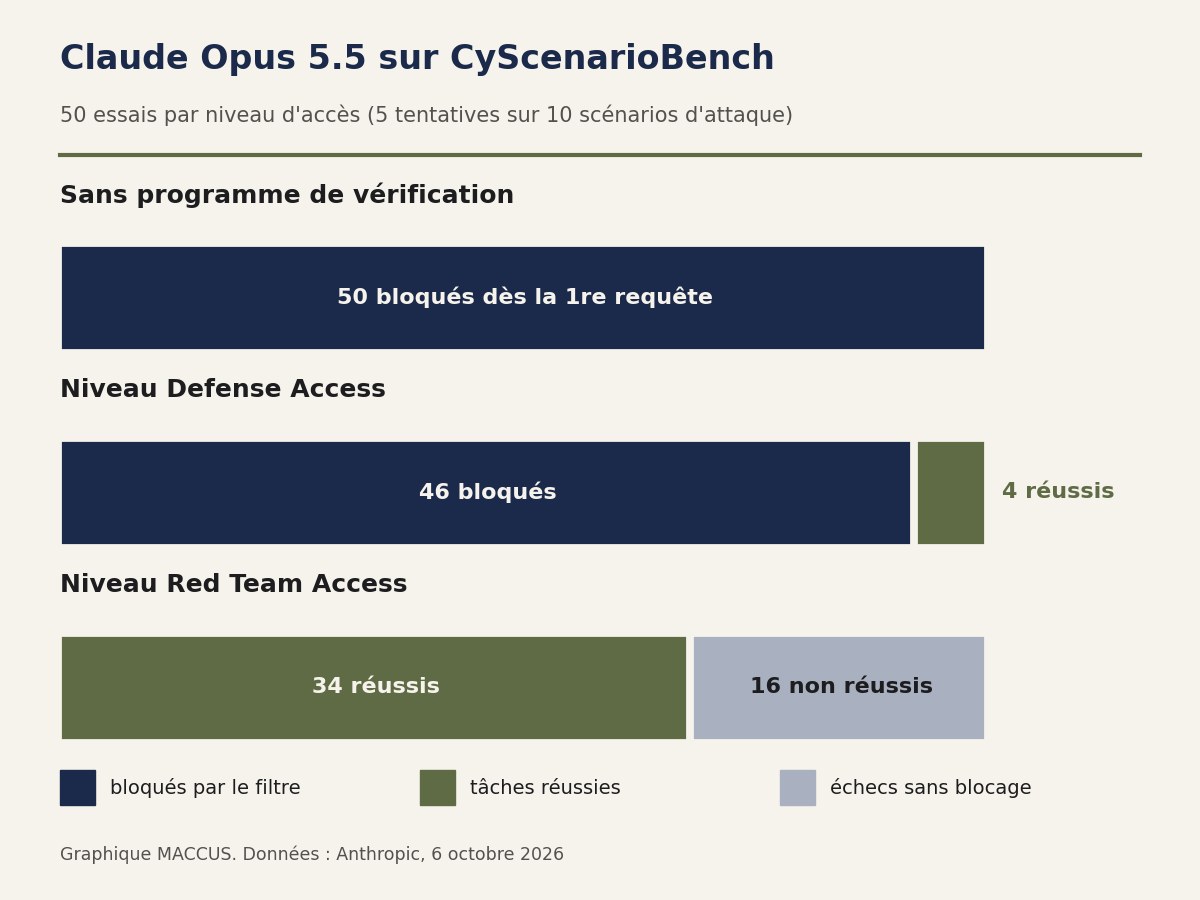
Le 6 octobre, en élargissant son programme de vérification cyber (Cyber Verification Program), Anthropic a écrit que ses modèles grand public, dont Opus 5.5, appliquent des protections « conservatrices » qui « bloquent la plupart des travaux cyber ». Le programme compte trois niveaux. Le premier, Defense Access, couvre notamment « la rétro-ingénierie de logiciels malveillants » ; c’est le seul accessible à titre individuel, sur un abonnement payant, par exemple pour des chercheurs ayant déjà signalé des vulnérabilités. Les tests d’intrusion du niveau Red Team Access sont réservés aux organisations.
Anthropic a soumis Opus 5.5 à CyScenarioBench, un banc d’essai de la société de sécurité Irregular, à raison de cinq tentatives sur chacun de dix scénarios d’attaque en plusieurs étapes. Sans le programme, indique l’entreprise, chaque tâche a été bloquée dès la première requête. Au niveau Defense Access, 46 essais sur 50 ont été bloqués à un moment ou à un autre ; au niveau Red Team Access, aucun, et 34 tâches sur 50 ont abouti.
Les limites des témoignages
Les utilisateurs parlent d’un durcissement discret autour du 21 octobre. Les sources publiques ne permettent ni de le confirmer ni de l’exclure. La page d’aide sur les bascules de modèle n’a pas été modifiée depuis le 24 septembre, avant les premières plaintes. Celle du programme de vérification, mise à jour le 23 octobre, ne mentionne aucun changement des filtres.
Des refus existaient déjà avant le 21 octobre. Le 19, TechCrunch relevait que certains utilisateurs devaient reformuler leurs demandes parce que Claude ne répondait pas à un simple « pirate mon téléviseur ».
Anthropic écrit aussi qu’elle ajuste ses classifieurs en continu pour réduire les faux positifs, en tenant compte de « signaux de confiance » liés au compte. Le comportement du filtre peut donc évoluer sans nouvelle version du modèle et varier d’un compte à l’autre, ce qui rend fragiles les comparaisons entre utilisateurs.
Le cas de Decrypt, le mieux documenté, touche enfin à l’exploitation d’une faille, proche de la « génération d’exploits » que cite la documentation. Retrouver l’accès complet au téléviseur passait par une faille connue, quand CleanYourTV se passe de cet accès.
Notre analyse
En quelques mois, la rétro-ingénierie assistée par agent est passée d’un travail de spécialistes à un passe-temps grand public, portée par des projets qui cumulent des centaines de milliers d’étoiles sur GitHub. Ce public bute sur une règle inchangée sur le papier depuis le 22 septembre, appliquée par un filtre que l’entreprise présente elle-même comme volontairement large. Anthropic dit ces protections proches de celles de Fable 5.1 ; le 23 octobre, elle estimait que celles de Fable 5 auraient bloqué en conditions réelles les actions de Claude Mythos 5 lors d’un test de cybersécurité.
La frontière documentée passe entre le code source et le binaire. Chercher des failles dans le code source dont on dispose reste dans le périmètre d’Opus 5.5 ; en chercher dans un programme compilé ou un micrologiciel fait partie des catégories qui peuvent basculer. Des usages professionnels courants se situent près de cette frontière : maintenir un logiciel métier dont l’éditeur a disparu, faire dialoguer deux systèmes, réutiliser un matériel abandonné par son fabricant.
En Europe, la directive 2009/24/CE sur la protection des programmes d’ordinateur autorise, sous conditions et sans l’accord du titulaire des droits, la décompilation indispensable à l’interopérabilité d’un programme créé de façon indépendante (article 6). La documentation d’Anthropic ne raisonne pas en ces termes. Elle classe des types de tâches et, en dehors d’un bouton de signalement, ne propose pour un usage défensif légitime bloqué que son programme de vérification, conçu pour les professionnels de la sécurité. Le repli n’offre pas de garantie non plus : Opus 4.8 a ses propres filtres, comme l’a montré le test de Decrypt.
Deux points restent ouverts : un éventuel ajustement des seuils autour du 21 octobre et le poids des « signaux de confiance » liés au compte. Une mise à jour de la page d’aide d’Anthropic ou une déclaration de l’entreprise dira si le filtre a été resserré ou s’il a simplement trouvé un public beaucoup plus large.
Sources
- Pourquoi Claude a changé de modèle dans votre conversation avec Opus 5 ou Opus 5.5, Anthropic (centre d’aide Claude), mis à jour le 24 septembre 2026
- Introducing Claude Opus 5.5, Anthropic, 22 septembre 2026
- Expanding the Cyber Verification Program, Anthropic, 6 octobre 2026
- How I Vibe Coded My Smart TV, And Claude Killed It, Decrypt, 23 octobre 2026
- Claude’s Reverse Engineering Capabilities Used To Recompile Games May Have Been Quietly Nerfed, Kotaku, 24 octobre 2026
- People are using AI to make their smart TVs dumb again, TechCrunch, 19 octobre 2026
- New Update Makes It Way Harder To Churn Out Browser Ports And Recomps, TheGamer, 25 octobre 2026
- Directive 2009/24/CE concernant la protection juridique des programmes d’ordinateur, Parlement européen et Conseil de l’Union européenne, 23 avril 2009
Image d’en-tête : graphique MACCUS, données du centre d’aide Claude d’Anthropic (24 septembre 2026)