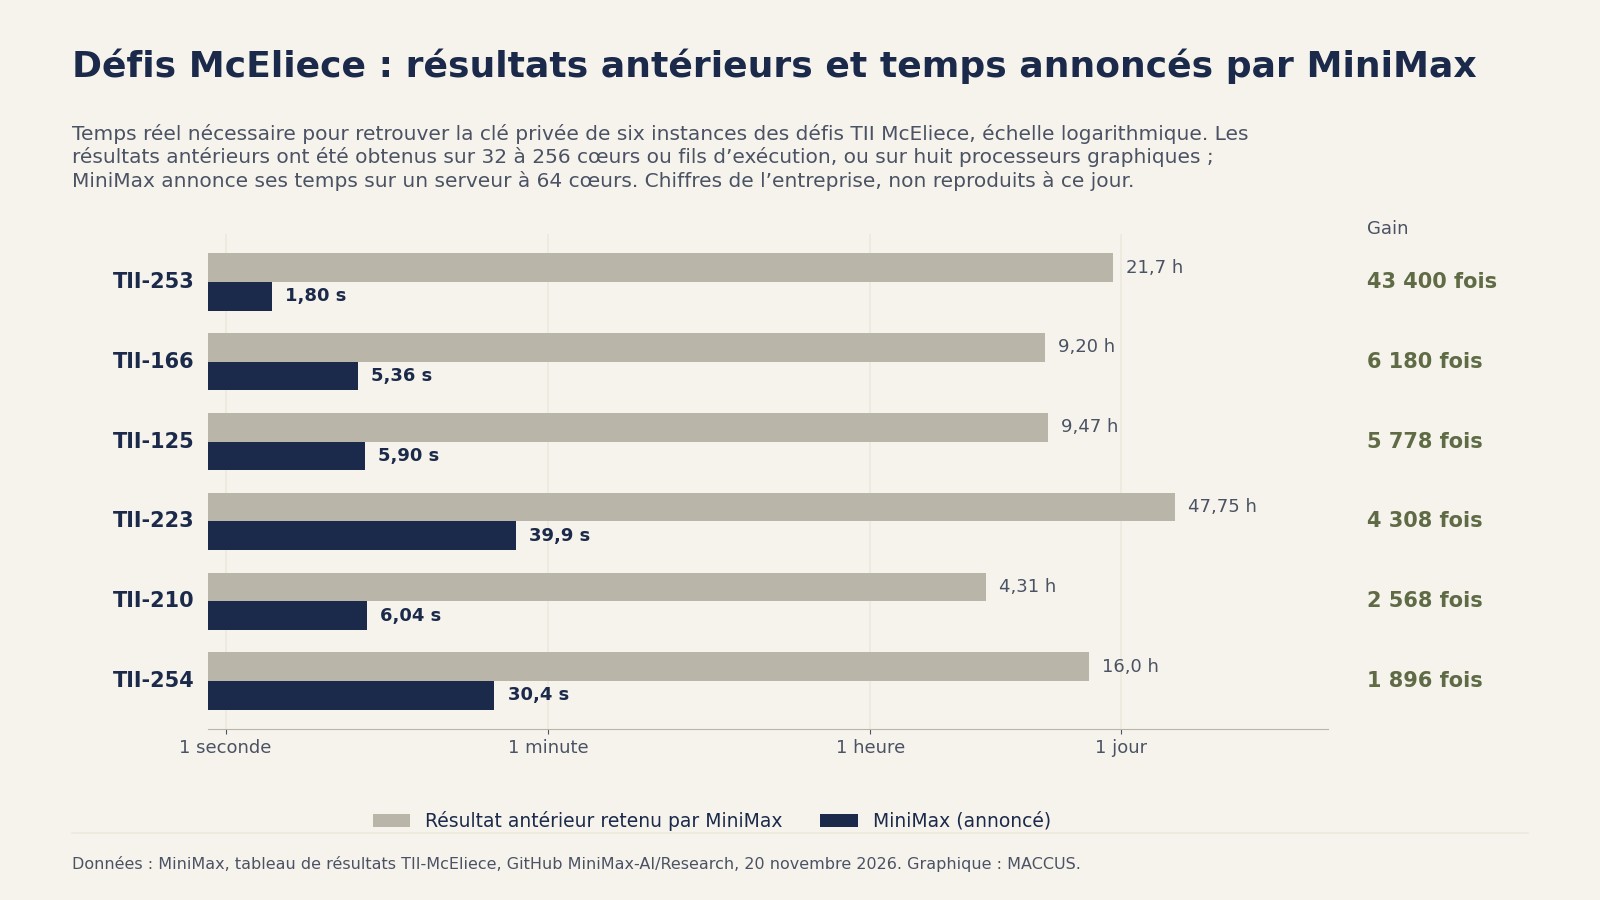
Le 20 novembre 2026, l’entreprise chinoise d’intelligence artificielle MiniMax a affirmé qu’un modèle non rendu public avait résolu 55 défis de cassage de clés restés sans solution publiée. Selon MiniMax, son code retrouve en 1,80 seconde une clé qu’un chercheur d’Anthropic, autre entreprise d’IA, avait été le premier à trouver en août, en 21,7 heures. Le dépôt de code de l’entreprise sur GitHub parle d’un temps divisé par 43 400.
Ce modèle, baptisé MIM (pour MiniMax’s Internal Model), fonctionnait comme un ensemble d’agents autonomes, des programmes qui enchaînent seuls les étapes d’un travail. Il aurait retrouvé 94 clés au total dans cette série de défis et visé aussi d’anciens candidats de concours de cryptographie. Ces chiffres sont ceux de MiniMax : nous n’avons trouvé aucune équipe extérieure qui les ait reproduits.
Quatre mois, du banc d’essai aux records
La cryptanalyse cherche des failles dans les schémas cryptographiques, c’est-à-dire les méthodes de chiffrement ou de signature. Elle se prête bien à l’évaluation des IA : une attaque retrouve le secret visé ou échoue. Selon le billet de MiniMax, cela ne laisse « aucune place à l’hallucination », c’est-à-dire aux réponses inventées.
Le 20 juillet, huit chercheurs, dont Nicholas Carlini et Florian Tramèr, ont publié CryptanalysisBench, un banc d’essai de 191 exercices. La plupart viennent de quatre concours du NIST, l’agence américaine des normes. Cinq modèles d’IA de pointe y ont cassé de 65 % à 86 % des schémas dont une attaque était déjà connue. Ils ont aussi cassé, dans leur version complète, de 6 à 12 schémas sans attaque pratique connue.
Les auteurs du banc d’essai y voient un premier aperçu d’un domaine qui avance vite et pourrait bientôt égaler, voire dépasser par endroits, les meilleurs travaux publiés.
Le 28 juillet, Anthropic a annoncé que son modèle Claude Mythos Preview, avec l’aide d’un chercheur, avait amélioré la meilleure attaque connue contre HAWK, un schéma de signature numérique. HAWK avait atteint le troisième tour d’une sélection du NIST de signatures résistant aux ordinateurs quantiques. Le travail a pris environ 60 heures et coûté environ 100 000 dollars d’utilisation du modèle. Pour HAWK-256, la plus petite version, le calcul moyen pour retrouver une clé est passé de 2⁶⁴ à 2³⁸ opérations, environ 67 millions de fois moins.
L’article qui détaille l’attaque, signé par Zygimantas Straznickas et Stephen A. Weis, d’Anthropic, retrouve une clé HAWK-256 de bout en bout en quelques heures sur un seul serveur. Le 29 juillet, les concepteurs de HAWK l’ont retiré de la sélection. « Hawk is insecure and should not be used » (Hawk n’est pas sûr et ne doit pas être utilisé), indique désormais leur site.
Les records sont ensuite tombés dans les défis TII McEliece, une série publique de clés à casser. Le 19 août, Stephen A. Weis a retrouvé la clé du défi 253, un code qu’il qualifie de « taille jouet » et que personne n’avait résolu. Le 8 septembre, Markku-Juhani Saarinen, de l’université de Tampere, a résolu le défi 254, d’après son dépôt de résultats.
Dans les logiciels courants aussi, OpenAI, l’éditeur de ChatGPT, a affirmé le 4 novembre qu’un modèle non publié avait trouvé 948 failles dans le noyau Linux. La recherche de failles assistée par IA a contribué à porter le nombre de failles logicielles publiées en 2026 au-delà de 100 000.
Défis McEliece : 55 clés trouvées pour la première fois
McEliece est une méthode de chiffrement de 1978 fondée sur les codes correcteurs d’erreurs, des outils mathématiques qui réparent les erreurs de transmission. Sa version moderne, Classic McEliece, a été finaliste de la sélection post-quantique du NIST, qui vise des méthodes résistant aux ordinateurs quantiques.
Le Technology Innovation Institute (TII) organise des défis publics sur le même type de code, en plus petit. Chaque défi fournit une clé publique, qui sert à chiffrer et peut circuler librement. Le résoudre, c’est retrouver la clé privée correspondante, normalement secrète.
Sur les 206 défis de récupération de clés, les 36 plus faciles ont été résolus pendant la compétition initiale. Sur les 170 plus difficiles, 41 avaient déjà été résolus dans huit articles et dépôts publics, selon l’article de MiniMax.
MiniMax dit que sa méthode a retrouvé 94 clés : 55 premières solutions et 39 défis déjà résolus, refaits plus vite. Les 94 clés auraient toutes passé le programme de vérification officiel du TII, écrit pour le logiciel de calcul SageMath. Si c’est exact, 96 des 170 défis difficiles ont désormais une solution publiée.
Le plus coûteux, le défi 250, a tourné 9,2 heures sur une grappe de serveurs. Il a consommé 66 722 heures-cœurs, soit plus de sept ans de calcul pour un seul cœur de processeur.
Les gains de vitesse comparent un seul serveur de MiniMax à 64 cœurs avec les records précédents. Pour le défi 253, Stephen A. Weis avait calculé pendant 21,7 heures sur 32 fils d’exécution, des calculs menés en parallèle. L’article de MiniMax cite un essai antérieur plus rapide sur ce défi, mené par Kirill Vedenev en 14 heures sur un processeur graphique, une puce conçue à l’origine pour l’affichage. Face à cet essai, le gain serait de 28 000 fois.
Selon MiniMax, deux records d’un article présenté à la conférence de cryptographie CRYPTO 2026, 9,20 et 9,47 heures sur 72 cœurs, tombent à 5,36 et 5,90 secondes. Le défi 254, que Markku-Juhani Saarinen avait résolu en 16 heures sur huit processeurs graphiques au plus, passerait à 30,4 secondes sur des processeurs ordinaires.
Ces résultats ne s’appliquent pas au vrai système. Selon l’article de MiniMax, Classic McEliece, à ses tailles normalisées, se situe « très loin » de ce que cette attaque peut atteindre. Stephen A. Weis est plus direct à propos de sa version améliorée d’une attaque contre le schéma complet : rien de tout cela n’est « près d’être réalisable en pratique ».
Sur HAWK, 690 fois moins de calcul selon MiniMax
Le travail de MiniMax prolonge l’attaque d’Anthropic contre HAWK, qu’il cite. D’après les notes de MiniMax sur HAWK, la démonstration d’Anthropic retrouvait une clé HAWK-256 en 3 heures 42 minutes sur un serveur à 96 cœurs. MiniMax dit en retrouver une équivalente en 30,9 minutes sur un seul cœur, soit environ 690 fois moins de calcul.
Chaque bit de sécurité en moins divise par deux le travail estimé pour casser un schéma. MiniMax affirme avoir retiré de 9,3 à 23,7 bits, selon la taille, aux estimations de sécurité des trois versions de HAWK. HAWK ayant été retiré en juillet, ce résultat ne modifie aucun projet de déploiement.
D’anciens candidats de concours et des schémas publiés
Le reste de la publication vise des schémas sans attaque pratique connue, à commencer par deux fonctions de hachage proposées au concours SHA-3 du NIST. Une fonction de hachage résume un message en une courte empreinte, censée lui être propre. MiniMax dit que MIM a trouvé les premières collisions pratiques, deux messages de même empreinte, pour Waterfall-256, et des collisions sur la version complète de Blender-256. Chaque calcul a pris quelques secondes au plus sur un seul cœur.
Sur LOCKER, un candidat post-quantique, l’entreprise dit que le modèle a réduit la matrice de l’attaque, son tableau de nombres, de 42 pétaoctets à 58 mégaoctets. Il aurait ensuite retrouvé en 2 secondes le secret partagé, la clé commune que le schéma établit entre deux correspondants.
L’entreprise signale aussi plus d’une dizaine de bogues inédits dans le code officiel de ces candidats. Dans le schéma de signature DRS, une erreur d’un caractère, un « && » écrit « & », a permis au modèle de contrefaire des signatures avec la seule clé publique.
Trois cibles viennent de travaux relus par des pairs. COLM est l’un des lauréats du concours CAESAR, consacré au chiffrement authentifié, un chiffrement qui garantit aussi que le message n’a pas été modifié. Il avait été « sélectionné après cinq ans d’examen public ». MiniMax dit avoir produit un message chiffré falsifié mais valide, avec seulement deux demandes de chiffrement.
Selon l’entreprise, le modèle a retrouvé en 0,06 seconde la clé secrète complète de SBC-VOLE à partir d’une seule signature connue. Ce schéma de signature avait été présenté à la conférence ASIACRYPT 2025.
ARADI est un algorithme de chiffrement publié en 2024 par l’agence de renseignement américaine NSA. Le modèle y aurait porté de 5 à 8 tours la récupération pratique de la clé. Un tour est une étape de brouillage que l’algorithme répète plusieurs fois.
Les limites de l’annonce
Tous ces résultats sont déclarés par l’entreprise elle-même. Son dépôt de code prévient que les manuscrits peuvent encore contenir des erreurs mineures ou des coquilles et ne sont pas encore des articles scientifiques aboutis. Selon l’article sur McEliece, les agents autonomes ont d’abord produit les résultats, puis l’équipe en a validé les principales affirmations techniques.
Le site d’information Pandaily, spécialisé dans la technologie chinoise, a écrit le 21 novembre qu’il s’agit des « conclusions de l’émetteur ». Selon lui, ces chiffres ne prouvent pas que des clés aient été prises à 94 services en ligne. Pandaily n’a pas reproduit les attaques et souligne que les comparaisons de vitesse dépendent du matériel et des méthodes de référence choisis.
MiniMax écrit que ces travaux n’affectent pas les normes cryptographiques déployées. Ses cibles sont d’anciens candidats, des schémas universitaires et des clés de défi bien plus petites que celles des systèmes réels. Le modèle reste privé, à la différence de modèles publics de MiniMax comme M3.1 Flash, lancé en octobre. L’entreprise dit qu’elle ouvrira l’accès aux chercheurs et développeurs qualifiés qui en font la demande.
Notre analyse
En cryptanalyse, un record peut désormais tomber en quelques mois : selon MiniMax, les records McEliece d’août et de septembre n’ont tenu que jusqu’au 20 novembre. Plus tôt ce mois-ci, des agents de Google DeepMind, le laboratoire d’IA de Google, ont refait une attaque contre RSA 1024 bits en moins de quatre jours. RSA est une méthode de chiffrement à clé publique très répandue. L’équipe qui avait mené cette attaque la première y avait passé environ cinq mois.
Pour MiniMax, le goulot d’étranglement passe de la découverte des attaques à leur vérification et à leur évaluation. Une clé de défi retrouvée se contrôle avec un simple programme. Savoir si une nouvelle méthode affaiblit un vrai schéma demande toujours l’avis de cryptographes humains.
Des chercheurs extérieurs peuvent relancer le code publié et tester les 55 clés avec le programme de vérification du TII. MiniMax dit avoir prévenu à l’avance les auteurs des schémas visés. Nous n’avons trouvé aucune réponse publiée de leur part pour l’instant. Selon le dépôt de Markku-Juhani Saarinen, le défi 255, le plus élevé de la série d’origine, reste sans solution, et les résultats de MiniMax s’arrêtent au défi 254.
Sources
- Practical cryptanalysis with MiniMax’s latest Internal Model, MiniMax, 20 novembre 2026
- Primal-Shortened ISD Key Recovery on Binary Goppa Codes, MiniMax (GitHub), 20 novembre 2026
- CryptanalysisBench: Can LLMs do Cryptanalysis?, arXiv (Fluri, Shafran, Carlini et al.), 20 juillet 2026
- Discovering cryptographic weaknesses with Claude, Anthropic, 28 juillet 2026
- HAWK-n Key Recovery Reduces to SVP in Dimension n/2 + 1, IACR ePrint (Straznickas et Weis), 6 août 2026
- Hawk: a signature scheme inspired by the Lattice Isomorphism Problem, équipe Hawk, 29 juillet 2026
- Improving GIJS Key Recovery for Classic McEliece, IACR ePrint (Weis), 11 septembre 2026
- MiniMax Reports Cryptanalysis Results From an Unreleased Internal Model, Pandaily, 21 novembre 2026