
Depuis le 2 février 2025, toute entreprise qui utilise un outil d’IA dans son activité doit prendre des mesures pour développer la maîtrise de l’IA de son équipe. C’est l’article 4 du règlement européen sur l’IA, réécrit en juillet 2026. La Commission européenne précise qu’aucun certificat n’est nécessaire : un registre interne des formations et des autres actions permet de les consigner.
Cette page vous donne ce registre en modèle Word gratuit, en trois parties (inventaire des outils, actions, feuille de présence), et une trame de session de 45 minutes avec trois exercices, prête à copier. Les textes cités ont été vérifiés le 10 octobre 2026 sur EUR-Lex, le site de la Commission européenne, celui de la CNIL et les sites officiels du droit du travail français et belge.
Accès direct : le modèle de registre ou la trame de session.
L’article 4 de l’AI Act depuis juillet 2026
Le texte en vigueur
Le règlement (UE) 2026/1744 du 8 juillet 2026, publié au Journal officiel le 24 juillet et entré en vigueur le 27 juillet 2026, a remplacé l’article 4 du règlement (UE) 2024/1689, dit AI Act. Son premier paragraphe dit désormais : « Les fournisseurs et les déployeurs de systèmes d’IA prennent des mesures pour favoriser le développement de la maîtrise de l’IA par leur personnel et les autres personnes s’occupant du fonctionnement et de l’utilisation des systèmes d’IA pour leur compte ».
Le texte ajoute que ces mesures tiennent compte des connaissances techniques, de l’expérience, de l’éducation et de la formation des personnes, ainsi que du contexte d’utilisation. Il se termine par une phrase nouvelle : cette obligation « ne contraint pas les fournisseurs ou les déployeurs à garantir un niveau spécifique de maîtrise de l’IA par un individu ».
L’ancienne version exigeait un « niveau suffisant » de maîtrise de l’IA. Le considérant 8 du règlement de juillet 2026 explique le changement : imposer ce niveau créait « une charge de mise en conformité supplémentaire, en particulier pour les petites entreprises ». L’obligation de prendre des mesures reste entière. Le deuxième paragraphe demande à la Commission et aux États membres d’aider les entreprises, en particulier les PME, et à la Commission de publier des exemples pratiques sur la plateforme d’information unique prévue par le règlement.
La « maîtrise de l’IA » a une définition légale (article 3, point 56, inchangé) : les compétences, les connaissances et la compréhension qui permettent de déployer des systèmes d’IA « en toute connaissance de cause », et de prendre conscience des possibilités, des risques et des préjudices potentiels de l’IA.
Les entreprises et les personnes concernées
Le règlement appelle « déployeur » toute personne ou organisation qui utilise un système d’IA sous sa propre autorité, sauf pour une activité personnelle et non professionnelle. Une boulangerie dont la gérante rédige ses publications avec un assistant conversationnel est un déployeur, au même titre qu’un cabinet comptable qui fait résumer des contrats.
La foire aux questions de la Commission européenne sur la maîtrise de l’IA (en anglais), mise à jour le 27 juillet 2026, répond à la question que se posent la plupart des PME. Une entreprise dont les salariés utilisent ChatGPT pour rédiger des textes publicitaires ou pour traduire est concernée : ces salariés devraient être informés des risques propres à ces outils, par exemple les hallucinations.
Les « autres personnes » du texte ne sont pas des salariés. La Commission cite un prestataire, un sous-traitant ou même un client, dès lors qu’il utilise l’IA dans le cadre de votre organisation. Le registre prévoit donc une colonne « statut » pour les intérimaires, stagiaires et indépendants.
Le contrôle et les sanctions
Le contrôle de l’article 4 revient aux autorités nationales de surveillance du marché, qui l’exercent depuis début août 2026 selon la FAQ ; le Bureau européen de l’IA n’en est pas chargé. Les sanctions éventuelles relèvent des lois nationales et doivent rester proportionnées au cas.
La Commission ajoute une précision utile pour décider de tenir un registre. Une sanction serait plus probable s’il est prouvé qu’un incident vient d’un manque de formation et d’accompagnement des personnes. Le jour où une erreur produite par une IA part chez un client, un registre tenu à jour montre ce que l’entreprise avait fait avant.
Un registre interne, sans certificat
À la question de savoir comment documenter les actions prises pour respecter l’article 4, et s’il faut des certificats, la Commission répond en deux phrases : aucun certificat n’est nécessaire, et les organisations peuvent tenir un registre interne des formations et des autres actions d’accompagnement. Dans une autre réponse, elle précise qu’aucune structure de gouvernance n’est imposée, ni responsable IA, ni comité.
Méfiez-vous donc d’une offre qui présente une certification ou un organisme agréé comme obligatoire au titre de l’article 4. La FAQ dit aussi que l’article 4 n’oblige pas à mesurer le niveau de connaissance des salariés : un test noté n’est pas requis.
Les autres actions peuvent être la remise de la charte d’utilisation de l’IA, la diffusion de prompts types, un point d’équipe après une erreur ou l’information d’un prestataire sur vos règles : notez-les au registre. La Commission met une limite : dans bien des cas, se contenter des notices d’utilisation des outils, ou demander au personnel de les lire, risque d’être inefficace.
Sur un forum anglophone consacré à l’IA, des praticiens conseillent aux petites structures de relier chaque usage de l’IA à ses risques, aux personnes qui l’utilisent et aux mesures prises. Une courte vidéo générique vue une fois y est qualifiée de théâtre de conformité. Le registre de cette page suit cette logique.
Les quatre questions de la Commission
La FAQ liste les étapes minimales d’un programme de maîtrise de l’IA. Pour une PME, elles tiennent en quatre questions.
La première porte sur la compréhension générale de l’IA dans l’équipe : son fonctionnement, les outils utilisés dans l’entreprise, leurs possibilités et leurs dangers. La deuxième sur le rôle de l’entreprise : développe-t-elle des systèmes d’IA ou utilise-t-elle ceux d’un autre éditeur ? La plupart des PME sont dans le second cas.
La troisième vise les risques des outils utilisés et ce que doivent savoir les personnes qui s’en servent pour les éviter. La quatrième demande si les actions sont adaptées aux connaissances de chacun, au secteur et aux personnes sur lesquelles l’outil est utilisé. La Commission admet des niveaux de formation différents selon les profils, et n’impose aucune exigence propre à un secteur.
La partie 1 du registre répond aux questions 2 et 3, la partie 2 aux questions 1 et 4. La Commission tient aussi un répertoire de pratiques de maîtrise de l’IA (en anglais), qui décrit plus de 40 initiatives d’entreprises et d’organismes publics. Le reproduire ne donne pas automatiquement, à ce jour, de présomption de conformité.
Le modèle de registre à télécharger
Le modèle, au format A4, compte une page de mode d’emploi, trois tableaux en format paysage et la trame de session en annexe. Les lignes grisées sont des exemples à remplacer. Les passages entre crochets sont à compléter.
Télécharger le modèle de registre de formation IA (Word, .docx). Format Word (.docx), version du 10 octobre 2026.
Ce modèle est un point de départ. Il ne remplace pas l’avis d’un avocat ou d’un conseil en droit social, en particulier si vous utilisez un système à haut risque.
Vous préférez un tableur ? Copiez les en-têtes ci-dessous : chaque ligne commence par le nom d’une partie du registre, suivi de ses colonnes séparées par des tabulations. Collez chaque ligne dans la première ligne d’un onglet distinct.
Inventaire des outils	Outil et offre	Usages dans l'entreprise	Rôle de l'entreprise	Utilisateurs	Risques à connaître	Niveau de données autorisé	Ajouté le / revu le
Registre des actions	N°	Date	Type d'action	Durée	Animée par ou source	Public (profil, niveau)	Outils concernés	Contenu et risques abordés	Supports remis	Suivi prévu
Feuille de présence	Nom et prénom	Fonction	Statut	Présent ou document reçu	Date	Signature ou accusé de réception
Partie 1, l’inventaire des outils
On ne forme pas à un outil dont on ignore l’existence. L’inventaire liste chaque outil d’IA utilisé dans l’entreprise, avec l’offre souscrite, les usages, les utilisateurs, les risques à connaître et le niveau de données autorisé par votre charte. Une ligne de l’exemple vise l’IA intégrée à un logiciel déjà installé, comme le résumé automatique d’une messagerie : ces fonctions comptent aussi. Pour la colonne des risques, notre tableau des réglages de confidentialité de l’IA indique, outil par outil, si vos échanges servent à entraîner les modèles.
La colonne « rôle de l’entreprise » répond à la deuxième question de la Commission. Si vous développez vous-même un outil d’IA et le proposez à vos clients sous votre nom, vous êtes aussi fournisseur, et l’article 4 vous vise à ce titre.
Partie 2, une ligne par action
Chaque action reçoit un numéro, une date, un type, une durée, le nom de la personne qui l’anime ou la source utilisée, le public, les outils concernés, le contenu abordé, les supports remis et le suivi prévu. La colonne « public » sert à montrer que vous avez tenu compte des connaissances de chacun, comme le demande le texte : « débutants », « service comptable », « développeurs » suffisent.
La colonne « contenu et risques abordés » compte le plus. « Sensibilisation IA » reste vague. « Hallucinations, vérification des sources, niveaux de données de la charte, relecture avant envoi » montre que la séance portait sur les risques réels de vos outils.
Partie 3, la feuille de présence
Une feuille par action, avec le nom, la fonction, le statut et la signature de chaque personne. Pour un module en ligne, joignez l’export des personnes qui l’ont terminé. Pour une consigne écrite ou une nouvelle version de la charte, gardez l’accusé de lecture, par courriel ou par signature.
Les données personnelles du registre
Le registre contient les noms et les fonctions de vos salariés : c’est un traitement de données personnelles. L’article 5 du RGPD demande de limiter ces données à ce qui est nécessaire (minimisation) et de ne pas les garder plus longtemps que nécessaire. Le modèle n’a donc pas de colonne pour une note ou un résultat de test, que l’article 4 n’exige pas. Fixez une durée de conservation et les personnes qui y ont accès, et écrivez-les en tête du registre.
La session de 45 minutes, prête à animer
La trame suit les recommandations de la CNIL sur la formation des utilisateurs d’IA générative, publiées le 18 juillet 2024. La CNIL conseille de familiariser chacun avec le fonctionnement et les limites de ces outils, avec la manière dont les réponses sont produites, les éventuels transferts de données et les usages autorisés ou interdits. Elle cite en exemple des « formations obligatoires préalables à l’utilisation de ces systèmes », imposées par l’organisme à ses utilisateurs.
La séance demande un écran, l’outil autorisé ouvert avec un compte professionnel et votre charte d’utilisation de l’IA. Si vous n’en avez pas encore, le modèle de charte et son générateur en cinq questions sont sur notre page dédiée : l’exercice 2 s’appuie sur ses trois niveaux de données.
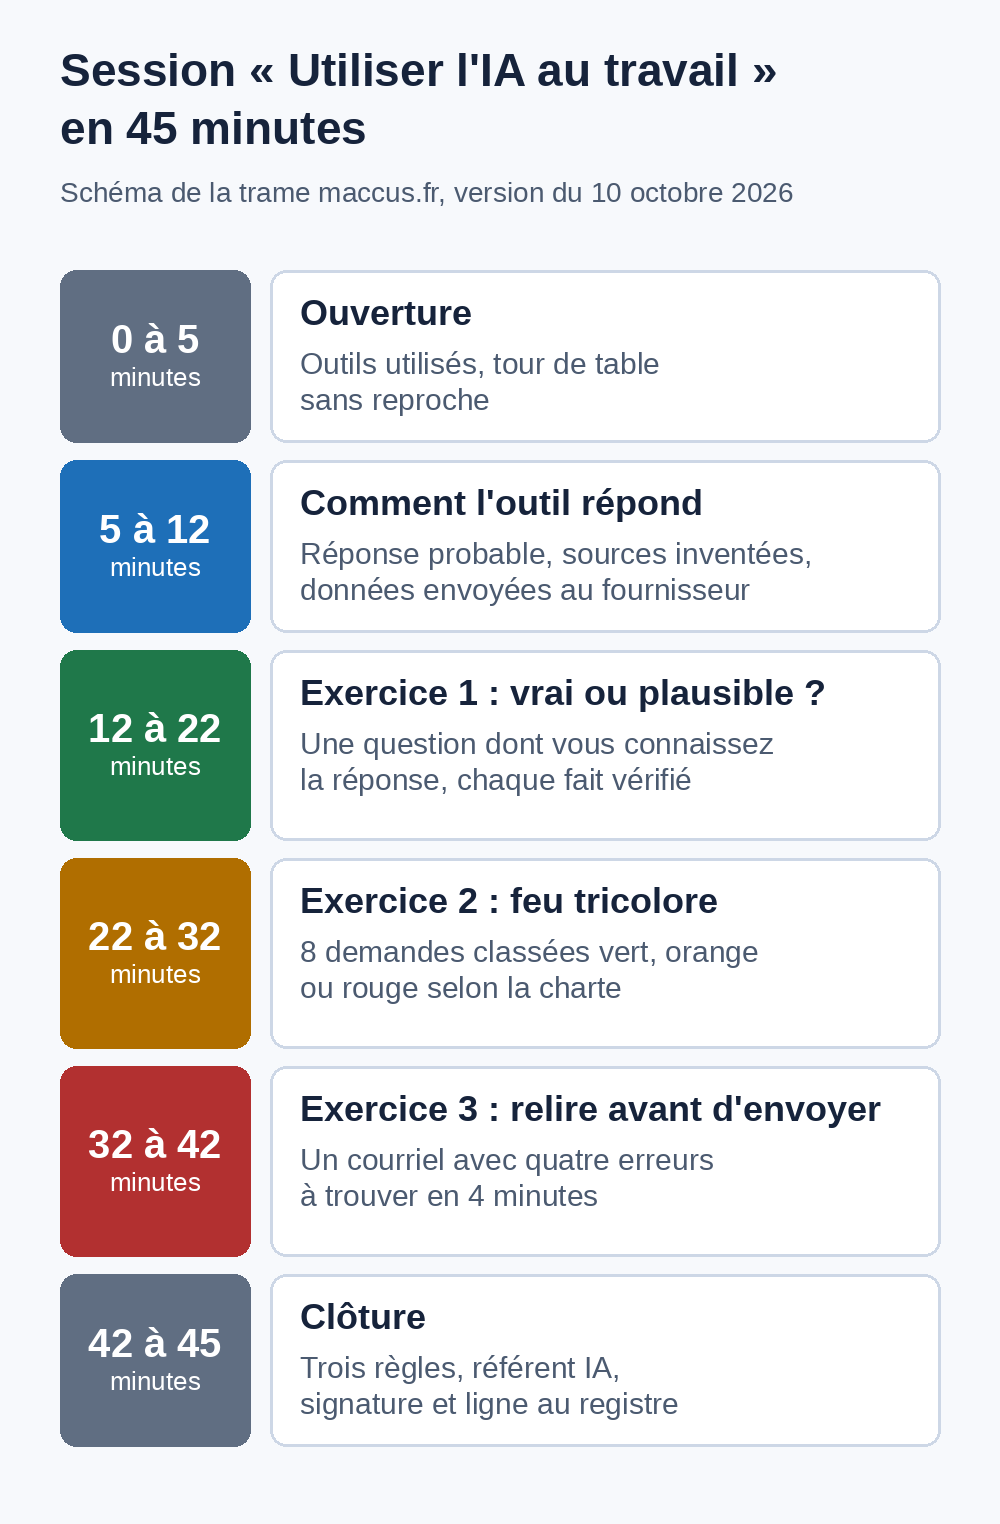
SESSION « UTILISER L'IA AU TRAVAIL » : TRAME DE 45 MINUTES
Modèle maccus.fr, version du 10 octobre 2026. Ce modèle est un point de départ à adapter à votre entreprise ; il ne remplace pas un avis juridique.

Public : [équipe ou service], de 4 à 12 personnes. Animation : [référent IA].
Matériel : un écran, l'outil d'IA autorisé ouvert avec un compte professionnel, la charte IA de l'entreprise, les 8 demandes de l'exercice 2, le courriel de l'exercice 3, la feuille de présence.
Objectif : à la fin, chacun sait où l'outil se trompe, quelles données il peut y saisir et ce qu'il relit avant d'envoyer.

Minutes 0 à 5. Ouverture
- L'entreprise utilise [outils] pour [usages]. Le règlement européen sur l'IA lui demande de prendre des mesures pour développer la maîtrise de l'IA de son équipe. Cette session en fait partie et sera notée au registre.
- Tour de table, sans reproche : qui utilise quel outil, pour quelles tâches, avec quel compte.

Minutes 5 à 12. Comment l'outil produit ses réponses
- Un modèle génératif n'est pas une base de connaissances. Il produit la réponse la plus probable compte tenu de ses données d'entraînement. Il peut donc écrire une réponse fausse qui paraît juste, en particulier sur des faits récents ou rares.
- Il peut citer une source qui n'existe pas, ou une source réelle qui ne dit pas ce qu'il affirme.
- Avec un outil en ligne, ce que vous saisissez part chez le fournisseur. Selon l'offre, la conversation peut être conservée ou réutilisée : c'est la raison des niveaux de données de la charte.
- Un usage excessif de l'outil fait perdre l'habitude de vérifier. La CNIL parle de biais d'automatisation : relisez toujours.

Minutes 12 à 22. Exercice 1 : vrai ou plausible ?
- Par deux. Chaque binôme pose à l'outil autorisé une question de son métier dont il connaît la réponse exacte : un article de loi précis, une norme, la date d'un événement de votre secteur, le prix public d'un produit que vous vendez. Ajoutez : « Donne-moi tes sources. »
- Vérifiez chaque chiffre, date, nom et référence sur la source d'origine.
- Mise en commun : combien d'erreurs ? Les sources citées existent-elles et disent-elles bien cela ? Si tout est juste, demandez au groupe comment il l'aurait vérifié sans connaître la réponse.
- Règle retenue : un chiffre, une date, une citation ou une référence juridique se vérifie sur sa source avant tout usage.

Minutes 22 à 32. Exercice 2 : le feu tricolore des données
Pour chaque demande, le groupe choisit : vert (niveau 1, autorisé dans tous les outils de la charte), orange (niveau 2, outil professionnel seulement, avec les seules données utiles) ou rouge (niveau 3, interdit sauf autorisation écrite du référent IA). Réécrivez ensuite une demande rouge pour la rendre acceptable.
1. « Corrige les fautes de ce texte déjà publié sur notre site. »
2. « Résume ce compte rendu de réunion interne, qui ne cite aucun client. »
3. « Rédige une réponse à M. Martin, qui se plaint d'un retard de livraison sur sa commande n° 4471. »
4. « Voici l'arrêt de travail de Julie : aide-moi à écrire le courriel pour le service paie. »
5. « Analyse ce fichier de nos 3 000 clients avec leurs adresses et leur chiffre d'affaires. »
6. « Traduis en néerlandais notre fiche produit publique. »
7. « Voici le mot de passe de notre banque en ligne : explique-moi comment faire un virement groupé. »
8. « Compare ces deux CV et dis-moi qui embaucher. »
Corrigé pour l'animateur, selon le modèle de charte IA de maccus.fr (adaptez-le à votre charte) : 1 vert. 2 orange, document interne. 3 orange, dans un outil professionnel, avec le seul nom et le numéro de commande. 4 rouge, donnée de santé. 5 rouge, fichier clients complet et secret d'affaires. 6 vert. 7 rouge, mot de passe. 8 rouge, données de candidats ; la charte interdit aussi de fonder une décision de recrutement sur le seul résultat d'une IA.
Réécriture possible de la demande 4 : « Aide-moi à écrire un courriel neutre au service paie pour signaler l'absence d'une salariée du [date] au [date] ; le justificatif est transmis à part. »

Minutes 32 à 42. Exercice 3 : relire avant d'envoyer
Demande faite à l'outil (cas fictif) : « Réponds au client Dupuis, qui demande quand son devis sera prêt. Devis n° 2026-118, prix convenu 1 450 euros HT. » Voici la réponse produite, imprimée ou projetée. Chacun cherche seul les problèmes pendant 4 minutes, puis mise en commun.
    Bonjour Monsieur Dupuis,
    Merci pour votre message. Votre devis n° 2026-181 sera prêt le lundi 15 octobre. Comme convenu, le montant s'élève à 1 540 euros TTC, installation offerte.
    Je reste à votre disposition pour toute question.
    Bien cordialement,
    [Prénom Nom]
Corrigé pour l'animateur, quatre problèmes : le numéro de devis est inversé (2026-181 au lieu de 2026-118) ; le montant est faux et passe de HT à TTC (1 540 au lieu de 1 450 euros HT) ; « installation offerte » est une promesse commerciale que personne n'a faite ; la date est inventée et le 15 octobre 2026 tombe un jeudi. Celui qui envoie ce courriel en répond, comme s'il l'avait écrit seul.

Minutes 42 à 45. Clôture
- Les trois règles : vérifier chaque fait sur sa source ; ne saisir que les données autorisées par la charte ; relire et assumer tout ce qui part à l'extérieur.
- Une question, une erreur envoyée, une donnée saisie par erreur : prévenez [référent IA] le jour même.
- Signature de la feuille de présence. L'animateur remplit la ligne du registre : date, durée, public, outils, contenus, supports remis.

Ligne type à reporter au registre
Session interne de 45 minutes, [nombre] participants, outils [noms]. Contenus : fonctionnement et limites des outils, vérification des faits et des sources, niveaux de données de la charte, relecture avant envoi. Supports remis : charte IA v[ ], fiche de prompts types. Suivi : point d'équipe le [date].
Exercice 1, vrai ou plausible
La CNIL le rappelle : un modèle génératif n'est pas une base de connaissances. Il produit le résultat le plus probable compte tenu de ses données d'entraînement, et ce résultat peut être inexact tout en paraissant plausible, en particulier sur des faits postérieurs à son développement.
L'exercice rend ce risque concret avec une question dont le binôme connaît déjà la réponse. Si l'outil se trompe ou cite une source inexistante, l'équipe le voit de ses propres yeux. S'il répond juste, la discussion porte sur la vérification : comment l'auriez-vous su sans connaître la réponse ? Dans les deux cas, la règle retenue est la même.
Exercice 2, le feu tricolore des données
Les huit demandes couvrent les cas que l'on rencontre dans une PME : texte public, document interne, réclamation d'un client, arrêt de travail, fichier clients complet, mot de passe, candidatures. Le corrigé suit le modèle de charte de maccus.fr. Si votre charte classe autrement certaines données, corrigez-le avant la séance.
La réécriture d'une demande rouge est le moment le plus utile. Elle montre qu'on peut souvent obtenir l'aide de l'outil sans lui confier la donnée sensible : le courriel au service paie s'écrit très bien sans l'arrêt de travail.
Exercice 3, relire avant d'envoyer
Le courriel contient quatre erreurs : un numéro de devis aux chiffres inversés, un montant faux passé du hors taxe au toutes taxes comprises, une promesse commerciale inventée et une date inventée dont le jour de la semaine est faux. Ce type d'erreur échappe facilement à une relecture rapide.
La CNIL alerte sur le « biais d'automatisation », un « risque de perte de confiance ou de compétence » lié à une utilisation excessive de l'outil. Elle recommande de ne jamais reproduire telles quelles ses productions. La phrase de clôture de l'exercice fixe la responsabilité : la personne qui envoie le courriel en répond comme si elle l'avait écrit seule. La même règle vaut pour une réponse à un avis client préparée avec l'IA : notre kit avis Google en donne des modèles à adapter.
Adapter la séance aux profils
Pour un nouvel arrivant, la même trame se fait en tête-à-tête : gardez les trois exercices et raccourcissez l'ouverture. Pour un prestataire, prévoyez un échange court sur la charte et les niveaux de données ; la Commission précise que le besoin d'une clause contractuelle dépend du type d'outil et du risque.
Les personnes diplômées ou expérimentées en développement d'IA sont normalement considérées comme compétentes selon la Commission, selon l'outil et leur qualification, à condition de vérifier qu'elles connaissent vos outils, vos règles et les aspects juridiques. Pour elles, remplacez l'exercice 1 par une revue des règles de données et des contrats fournisseurs.
Un système d'IA à haut risque, par exemple un outil de tri de candidatures, demande davantage. L'article 26 de l'AI Act impose de confier le contrôle humain de ces systèmes à des personnes qui disposent « des compétences, de la formation et de l'autorité nécessaires ». Depuis le règlement de juillet 2026, ces obligations s'appliquent à partir du 2 décembre 2027 pour les systèmes de l'annexe III. Une session de 45 minutes ne remplace pas la formation spécifique à un tel outil.
Formation et droit du travail en France et en Belgique
L'AI Act ne remplace pas le droit du travail, qui encadre déjà la formation.
En France, l'article L6321-1 du code du travail (texte consulté le 10 octobre 2026 sur le Code du travail numérique) dispose que l'employeur « assure l'adaptation des salariés à leur poste de travail » et veille au maintien de leur capacité à occuper un emploi, « au regard notamment de l'évolution des emplois, des technologies et des organisations ». L'arrivée d'outils d'IA dans un poste entre dans ce cadre. Les actions correspondantes figurent, le cas échéant, dans le plan de développement des compétences : rangez le registre IA avec vos autres justificatifs de formation.
En Belgique, la loi du 3 octobre 2022 accorde à chaque travailleur à temps plein un droit individuel à la formation de cinq jours par an depuis 2024, en moyenne sur une période de cinq ans, selon le SPF Emploi. Les employeurs de 10 à moins de 20 travailleurs relèvent d'un régime dérogatoire d'un jour, et ceux de moins de 10 travailleurs sont exclus. Les formations informelles, en relation directe avec le travail, sont prises en compte : une session interne sur les outils d'IA peut entrer dans ce décompte.
Depuis le 1er janvier 2026 et la fin du Federal Learning Account, il n'existe plus d'obligation légale d'enregistrer les formations suivies, sauf disposition d'une convention collective sectorielle. Un travailleur peut toutefois toujours demander le solde de son crédit de formation : le registre vous aide à lui répondre.
Le registre au fil de l'année
Un registre rempli une fois, puis oublié, ne documente que l'année de son ouverture. Ajoutez une ligne à l'inventaire à chaque nouvel outil ou nouvel usage, et une ligne d'action à chaque arrivée, à chaque nouvelle version de la charte et après chaque incident. Une révision tous les six mois, alignée sur celle de la liste des outils de la charte, convient à une petite équipe.
La CNIL recommande de recueillir régulièrement l'avis des utilisateurs pendant les premiers mois d'utilisation, et de désigner un point de contact pour remonter les problèmes. Notez ces retours dans la colonne « suivi prévu » : ils donnent le sujet de la séance suivante.
Si vous préférez une formation externe, la Commission cite les pôles européens d'innovation numérique (EDIH) : plus de 200 guichets en Europe, dont neuf sur dix proposent des services liés à l'IA, formations comprises. Ils peuvent aussi servir de premier point d'information sur l'AI Act. Leur liste figure dans le catalogue des EDIH (en anglais). Une formation externe se note au registre comme les autres, avec l'attestation remise par l'organisme si vous en avez une.
Pour aller plus loin dans le choix des tâches à confier à l'IA, notre guide des usages de l'IA par métier donne des exemples concrets, et la page sur l'IA locale en entreprise montre comment traiter certaines données sans les envoyer à un fournisseur.
Questions fréquentes
Une formation à l'IA est-elle obligatoire ?
L'article 4 impose de prendre des mesures, sans fixer leur forme. La Commission indique qu'aucune exigence stricte ni formation obligatoire n'est imposée et que tout dépend du contexte, des outils et des personnes. Elle prévient aussi que se contenter des notices d'utilisation risque d'être inefficace. Une session courte, notée au registre, reste la mesure la plus simple pour une PME.
Faut-il un certificat ou un organisme agréé ?
Non. La FAQ de la Commission dit qu'aucun certificat n'est nécessaire et qu'une organisation peut tenir un registre interne des formations et des autres actions. Une attestation remise par un organisme de formation peut être jointe au registre ; elle n'est pas exigée.
Mes prestataires doivent-ils figurer au registre ?
S'ils utilisent l'IA pour votre compte, ils entrent dans le champ de l'article 4, dont les « autres personnes » couvrent les prestataires et les sous-traitants. Notez l'information que vous leur avez donnée, par exemple la remise de la charte, avec la date et le nom de la personne.
Combien de temps garder le registre ?
Le règlement ne fixe aucune durée, puisqu'il n'impose pas de registre. Le RGPD demande de ne pas conserver les données plus longtemps que nécessaire. Choisissez une durée, par exemple tant que la personne utilise les outils puis une période que vous fixez, et écrivez-la en tête du registre.
La suite : un assistant dans le cadre que vous avez fixé
Une équipe formée et des règles écrites permettent de confier des tâches précises à un assistant. Si vous envisagez un assistant sur Telegram, en français, en anglais ou en néerlandais, avec des connexions à vos outils mises en place selon vos besoins, parlez-nous de votre activité.