
Vos salariés utilisent déjà ChatGPT, Claude, Copilot ou Gemini, avec ou sans votre accord. Une charte d’utilisation de l’IA fixe les règles par écrit : quels outils, avec quels comptes, quelles données, quelle relecture avant envoi. Cette page vous donne un modèle Word gratuit en dix articles, un générateur qui adapte le texte à votre entreprise en cinq questions, et les textes de loi sur lesquels chaque clause s’appuie, vérifiés le 10 octobre 2026.
Le modèle vise les PME et TPE en France et en Belgique. Il tient compte de la modification du règlement européen sur l’IA publiée au Journal officiel le 24 juillet 2026.
Accès direct : le modèle Word ou le générateur en 5 questions.
Le rôle d’une charte IA dans une petite entreprise
La CNIL le recommande en toutes lettres dans ses questions-réponses sur l’IA générative du 18 juillet 2024 : encadrer l’utilisation de ces outils « par des politiques ou chartes internes, définissant clairement les usages autorisés et les usages interdits ». Elle ajoute qu’il faut, selon le mode de déploiement, interdire la saisie de certaines données confidentielles ou personnelles.
Le règlement européen sur l’IA pousse dans le même sens. Son article 4 demande aux entreprises qui utilisent un système d’IA de prendre des mesures pour développer la maîtrise de l’IA de leur personnel. Une charte écrite, expliquée lors d’une courte formation, est la base la plus simple de ces mesures.
Dans une PME, la charte répond surtout à des questions pratiques. Le commercial peut-il coller un devis dans ChatGPT ? L’assistante peut-elle faire résumer un arrêt maladie ? Qui vérifie une traduction avant qu’elle parte chez un client ?
Sans règle écrite, chacun tranche seul, souvent avec son compte personnel.
Les limites de la charte
La charte encadre les comportements. Elle laisse entiers plusieurs chantiers : le contrat de sous-traitance avec chaque fournisseur d’IA qui traite des données personnelles pour votre compte (article 28 du RGPD), l’analyse d’impact quand un traitement présente un risque élevé (article 35), la mise à jour de votre registre des traitements, et les règles propres aux professions réglementées. Les pages IA pour avocats et IA en cabinet médical détaillent ces cas.
Ce modèle est un point de départ. Il ne remplace pas l’avis d’un avocat ou d’un conseil en droit social, en particulier si vous voulez sanctionner un manquement.
Le cadre légal au 10 octobre 2026
Quatre sources suffisent pour justifier chaque clause : le règlement européen sur l’IA (règlement (UE) 2024/1689, dit AI Act), le RGPD, les recommandations de la CNIL et le droit du travail de votre pays.
L’obligation de maîtrise de l’IA, réécrite en juillet 2026
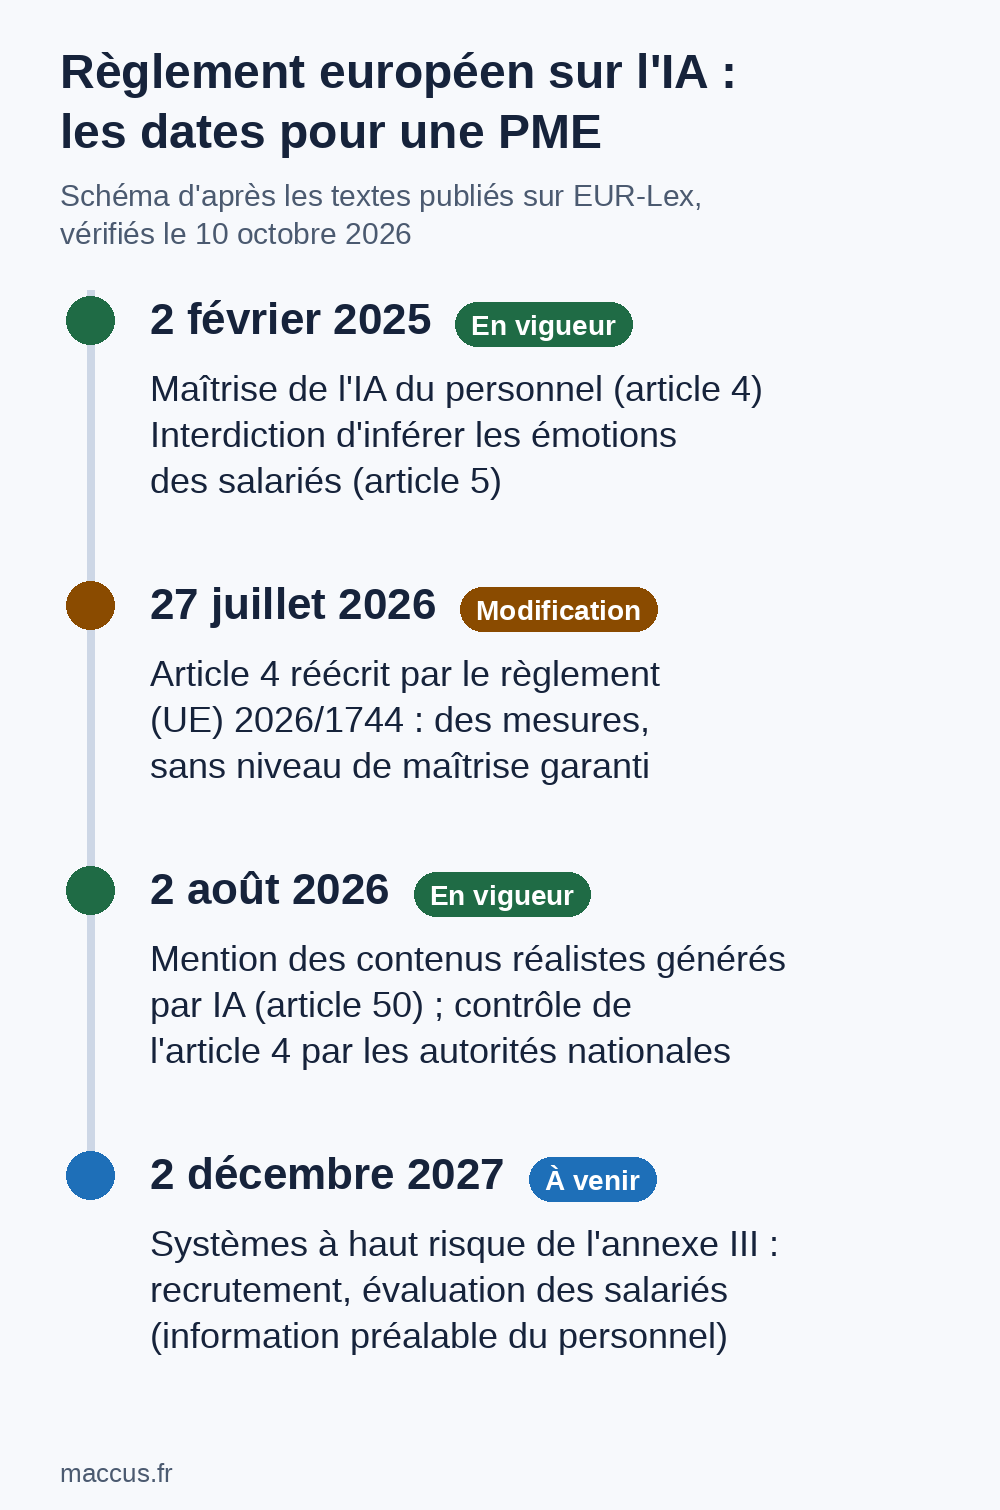
L’article 4 de l’AI Act s’applique depuis le 2 février 2025 à toute entreprise qui utilise un système d’IA dans un cadre professionnel. Le règlement le désigne comme « déployeur ». Le règlement (UE) 2026/1744 du 8 juillet 2026, publié au Journal officiel le 24 juillet et entré en vigueur le 27 juillet 2026, a remplacé ce texte.
La version en vigueur dit : « Les fournisseurs et les déployeurs de systèmes d’IA prennent des mesures pour favoriser le développement de la maîtrise de l’IA par leur personnel et les autres personnes s’occupant du fonctionnement et de l’utilisation des systèmes d’IA pour leur compte ». Elle précise que cette obligation « ne contraint pas les fournisseurs ou les déployeurs à garantir un niveau spécifique de maîtrise de l’IA par un individu ». L’ancienne exigence d’un « niveau suffisant » a disparu. L’obligation de prendre des mesures demeure.
La foire aux questions de la Commission européenne, mise à jour le 27 juillet 2026, répond à trois questions que se posent les PME. Une entreprise dont les salariés utilisent ChatGPT pour rédiger des textes publicitaires ou pour traduire est concernée : ils devraient être informés des risques propres à ces outils, comme les hallucinations.
Aucun certificat n’est exigé : l’entreprise peut tenir un registre interne des formations et des consignes données. Aucune structure de gouvernance n’est imposée non plus, qu’il s’agisse d’un responsable IA ou d’un comité.
Le contrôle de l’article 4 relève des autorités nationales de surveillance du marché depuis le 2 août 2026. Les « autres personnes » visées par le texte incluent vos prestataires et sous-traitants qui utilisent l’IA pour votre compte : le modèle les inclut dans son champ.
Les autres dates du règlement européen pour une PME
Trois autres dispositions touchent directement une petite entreprise.
L’article 5, applicable depuis le 2 février 2025, interdit l’utilisation de systèmes d’IA pour inférer les émotions d’une personne sur le lieu de travail, sauf raisons médicales ou de sécurité. Analyser la voix d’un commercial ou le visage d’un salarié pour en déduire ses émotions tombe sous cette interdiction.
L’article 50, paragraphe 4, s’applique depuis le 2 août 2026, date que le règlement de juillet 2026 n’a pas déplacée. Une image, un son ou une vidéo générés par IA qui ressemblent à des personnes, des lieux ou des événements réels et pourraient passer pour authentiques doivent être signalés comme tels. Un texte généré par IA et publié pour informer le public sur des questions d’intérêt public doit l’être aussi, sauf s’il a fait l’objet d’une relecture humaine et qu’une personne en assume la responsabilité éditoriale.
Les systèmes qui trient des candidatures, évaluent des salariés ou décident de promotions sont en principe classés à haut risque (annexe III, point 4). Depuis le règlement de juillet 2026, les obligations correspondantes s’appliquent à partir du 2 décembre 2027. L’employeur qui en installe un devra notamment informer au préalable les représentants du personnel et les salariés concernés (article 26, paragraphe 7).
RGPD et CNIL : les règles de chaque charte
Le RGPD date de 2016 et ne mentionne pas l’IA. Quatre de ses articles reviennent pourtant dans toute charte.
L’article 28 impose un contrat avec chaque sous-traitant qui traite des données personnelles pour votre compte. L’article 32 exige des mesures de sécurité adaptées au risque. L’article 22 donne à chacun le droit de ne pas faire l’objet d’une décision fondée exclusivement sur un traitement automatisé qui produit des effets juridiques ou l’affecte de manière significative. L’article 33 fixe à 72 heures, si possible, le délai pour notifier une violation de données à l’autorité.
Les questions-réponses de la CNIL ajoutent des consignes très concrètes. Pour des usages non confidentiels, un service grand public peut être envisagé avec des adresses électroniques professionnelles dédiées, jamais personnelles, en désactivant si possible la réutilisation des données par le fournisseur. Les utilisateurs ne devraient jamais partager d’informations couvertes par un secret, comme le secret des affaires, dans un service grand public. La CNIL suggère aussi de proposer des « prompts types » pour des tâches identifiées, de former les utilisateurs et de mener des contrôles réguliers.
En Belgique, l’autorité compétente pour le RGPD est l’Autorité de protection des données. Le modèle cite la CNIL ou l’APD selon votre pays.
Rendre la charte opposable en France
Une charte affichée au mur n’oblige pas forcément vos salariés. En France, l’article L1321-5 du code du travail assimile à une adjonction au règlement intérieur les notes de service et tout document qui comportent des obligations générales et permanentes en matière de discipline, de santé ou de sécurité. Une charte IA dont le non-respect peut être sanctionné relève de la discipline et entre dans ce cas.
Le règlement intérieur est obligatoire dans les entreprises d’au moins 50 salariés (article L1311-2). La procédure de l’article L1321-4, dans sa version mise à jour le 28 mai 2026, compte trois étapes : avis du comité social et économique, publicité auprès des salariés avec communication du texte et de l’avis du CSE à l’inspection du travail, puis entrée en vigueur au plus tôt un mois après ces formalités. Cette version ne parle plus de dépôt. L’article R1321-2, qui prévoit le dépôt au greffe du conseil de prud’hommes, figure pourtant toujours dans le code, et la fiche Service-public mise à jour le 28 mai 2026 cite encore ce dépôt parmi les formalités : effectuez-le.
Dans ces mêmes entreprises, le CSE est consulté sur l’introduction de nouvelles technologies (article L2312-8). Quelle que soit la taille, l’article L1222-4 interdit de collecter une information sur un salarié par un dispositif dont il n’a pas été informé au préalable : si vous comptez contrôler l’usage des outils d’IA, dites-le dans la charte.
En dessous de 50 salariés, le règlement intérieur est facultatif. Le même article L1321-5 précise toutefois que ces documents restent « en toute hypothèse » soumis aux règles du règlement intérieur, et la fiche Service-public applique ces règles aux notes de service quel que soit l’effectif.
Pour pouvoir sanctionner un manquement, suivez donc la même procédure : avis du CSE s’il existe, communication à l’inspection du travail, dépôt au greffe, publicité auprès des salariés, entrée en vigueur un mois plus tard. Une remise contre accusé de réception prouve que le salarié a reçu la charte, sans garantir qu’elle lui soit opposable. Le modèle propose les deux versions de l’article 10.
En Belgique, le règlement de travail
En Belgique, tout employeur du secteur privé doit avoir un règlement de travail (loi du 8 avril 1965). Les pénalités et les manquements qu’elles sanctionnent font partie de ses mentions obligatoires, selon le SPF Emploi. Pour qu’une violation de la charte puisse entraîner une pénalité, elle doit donc figurer dans le règlement de travail.
La modification passe par le conseil d’entreprise s’il existe. Sinon, l’employeur affiche le projet et les travailleurs disposent de 15 jours pour inscrire leurs observations dans un registre. Une copie est déposée au Contrôle des lois sociales dans les huit jours de l’entrée en vigueur, en ligne si vous le souhaitez.
Le modèle de charte IA à télécharger
Le modèle tient en dix articles et environ 1 500 mots. Les passages entre crochets sont à compléter ou à choisir selon votre situation.
Télécharger le modèle de charte IA (Word, .docx). Le fichier s’ouvre avec Word, LibreOffice, Pages ou Google Docs. Version du 10 octobre 2026.
Afficher le texte complet du modèle (à copier)
CHARTE D'UTILISATION DE L'INTELLIGENCE ARTIFICIELLE
[Nom de l'entreprise]
Version [1.0] du [date]. Référent IA : [nom, fonction, adresse e-mail].
Modèle maccus.fr, version du 10 octobre 2026. Ce modèle est un point de départ à adapter à votre entreprise ; il ne remplace pas un avis juridique.

Article 1. Objet et champ d'application
La présente charte fixe les règles d'utilisation des outils d'intelligence artificielle (IA) au sein de [Nom de l'entreprise]. Elle s'applique à toute personne qui utilise un outil d'IA pour le compte de l'entreprise : dirigeants, salariés, stagiaires, intérimaires, ainsi que les prestataires et indépendants qui travaillent avec nos informations.
Dans l'entreprise, ces outils servent à : [rédaction et correction de textes, traduction, synthèse de documents, réponses aux clients, code, visuels]. Tout autre usage demande l'accord du référent IA.
Elle couvre les outils qui génèrent du texte, des images, du son ou de la vidéo, les assistants intégrés aux logiciels de l'entreprise (messagerie, traitement de texte, tableur, logiciel de gestion), les extensions de navigateur dotées d'IA et les connecteurs qui donnent à un outil d'IA un accès à nos fichiers, à notre messagerie ou à notre agenda.

Article 2. Outils autorisés et comptes
Seuls les outils listés ci-dessous peuvent être utilisés avec des informations de l'entreprise. Pour chacun, la liste indique l'offre souscrite et le niveau de données le plus élevé autorisé (voir l'article 3).
- [Outil 1] : offre [gratuite / professionnelle], compte fourni par l'entreprise, données jusqu'au niveau [1 ou 2].
- [Outil 2] : offre [gratuite / professionnelle], compte fourni par l'entreprise, données jusqu'au niveau [1 ou 2].
Vous utilisez ces outils avec un compte ouvert à votre adresse électronique professionnelle. L'usage d'un compte personnel pour une tâche professionnelle est interdit. Lorsqu'un outil propose de réutiliser vos conversations pour améliorer ou entraîner ses modèles, cette option est désactivée, selon la procédure communiquée par le référent IA.
Toute installation d'un nouvel outil, d'une extension ou d'un connecteur (accès à la messagerie, à l'agenda, aux fichiers partagés, au logiciel de gestion) demande l'accord écrit préalable du référent IA.

Article 3. Les trois niveaux de données
Niveau 1, autorisé dans tous les outils de l'article 2 : informations publiques ou destinées à l'être (textes déjà publiés, fiches produits en ligne, documentation publique) et textes que vous rédigez sans donnée personnelle ni information confidentielle.
Niveau 2, autorisé uniquement dans les outils marqués « niveau 2 » à l'article 2, c'est-à-dire couverts par une offre professionnelle et un contrat de sous-traitance : documents internes sans caractère sensible et données personnelles limitées au strict nécessaire pour la tâche, par exemple le nom et l'adresse professionnelle d'un client pour préparer une réponse. Avant de transmettre un document, vous retirez tout ce qui n'est pas utile à la tâche.
Niveau 3, interdit dans tout outil d'IA, sauf autorisation écrite du référent IA pour un outil et une tâche précis :
- données de santé, y compris les arrêts de travail et les certificats médicaux ;
- données relatives au personnel : paie, évaluations, sanctions, candidatures ;
- numéros d'identification : numéro de sécurité sociale en France, numéro de registre national en Belgique, numéros de pièce d'identité ;
- coordonnées bancaires et numéros de carte ;
- mots de passe, codes d'accès et clés techniques ;
- secrets d'affaires : tarifs non publics, marges, fichiers clients complets, stratégie, code source propriétaire ;
- documents couverts par un secret professionnel ou par un accord de confidentialité signé avec un client ou un partenaire ;
- [autre catégorie propre à votre activité].
Remplacer un nom par une initiale ne suffit pas à rendre un document anonyme : si la personne reste reconnaissable par le contexte, le document relève toujours du niveau 2 ou du niveau 3.

Article 4. Relecture humaine et responsabilité
Tout contenu produit avec l'aide d'une IA est relu, vérifié et validé par une personne avant tout usage à l'extérieur de l'entreprise : envoi à un client, publication, devis, contrat, réponse à une administration. Vous vérifiez en particulier les chiffres, les dates, les noms, les citations et les références juridiques, qui peuvent être faux tout en paraissant plausibles.
La personne qui valide un contenu en est responsable comme si elle l'avait rédigé seule.
Aucune décision qui produit des effets juridiques pour une personne ou qui l'affecte de manière significative (recrutement, sanction, refus de service, conditions commerciales individuelles) n'est prise sur la seule base d'un résultat fourni par une IA.
[Si vos équipes répondent aux clients avec l'aide de l'IA] Aucune réponse rédigée avec une IA n'est envoyée à un client sans relecture par la personne qui la signe.

Article 5. Transparence et mentions
Une image, un son ou une vidéo générés ou modifiés par une IA qui ressemblent de manière réaliste à des personnes, des lieux ou des événements existants portent une mention indiquant qu'ils ont été générés ou modifiés par une IA.
Un texte généré par une IA et publié pour informer le public sur des questions d'intérêt public porte la même mention, sauf s'il a été relu et validé par une personne qui en assume la responsabilité éditoriale.
Lorsqu'un client ou un partenaire demande si un document a été préparé avec une IA, vous répondez avec exactitude. Si un contrat avec un client encadre ou interdit l'usage de l'IA, ce contrat s'applique en priorité.

Article 6. Usages interdits
Il est interdit d'utiliser un outil d'IA pour :
- déduire les émotions d'un collègue ou d'un candidat, par l'analyse de sa voix, de son visage ou de ses écrits ;
- surveiller ou évaluer une personne sans qu'elle en ait été informée au préalable ;
- trier des candidatures ou évaluer des performances sans l'accord écrit de la direction et du référent IA ;
- produire de faux avis, de faux témoignages, ou l'image réaliste d'une personne sans son accord ;
- transmettre à un outil des documents sur lesquels l'entreprise n'a pas de droits, ou reprendre telle quelle une production qui reproduit une œuvre existante ;
- contourner la présente charte : compte personnel, outil non autorisé, copie de données vers un service non listé à l'article 2.

Article 7. Formation
Chaque utilisateur suit une sensibilisation [avant sa première utilisation / à son arrivée], puis [une fois par an]. Elle porte sur le fonctionnement et les limites des outils autorisés, les règles de la présente charte et les risques propres à son poste. L'entreprise tient un registre des sessions suivies (date, participants, contenu).

Article 8. Référent IA et incidents
Le référent IA, [nom, fonction], répond aux questions, valide les nouveaux outils et tient à jour la liste de l'article 2.
Vous lui signalez sans attendre toute saisie par erreur de données de niveau 3, tout contenu erroné parti à l'extérieur et tout comportement anormal d'un outil. Si des données personnelles ont été exposées, le référent prévient [la direction / le délégué à la protection des données], qui évalue s'il s'agit d'une violation de données à notifier à l'autorité de protection des données (la CNIL en France, l'Autorité de protection des données en Belgique), si possible dans les 72 heures.

Article 9. Contrôle et révision
La liste des outils autorisés est revue [tous les six mois] ; la charte entière est revue au moins [une fois par an] et à chaque changement important d'outil ou de réglementation.
Tout contrôle de l'utilisation des outils d'IA est proportionné à son objectif et porté à votre connaissance avant sa mise en place.

Article 10. Valeur de la charte et accusé de réception
[France, entreprise d'au moins 50 salariés] La présente charte constitue une adjonction au règlement intérieur. Elle a été soumise à l'avis du comité social et économique le [date], communiquée à l'inspection du travail le [date], déposée au greffe du conseil de prud'hommes le [date], et entre en vigueur le [date, au moins un mois après les formalités de publicité].
[France, moins de 50 salariés, charte informative] La présente charte est remise à chaque utilisateur, qui en accuse réception.
[France, moins de 50 salariés, charte pouvant fonder une sanction] La présente charte a été soumise à l'avis du comité social et économique le [date] (s'il existe), communiquée à l'inspection du travail le [date], déposée au greffe du conseil de prud'hommes le [date], et entre en vigueur le [date, au moins un mois après les formalités de publicité].
[Belgique] Les manquements à la présente charte qui peuvent donner lieu à une pénalité sont repris dans le règlement de travail, modifié selon la procédure prévue par la loi du 8 avril 1965.
Accusé de réception. Nom : [ ]. Fonction : [ ]. Date : [ ]. Signature : [ ].
« J'ai lu la présente charte et je m'engage à la respecter. »
Le modèle commenté, article par article
Chaque clause répond à un risque précis. Voici pourquoi elles sont rédigées ainsi et ce que vous pouvez changer sans affaiblir le texte.
Outils et comptes autorisés
L’article 2 dresse une liste fermée : un outil absent de la liste est interdit. Pour chaque outil, notez l’offre souscrite et le niveau de données autorisé. La règle du compte professionnel vient directement de la CNIL, qui demande d’éviter les comptes ouverts avec une adresse personnelle. Si vous installez une IA locale sur une machine de l’entreprise, inscrivez-la aussi dans cette liste, avec le niveau de données qu’elle peut recevoir.
La clause sur les connecteurs vise un accès plus large qu’une conversation. Un assistant relié à votre messagerie ou à votre Drive lit tout ce qui s’y trouve, y compris les pièces jointes de vos clients. Notre guide des connecteurs Gmail, Drive et agenda montre ce qu’un connecteur voit réellement. Pour les autres logiciels (CRM, comptabilité, boutique en ligne), notre annuaire des connecteurs MCP pour PME indique le niveau d’accès de chaque connecteur.
Pensez aussi à l’IA intégrée aux logiciels déjà autorisés. Un administrateur système rapporte, sur un forum anglophone, que ses outils de filtrage voient les sites d’IA mais pas les fonctions d’IA ajoutées dans une messagerie d’équipe déjà installée. Ces fonctions se règlent dans la console d’administration du logiciel et dans votre contrat avec l’éditeur.
Les trois niveaux de données
Une longue liste de types de données interdits se lit mal et se retient encore moins. Le modèle classe les informations en trois niveaux.
Le niveau 1 regroupe ce qui est public ou rédigé sans donnée personnelle. Le niveau 2 couvre les documents internes et les données personnelles réduites au strict nécessaire, autorisés seulement dans un outil couvert par une offre professionnelle et un contrat. Le niveau 3 reste interdit partout, sauf dérogation écrite.
La dernière phrase de l’article 3 corrige une erreur fréquente. Remplacer « Mme Dupont » par « Mme D. » dans un dossier qui mentionne son adresse et son employeur relève de la pseudonymisation : la personne reste identifiable et le document reste soumis au RGPD.
Relecture humaine, décisions et mentions
L’article 4 reprend deux idées de la CNIL : les productions de l’IA peuvent être fausses tout en paraissant plausibles, et une bonne pratique consiste à ne jamais les reproduire telles quelles. Il fixe une règle de responsabilité simple : la personne qui valide un texte en répond comme si elle l’avait écrit. Sur un forum anglophone, une personne qui travaille dans une association rapporte avoir adopté cette règle pour couper court à l’excuse « c’est l’IA qui s’est trompée ».
La phrase sur les décisions qui affectent une personne traduit l’article 22 du RGPD en langage de bureau. L’article 5 du modèle transpose l’article 50, paragraphe 4, de l’AI Act : mention obligatoire pour les images ou vidéos réalistes, et pour les textes d’information publiés sans relecture éditoriale. Si vous publiez sur les réseaux sociaux, notre article sur l’AI slop sur LinkedIn explique ce qui change pour les posts écrits avec l’IA.
La liste des usages interdits
La première interdiction de l’article 6 reprend, en plus large, l’interdiction de l’AI Act sur la reconnaissance des émotions au travail, en vigueur depuis le 2 février 2025. La deuxième rappelle l’article L1222-4 du code du travail en France. Les autres visent des pratiques que les politiques d’utilisation des fournisseurs encadrent aussi, comme les faux avis. Notre article sur la politique d’utilisation de Claude détaille les règles d’Anthropic qui changent le 12 novembre 2026.
Formation, référent et révision
L’article 7 prévoit une sensibilisation et un registre des sessions, et la Commission européenne confirme qu’aucune certification n’est exigée. Pour une petite équipe, une session courte construite sur des exemples de son propre métier donne de meilleurs repères qu’un long support générique.
Le référent IA de l’article 8 peut être le dirigeant, l’office manager ou la personne qui gère déjà l’informatique. La CNIL conseille de désigner un point de contact pour remonter les problèmes. La révision tous les six mois de la liste des outils, à l’article 9, tient compte du rythme des nouvelles offres et des changements de conditions.
Le générateur : votre charte en 5 questions
Le générateur reprend les clauses du modèle et les adapte à vos réponses. Selon votre pays, il cite le numéro de sécurité sociale ou le numéro de registre national, la CNIL ou l’Autorité de protection des données, et choisit la bonne version de l’article 10. Les données de santé et les dossiers du personnel restent toujours au niveau 3. Si vous n’utilisez que des comptes gratuits, il interdit le niveau 2. Si vous cochez le recrutement, il ajoute la clause sur les systèmes à haut risque.
Générateur de charte IA : 5 questions
Répondez aux cinq questions : la charte se met à jour sous le formulaire. Tout se passe dans votre navigateur, rien n’est envoyé ni enregistré.
Ce modèle est à adapter et ne remplace pas un avis juridique. Clauses fondées sur le règlement européen sur l’IA (modifié le 8 juillet 2026), le RGPD et les recommandations de la CNIL, vérifiés le 10 octobre 2026.
Relisez le texte produit en entier avant de le diffuser. Les crochets restants signalent ce que le générateur ne peut pas deviner : les dates de consultation, la signature.
Faire adopter la charte par l'équipe
Une charte adoptée sans explication finit dans un dossier partagé que personne n'ouvre. Commencez par recenser les outils déjà utilisés : demandez à chacun, sans reproche, ce qu'il utilise et pour quelles tâches. Si vous êtes sur Google Workspace, la console d'administration liste les applications tierces qui ont accédé aux données de vos utilisateurs, dans Sécurité, Contrôle des accès et des données, Commandes des API, selon l'aide de Google.
Présentez ensuite la charte lors d'une réunion d'une heure, avec trois exemples tirés de votre activité : une demande autorisée, une demande à reformuler en retirant des données, une demande interdite. Distribuez deux ou trois prompts types pour les tâches les plus fréquentes, comme le suggère la CNIL. Si vous préparez la mise en place d'un agent connecté à vos outils, le guide Agent IA en entreprise : la préparation reprend l'inventaire des accès étape par étape.
Si certains salariés payent un abonnement personnel que la charte interdit désormais, laissez-leur le temps de transférer leurs conversations utiles et de résilier. Sur un forum anglophone, un responsable informatique recommande un délai de 30 à 60 jours pour éviter que la charte soit vécue comme une sanction.
Notez la date de la session et les participants dans le registre de formation. Après les premiers mois, demandez aux utilisateurs ce qui marche et ce qui bloque, comme le conseille la CNIL, puis mettez à jour la liste des outils.
Questions fréquentes
Une entreprise de trois personnes a-t-elle besoin d'une charte IA ?
L'article 4 de l'AI Act s'applique quelle que soit la taille de l'entreprise, dès qu'elle utilise un système d'IA. Une charte d'une page suffit pour une très petite équipe : outils autorisés, données interdites, relecture avant envoi. Le générateur produit un texte plus complet que vous pouvez raccourcir.
Faut-il nommer un responsable IA ?
Non. La Commission européenne précise qu'aucune structure de gouvernance n'est imposée pour respecter l'article 4. Un référent nommé dans la charte reste utile pour répondre aux questions et valider les nouveaux outils.
La charte suffit-elle pour être en règle avec le RGPD ?
La charte couvre le comportement des utilisateurs. Le RGPD demande aussi un contrat avec chaque fournisseur qui traite des données personnelles pour vous, l'inscription des traitements au registre et, en cas de risque élevé, une analyse d'impact. Si des données de clients ou de salariés passent par un outil d'IA, ces trois points sont à traiter en parallèle.
La suite : confier des tâches à un assistant
Une fois les règles écrites, reste à choisir les tâches à confier à un assistant et les accès à lui donner. Si vous envisagez un assistant sur Telegram, avec des connexions à vos outils décidées au cas par cas, parlez-nous de votre activité.